在进行网络故障排查或路径探测时,tracert 和 traceroute 是两个我们绕不开的经典命令。虽然它们的目标一致——追踪数据包从源到目的地所经过的路径,但你是否知道,这两者在实现原理和使用细节上存在关键差异?了解这些差异,能帮助我们在面对复杂的网络环境时,选择更合适的工具。
本文将为你清晰地揭示核心差异,并通过实验验证这些差异在实际网络(尤其是存在防火墙等安全设备时)中产生的影响。
核心差异摘要
在深入学习之前,我们可以先抓住三个核心点:
- 默认协议不同:Windows 系统下的
tracert 命令默认使用 ICMP 协议(具体是 Echo Request 类型)发送探测包。而 Linux/BSD/路由器等环境下的 traceroute 命令,默认则是向目标主机的某个高端口(通常大于 30000)发送 UDP 数据包。
- 实现原理相同:两者都采用了相同的底层机制,即通过逐次递增 IP 数据包头部中的 TTL(生存时间)字段值,来触发路径上各路由器的“超时”响应,从而逐步揭示整条路径。
- 协议可选性不同:Windows 的
tracert 命令较为“固执”,通常没有提供切换为 UDP 协议的命令行参数。而 Linux 的 traceroute 则相对灵活,例如可以通过 -I 参数选择使用 ICMP 协议进行探测。
正是由于两者默认使用的协议类型不同(ICMP vs UDP),当网络路径中存在防火墙或访问控制列表(ACL)等安全策略,并明确阻止了其中一种协议时,探测过程就可能无法完成。下面,我们通过一个实验拓扑来验证这一点。
实验环境与验证
为了直观地展示差异,我们搭建了如下网络拓扑:
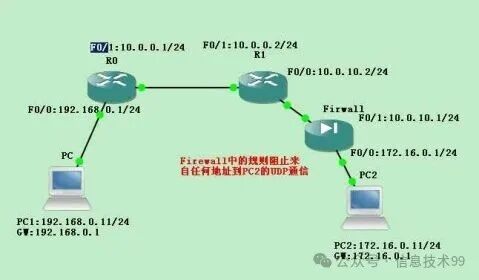
实验目标是从 PC1 探测到 PC2(IP:172.16.0.11)的路由路径。其中,防火墙(Firewall)是关键节点,我们将通过配置不同的规则,来模拟网络环境中对特定协议的限制。
验证一:traceroute (Linux) 遇到 UDP 阻断时
首先,我们验证当 traceroute(使用默认 UDP 协议)遇到阻止 UDP 通信的防火墙时,探测如何终止。
-
初始无阻隔状态:
在防火墙未设置任何限制规则时,在 PC1(模拟Linux环境)上执行 traceroute 172.16.0.11,可以成功探测到完整路径。抓包分析也证实其使用的是 UDP 协议。
-
配置防火墙规则:
接下来,我们在防火墙的 F0/1 接口入方向应用一条 ACL(访问控制列表),用于阻止所有前往 PC2 的 UDP 数据包。规则配置如下:
deny udp any host 172.16.0.11
permit ip any any
并在接口上应用:
ip access-group 111 in
-
再次执行探测:
配置规则后,再次在 PC1 上执行 traceroute 172.16.0.11。由于防火墙明确拒绝了 UDP 包,探测数据包在到达防火墙后便无法继续向 PC2 传递。此时,traceroute 命令通常会显示在防火墙处超时或终止,无法获得后续路径信息。
结论:当路径中存在阻断 UDP 协议的安全策略时,使用默认 UDP 模式的 traceroute 命令将无法完成全程路径探测。这正是许多网络诊断实践中需要注意的一点。
验证二:tracert (Windows) 遇到 ICMP 阻断时
现在,我们将 PC1 切换为 Windows 系统,并使用 tracert 命令,看看当 ICMP 协议被阻断时会发生什么。
-
初始无阻隔状态:
在防火墙未限制 ICMP 时,于 Windows PC1 上执行 tracert 172.16.0.11,可以成功完成路径追踪。抓包分析显示,tracert 发送的是 ICMP Echo Request(ping 请求)包。
-
配置防火墙规则:
我们修改防火墙规则,改为阻止所有前往 PC2 的 ICMP 回显请求。规则配置如下:
deny icmp any host 172.16.0.11
-
再次执行探测:
应用新规则后,在 Windows PC1 上再次执行 tracert 172.16.0.11。由于 ICMP Echo Request 被防火墙拦截,探测过程将在防火墙处中断。命令通常会显示类似“Destination net unreachable”(目标网络不可达)或请求超时的信息,无法获得 PC2 的响应。
结论:tracert 依赖的 ICMP 协议同样可能被网络安全策略过滤。在这种情况下,其路径探测能力也会受到限制。
总结与应用建议
通过以上对比和实验,我们可以清晰地看到 tracert 与 traceroute 的核心差异在于默认的探测协议。这直接影响了它们在不同网络环境下的适用性。
- 面对未知网络时:如果你不确定路径中是否存在协议过滤,可以尝试在 Linux 上使用
traceroute -I(强制使用 ICMP)或在 Windows 上尝试其他第三方工具(支持 UDP 模式),进行交叉验证,以提高探测成功率。
- 诊断连接问题时:当某个网络节点之后的所有路径均无法探测时(例如在实验中出现的情况),除了考虑路由问题,也应重点检查该节点上是否存在针对 ICMP 或 UDP 协议的安全策略限制。
理解工具背后的原理,是有效解决问题的第一步。希望这篇对比能让你下次进行网络路径追踪时,思路更加清晰。如果你对网络协议或网络/系统运维有更多兴趣,欢迎在技术社区进行深入交流与探讨。 |  发表于 2026-3-24 08:16:16
|
查看: 374|
回复: 0


