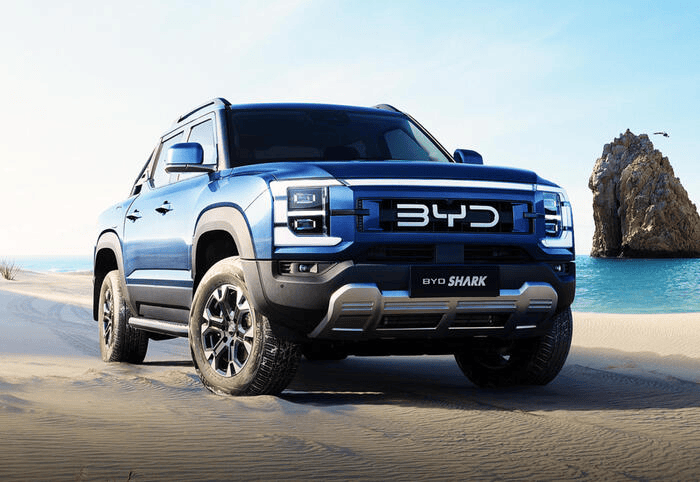
测试显示,比亚迪 Shark 6 可被远程破解,攻击者能操控车辆功能、追踪实时位置、获取车内音频,这引发了外界对联网汽车安全的严重担忧。
实路测试验证远程控制能力
一名记者驾驶比亚迪 Shark 6 行驶在堪培拉郊外的乡间道路上时,坐在路边的研究人员只需一次按键就能关闭车辆大灯。这不是假设的演练场景,而是 Four Corners 栏目联合网络安全研究员 Dan Hreszczuk 开展的为期两周测试中的真实一幕。
Dan Hreszczuk 在堪培拉运营 Fortify Labs,专门从事汽车安全研究。他这次的任务很明确:查清比亚迪,或是任何能接入比亚迪位于中国的系统的人员,能远程获取车辆的哪些信息、执行哪些操作。他原本以为破解工作需要耗费较长时间。
Hreszczuk 表示:“这比我们预期的要简单。”
这并非随口的评价。Hreszczuk 的日常工作就是寻找汽车系统的入侵路径,连他都对本次破解的简易程度感到意外,这一事实很有参考价值。他完全没料到自己能这么快拿到权限,也没料到车辆的防护措施会如此薄弱。
本次破解的入口完全没有设置密码,没有任何防护机制。仅凭这一个弱点,Hreszczuk 就接入了控制车辆多项功能的软件系统。他花了两周时间梳理系统、测试可执行的操作,随后在真实道路场景中展示了测试结果。
ABC News 发布的报道写道:“他坐在乡间路边,展示了远程接入车辆后能实现的操作:我坐在车内时,他首先锁死车门,通过扬声器将音乐音量开到最大,还在比亚迪的大尺寸车机屏幕上投放图片。我驾车过程中,他远程将雨刮开到最高档位,喷射玻璃水,还反复开关车灯。”
当时 Four Corners 栏目的记者 Angus Grigg 正驾驶车辆,以约 30 km/h 的速度在笔直的乡间道路上行驶,Hreszczuk 通过笔记本电脑控制车辆的部分功能。他远程锁死车门,通过扬声器放大音乐音量,在车机屏幕上投放随机图片。随后他将雨刮调到最高档位,喷射玻璃水,反复开关大灯。与此同时,扬声器还播放了一段录制的提示音,提醒驾驶员使用近光灯。
随后测试的风险等级进一步提升:Grigg 在黑暗环境中驾车时,Hreszczuk 直接完全关闭了大灯。
测试中 Hreszczuk 并不能控制车辆的所有功能。刹车和摄像头有更强的安全防护,他无法访问。但这次测试已经充分说明,一旦有人获得联网车辆的远程权限,可能造成怎样的后果。想象一下,如果同样的攻击发生在夜间的蜿蜒道路上,车辆以 100 km/h 的速度行驶,驾驶员突然无法控制灯光,雨刮还在全速运转,潜在的危险显而易见。
相比直接破坏车辆行驶安全的操作,安全专家更担心的是监控风险。现代电动车周身遍布摄像头和麦克风,而如果厂商来自中国,还存在一层法律层面的问题:中国的国家安全法可以要求企业配合国家的数据调取要求。去年英国军方就高度重视这一风险,禁止中国生产的电动车停在其最敏感场所周边 3 公里范围内。中国也采取了对等管控措施,禁止外国电动车进入本国军事和政治区域。
澳大利亚并未采取如此严格的措施。ASIO 已警告部长和公职人员,不要在这类车辆内讨论敏感信息,也不要将工作设备连接到车机。但目前没有任何规定限制普通民众购买和使用这类车辆。就连澳大利亚贸易部长 Don Farrell 驾驶的,也是本次测试中被破解的同款比亚迪 Shark 车型。他曾公开表示这是自己开过的最好的皮卡,这一情况无疑十分尴尬。
攻击者可激活车载麦克风
相比控制大灯等破坏操作,测试中暴露的监控风险其实更值得担心。Hreszczuk 拿到车辆基础权限后,就可以在车辆行驶穿过堪培拉市中心时,实时追踪车辆位置。他还能远程激活车内的麦克风。
测试过程中,Grigg 正在和母亲通电话,指导她设置网上银行。他还说出 “Hey Siri” 解锁手机,读出了一个临时密码。这个密码由他的姓名首字母、门牌号和完整出生日期组成。
车载麦克风录下了所有这些内容。测试证明,只要获得车辆权限,攻击者就可以在车内人员完全不知情的情况下,监听车内对话、收集敏感信息。
Hreszczuk 录下了 Grigg 说 “Hey Siri” 的声音片段。后来当手机在车内处于解锁状态时,他把这段录音和新的问题音频拼接在一起,通过车载扬声器播放。手机听到 “Hey Siri,我的家庭住址是什么” 的语音后直接作出了回答,完全没有质疑为什么主人会不知道自己的住址。用同样的方法,他还获取了 Grigg 的出生日期、年龄,甚至直接从通讯录里拿到了前总理 Malcolm Turnbull 的电话号码。
只用了几分钟,Grigg 的网银密码就完全泄露。整个过程只利用了车载麦克风和语音助手的固有机制:语音助手会信任所有它听到的声音。
车联网安全监管存在空白
本次破解之所以如此简单,部分原因在于监管缺失。澳大利亚目前对联网洗衣机的网络安全要求,都比对汽车的要求严格,说起来确实十分荒谬。
ABC News 在报道中还提到:“Hreszczuk 能轻松完成破解,很大程度上是因为澳大利亚没有针对汽车的最低网络安全标准。这意味着比亚迪没有被强制要求保持软件更新,也不需要建立体系管理车辆的网络安全风险。”
目前澳大利亚没有法规要求比亚迪及时修补软件漏洞,也没有要求厂商建立正式的车辆网络安全风险管理体系,因为这类要求目前根本不存在。
Hreszczuk 表示:“我根本不需要撬锁,因为比亚迪直接把前门敞开着。”
澳大利亚政府已经开始就新的汽车网络安全规则向行业征求意见,但这些防护措施还需要好几年才能正式生效。澳大利亚前国家网络安全顾问 Alastair MacGibbon 认为,考虑到中国在数据收集和监控方面的相关记录,现任内阁部长根本不应该驾驶中国产电动车。他特意区分了能力和意图,承认自己并不确定这类数据收集的意图是否存在,但这种远程获取数据和控制车辆的能力,是确凿无疑存在的。
比亚迪方面回应称,澳大利亚客户的所有数据都存储在澳大利亚境内,公司从未向中国官方提交过任何数据。这一说法或许属实,但“目前还没有做过”和“从机制上不可能做到”完全是两回事。更何况车辆的控制系统连基本的密码保护都没有,这样的回应很难让人信服。
参考来源:
A BYD Shark 6 Hack Shows the Risks of Connected Cars
https://securityaffairs.com/199460/hacking/a-byd-shark-6-hack-shows-the-risks-of-connected-cars.html
 发表于 1 小时前
|
查看: 5|
回复: 0


