前言
Nessus 号称是世界上最流行的漏洞扫描程序,全球有超过 75000 个组织在使用它。该工具提供完整的电脑漏洞扫描服务,并持续更新漏洞数据库。与传统漏洞扫描软件不同,Nessus 可同时在本机或远端进行遥控,执行系统漏洞分析扫描。对于渗透测试人员来说,Nessus 是必不可少的工具之一。
它的核心能力包括:通过修补系统中发现的漏洞保护系统安全;快速发现主机正在运行哪些服务;执行无代理审核,确保网络中没有主机丢失安全补丁;进行合规性检查,验证网络上的每个主机是否遵守安全策略;支持按设定的频率自动运行扫描计划。
此外,Nessus 的集成技术还能帮助执行物理和虚拟设备发现以及软件审核。它也可以审核移动设备,提供更广泛的资产覆盖范围和组织环境概况,包括有线硬件与支持无线的硬件。面对可疑行为或已知恶意软件,例如僵尸网络,它也能提供检测能力。
总的来说,Nessus 会针对潜在漏洞提供解决方案,对漏洞进行分类和优先级排序,同时执行非侵入式敏感内容审核,帮助团队更快修补最重要的问题。
软件特色
- 最新的安全漏洞数据库:Nessus 专注于开发针对最新安全漏洞的安全检查,数据库每天更新。所有最新安全检查均可通过
nessus-update-plugins 命令检索,也可以通过 RSS 提要监控新增插件。
- 远程和本地安全性:传统网络安全扫描程序往往只关注网络上侦听的服务。但随着邮件客户端或 Web 浏览器漏洞传播病毒和蠕虫,这种安全概念已经过时。Nessus 同时覆盖远程与本地安全场景。
- 极具扩展性:Nessus 可以从内存不足的单 CPU 计算机,扩展为拥有数 GB RAM 的四 CPU 高性能机器。提供的计算资源越多,扫描网络的速度就越快。
- 安全测试:每个安全测试都以 NASL 形式编写为外部插件。这意味着更新 Nessus 不涉及从互联网下载不受信任的二进制文件,每个 NASL 插件都可以读取和修改,方便理解 Nessus 报告的结果。
- 多重服务:如果主机多次运行同一服务,Nessus 会测试所有实例。市面上一些扫描器仍然认为一台主机一次只能运行一种服务器类型,而 Nessus 并不受这种限制。
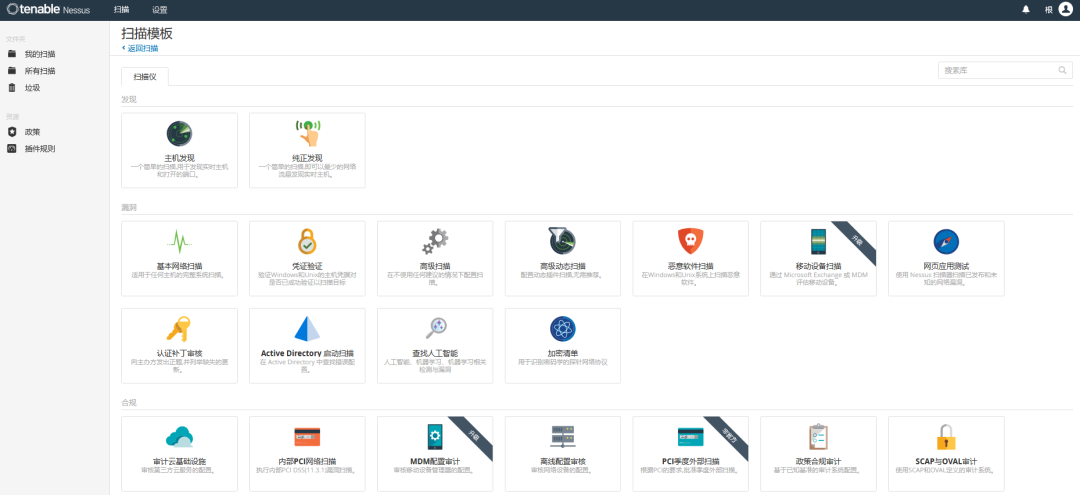
更新介绍
更新说明
插件库更新至20260909新版本
更新客户端到Nessus-10.12.4
脚本支持安装到其他盘
新增Linux版本一键安装教程
使用 / 安装方法
手动安装方法
Nessus安装&更新
1.停止服务
net stop "Tenable Nessus"

2.powershell管理员输入命令
attrib -s -r -h "C:\ProgramData\Tenable\Nessus\nessus\plugins\*.*"
attrib -s -r -h "C:\ProgramData\Tenable\Nessus\nessus\plugin_feed_info.inc"

3.把破解补丁⽂件复制粘贴到以下⽬录(如果没有该plugins⽂件夹则⼿动创建)
C:\ProgramData\Tenable\Nessus\nessus\plugin_feed_info.inc
C:\ProgramData\Tenable\Nessus\nessus\plugins\plugin_feed_info.inc
或者
copy "C:\Users\WuXiaoTEAM\Desktop\plugin_feed_info.inc" "C:\ProgramData\Tenable\Nessus\nessus\plugin_feed_info.inc"
copy "C:\Users\WuXiaoTEAM\Desktop\plugin_feed_info.inc" "C:\ProgramData\Tenable\Nessus\nessus\plugins\plugin_feed_info.inc"

4.再更新插件
"C:\Program Files\Tenable\Nessus\nessuscli.exe" update "C:\Users\wuxiao\Desktop\all-2.0_202204071544.tar.gz"

5.更改以下三个⽂件属性
attrib +s +r +h "C:\ProgramData\Tenable\Nessus\nessus\plugins\*.*"
attrib +s +r +h "C:\ProgramData\Tenable\Nessus\nessus\plugin_feed_info.inc"
attrib -s -r -h "C:\ProgramData\Tenable\Nessus\nessus\plugins\plugin_feed_info.inc"
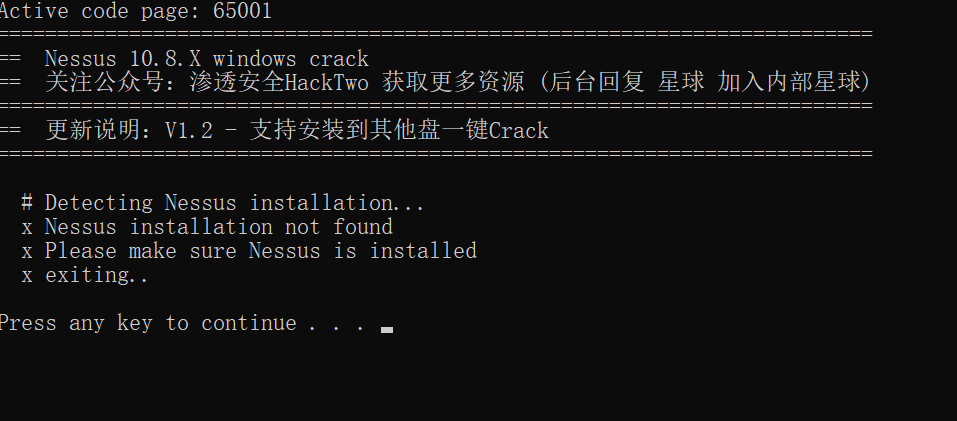
内置一键更新安装脚本,支持安装到其他盘并一键 Crack:
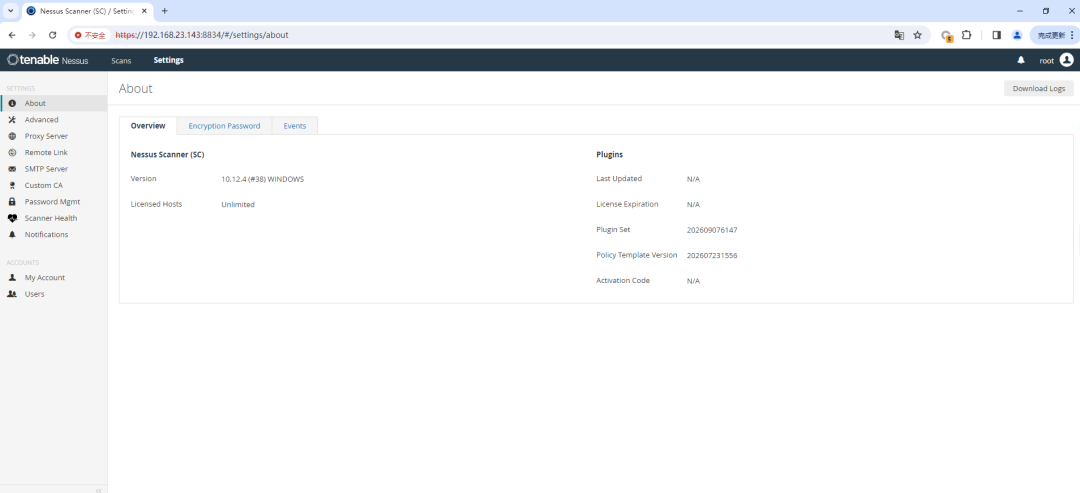
Windows 安装完成后的界面如下:
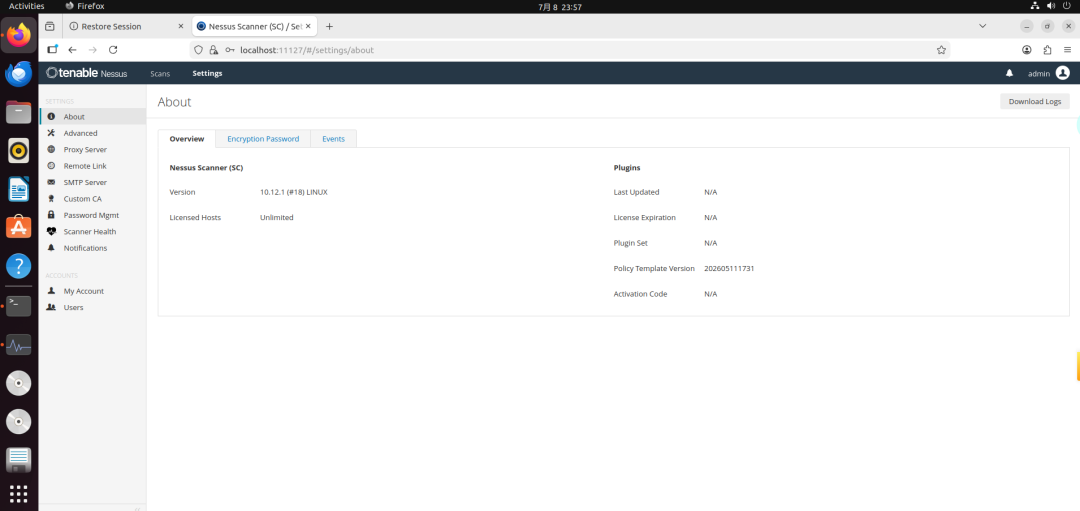
Ubuntu 安装完成后的界面:
对于经常需要做主机漏洞扫描、渗透测试或合规审计的读者,可以在 云栈社区 找到更多安全工具与讨论资源。如果涉及扫描策略、资产发现和漏洞验证等内容,也可参考社区中的 安全/渗透/逆向 相关板块。
免责声明
本工具仅面向合法授权的企业安全建设行为。如需测试工具的可用性,请自行搭建靶机环境。
为避免被恶意使用,项目中收录的 POC 均为漏洞的理论判断,不存在漏洞利用过程,不会对目标发起真实攻击和漏洞利用。
在使用本工具进行检测时,应确保行为符合当地法律法规,并且已经取得足够授权。请勿对非授权目标进行扫描。
如在使用过程中存在任何非法行为,使用者需自行承担相应后果,本项目不承担任何法律及连带责任。
本工具来源于网络,请在 24 小时内删除,请勿用于商业行为。请自行查验是否具有后门,切勿相信软件内的广告。
在安装并使用本工具前,请务必审慎阅读、充分理解各条款内容。限制、免责条款或者其他涉及重大权益的条款,可能会以加粗、加下划线等形式提示重点注意。除非已经充分阅读、完全理解并接受协议所有条款,否则不要安装和使用本工具。使用行为或其他明示或默示方式表示接受协议的,即视为已阅读并同意协议约束。如有侵权,请联系作者删除。 |  发表于 16 小时前
|
查看: 9|
回复: 0


