Zammad 平台暴露了两个严重的零日(0Day)漏洞,攻击者已利用它们入侵了荷兰漏洞披露研究所(DIVD)。这两个漏洞串联后,可直接触发会话劫持,让攻击者以 Zammad 服务账号的身份执行远程命令,再进一步把权限提升到 root 级别。
Part 01:两个 0Day 漏洞细节披露
两个漏洞分别编号为 CVE-2026-102489 和 CVE-2026-102490。DIVD 在调查自身环境遭遇的一起独立入侵事件时发现了相关问题,随后以 DIVD-2026-00015 为案例号发布了研究结果。
CVE-2026-102489 是一个会话劫持漏洞,影响 Zammad 6.3.0 至 6.5.4 版本。2026 年 9 月 21 日,攻击者正是利用这个漏洞入侵了 DIVD。DIVD 指出,Zammad 7.0.0 至 7.1.3 版本中同样存在该漏洞,但受环境条件限制,攻击者无法在这些版本中完成利用。
CVE-2026-102490 属于本地权限提升漏洞,影响所有 Zammad 版本,覆盖从 1.5.0 到 7.1.0-alpha 的所有构建版本。
如果攻击者已经获取本地 zammad 用户的访问权限,就可以利用该漏洞将权限提升至root级别,完全控制受影响的服务器。
Part 02:漏洞组合形成完整攻击链
这两个漏洞可以组合成高危害攻击链。远程攻击者可先利用会话劫持漏洞,以 Zammad 服务账号身份执行命令,再借助本地提权漏洞获取 root 级访问权限。
一旦拿到 root 权限,威胁行为者就能完全掌控服务器上的数据:既可以篡改工单内容、访问客户支持工单、窃取邮件附件,也能随意修改用户账号。攻击者还可以在服务器中植入持久化后门,为后续横向移动渗透企业内网铺路。
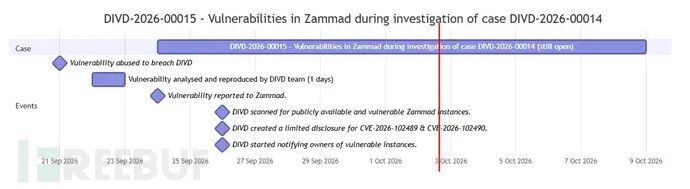
DIVD 表示,研究人员在 9 月 22 日至 23 日完成了漏洞分析与复现,并于 9 月 24 日将所有发现同步给 Zammad 官方。9 月 26 日,DIVD 开始扫描公网上可公开访问的 Zammad 实例,识别出存在漏洞的资产后逐一通知所有者。该机构同时发布了有限度的漏洞披露公告,称 Zammad 官方正在开发修复补丁。
Part 03:官方发布安全建议
运行 Zammad 的安全团队应当将这两个漏洞列为最高优先级的应急响应事件。DIVD 建议用户升级到 Zammad 7 版本,或者在修复完成前将受影响实例下线。
但管理员需要注意,本地提权漏洞同样影响 7.x 版本,包括最新的 alpha 构建版本。
企业应当检查 Zammad 日志,排查是否存在可疑会话、异常管理员操作、非正常命令执行,以及 Zammad 账号相关的变更记录。DIVD 已经发布了一款 IOC 日志检查脚本,帮助管理员识别潜在的入侵痕迹。
由于攻击者在漏洞公开披露前就已展开在野利用,仅安装补丁可能无法清除攻击者留下的持久化访问权限。如果企业检测到可疑活动,应第一时间隔离受影响服务器,轮换所有凭证与密钥,核查账号变更情况。同时还要检查系统计划任务与服务项,开展完整的取证调查。
参考来源:
Zammad 0-Day Vulnerabilities Exploited to Gain Remote Code Execution and Root Access
https://cybersecuritynews.com/zammad-0-day-vulnerabilities-exploited/
更多安全漏洞动态与技术讨论,欢迎访问云栈社区。 |  发表于 1 小时前
|
查看: 7|
回复: 0


