01 1-8月漏洞披露量翻倍
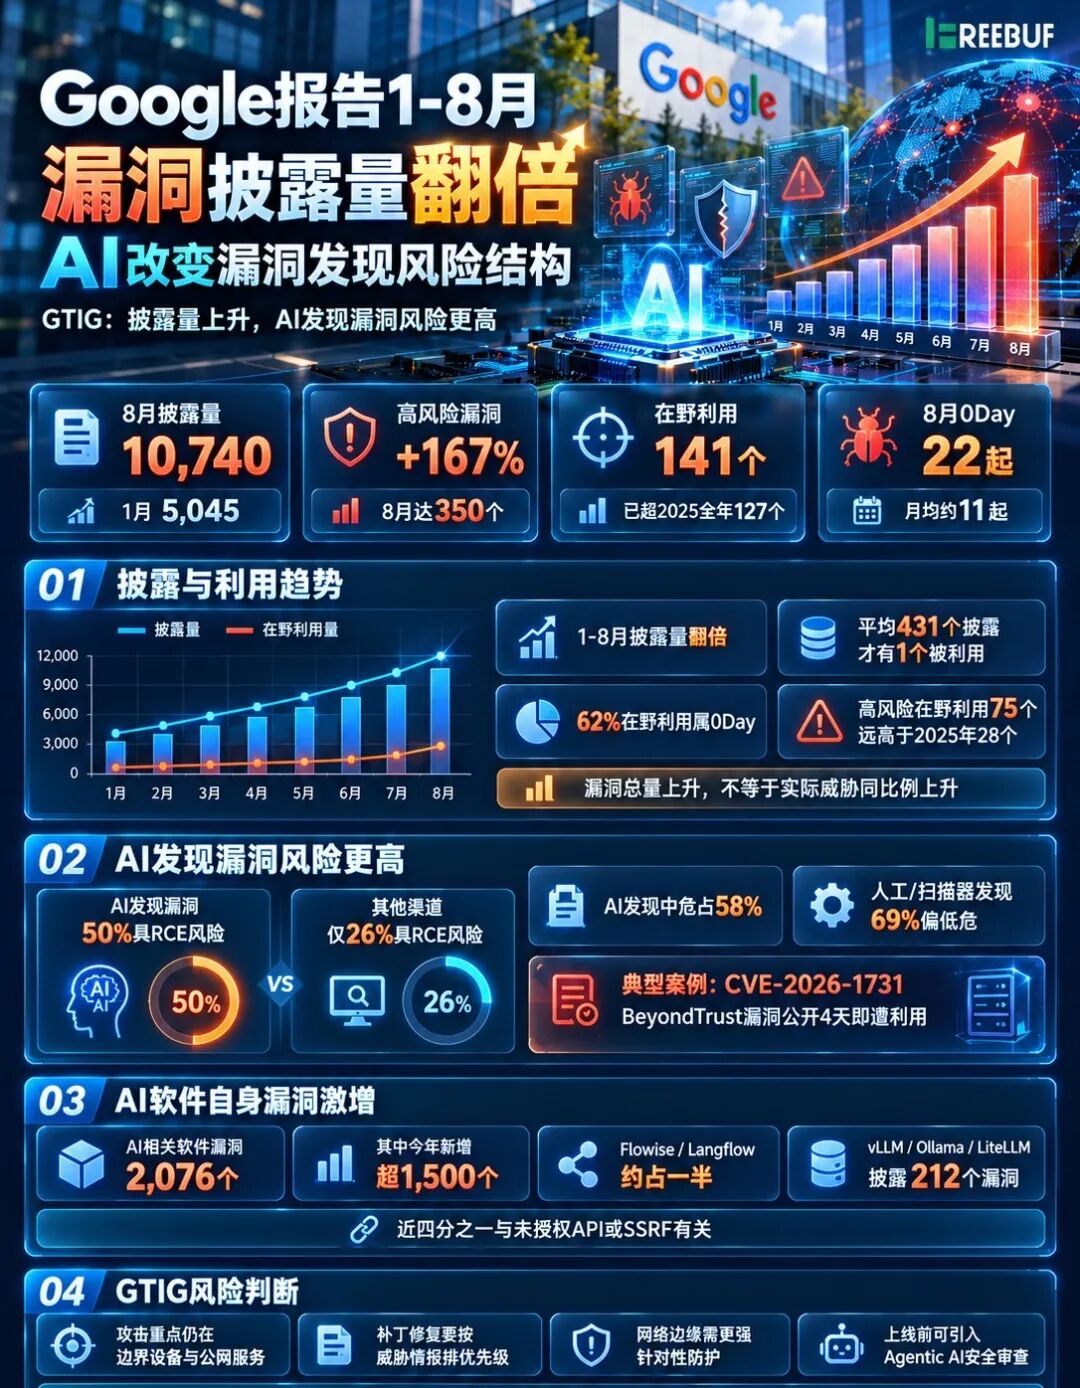
Google威胁情报组(GTIG)近日发布了一份最新安全报告。数据显示,今年 1 月至 8 月,全球软件漏洞月度披露量持续攀升:8 月单月达到 10,740 个,相比 1 月的 5,045 个翻了一倍以上。与此同时,AI 正在重塑漏洞发现的整体格局——在 GTIG 确认由 AI Agent 发现的漏洞中,约一半具备远程代码执行(RCE)风险。
不过,仅看原始披露数量,很容易高估实际威胁水平。开源生态中广泛采用的自动化标识符分配机制,会明显推高漏洞记录的总量。一个典型例子是:今年描述中包含“Linux Kernel”的漏洞记录约有 5,000 条,但其中没有任何一个对应的 0Day 漏洞真正遭到野外利用。
按照 GTIG 的风险评级标准,同期高风险漏洞披露量增长了 167%,8 月达到 350 个。这其中包括 Oracle 季度补丁更新披露的 128 个漏洞,以及 Linux 内核网络驱动相关的安全公告。
从实际利用情况看,今年 1 月至 8 月已有 141 个新披露漏洞遭到野外利用,已经超过 2025 年全年的 127 个。但相对于庞大的披露总量,这一比例仍然较低——平均每 431 个披露漏洞中,才有 1 个被攻击者实际利用。单一厂商的集中披露周期,或一次规模较大的攻击活动,都可能让某个月的利用数据出现明显波动。
0Day 利用数量同样在上升。今年截至目前,平均每月约发生 11 起,高于 2025 年的月均 8 起。前 7 个月单月 0Day 利用量基本维持在 8 至 12 起,8 月则升至 22 起。在 141 个遭野外利用的漏洞中,62% 属于尚未发布补丁的 0Day 漏洞。不过,本轮整体利用数量的增长更多来自 nDay 漏洞——也就是已经公开、通常已有补丁可用的问题。
值得留意的一个趋势是,攻击者可能正在借助大语言模型对比不同产品版本和补丁差异,从而更快地将已知漏洞转化为可实际利用的攻击代码。今年遭野外利用的高风险漏洞已达到 75 个,远高于 2025 年全年的 28 个。
02 AI发现的漏洞风险偏高
报告随后将重点转向 AI 自主发现漏洞的特征。现有公开漏洞数据库很可能低估了这类漏洞的真实数量:一方面,漏洞库目前缺乏统一的 AI 辅助发现标签;另一方面,大型云服务商和 SaaS 厂商往往会直接在生产环境中修复 AI 发现的问题,并不一定会申请公开漏洞标识符。这类标识符更多用于需要用户自行安装补丁的软件。
在 GTIG 识别出的高概率由 AI 发现的漏洞中,58% 属于中危级别。作为对照,人工和常规扫描器发现的漏洞里,中危占比只有该数值的一半左右,同时有 69% 被归为低危。产生这种差距的一个重要原因是,研究人员往往会有意识地让 Agent 聚焦关键基础设施、敏感权限边界等高风险目标。
漏洞类型上的差异更为突出。在其他渠道披露的漏洞中,只有 26% 存在远程代码执行风险;而 AI 发现的漏洞中,这一比例达到 50%。Agent 在挖掘 C、C++ 代码中的深层内存损坏、逻辑绕过等问题时具备一定优势,这些问题恰好容易被传统静态分析工具遗漏。
目前,GTIG 将 AI 发现漏洞遭到实际利用视为一种早期风险信号。CVE-2026-1731 就是一个典型案例。该漏洞影响 BeyondTrust 的 Privileged Remote Access 和 Remote Support 产品,未授权攻击者可借此注入操作系统命令,最初由 Hacktron AI 研究 Agent 自主发现。
漏洞在今年 2 月公开后仅 4 天,GTIG 就监测到一个威胁集群开始尝试利用,一周内又新增 5 个攻击集群。在后续攻击中,攻击者成功提升权限并窃取数据,同时投放了 SNOWLIGHT、SPARKRAT 恶意软件以及加密货币挖矿程序。
03 AI软件漏洞激增:编排框架与推理服务成重灾区
报告最后关注了 AI 软件自身的安全问题。自 2025 年初以来,GTIG 已经追踪到 2,076 个 AI 相关软件漏洞,其中超过 1,500 个出现在今年。仅 Flowise、Langflow 等 Agent 开发 编排框架就贡献了其中约一半的漏洞。
这类可视化工作流构建工具通常包含能够执行代码的节点,攻击者可以通过提示注入或构造恶意工作流文件来访问这些功能。与此同时,vLLM、Ollama、LiteLLM 等推理和服务软件共披露 212 个漏洞。经 GTIG 核实,其中接近四分之一与未授权 API 端点或服务端请求伪造(SSRF)有关。
截至目前,针对 AI 基础设施的 0Day 利用仍未被监测到,只有少量已经公开的漏洞遭到野外攻击。其中包括 LiteLLM 的 Model Context Protocol 服务器预览端点命令注入漏洞,以及 Langflow 的两个漏洞。今年 7 月,Sysdig 还记录到一起自主勒索软件攻击,攻击者正是利用 Langflow 此前披露的漏洞完成入侵。
04 GTIG预判:风险仍在攀升
从中短期趋势来看,漏洞发现和实际利用数量仍可能继续增长,而当前攻击重点依旧集中在边界设备以及直接暴露在公网的企业服务上。
在防御策略上,企业需要逐步摆脱缺乏优先级的批量补丁模式,转而结合 威胁情报 判断修复顺序,并在网络边缘部署更有针对性的防护措施。
软件厂商则可以在代码上线前引入 Agentic AI 进行安全审查,Google 自研的 CodeMender 就是可选工具之一。如果这类做法逐渐成为行业标准,越来越多漏洞可能会在进入生产环境前就被提前发现,公开漏洞披露量的增长速度也有望随之放缓。
参考来源:Google finds vulnerability disclosures doubled as AI changes which flaws get discovered
https://siliconangle.com/2026/09/30/google-finds-vulnerability-disclosures-doubled-as-ai-changes-which-flaws-get-discovered/
 发表于 2 小时前
|
查看: 7|
回复: 0


