出口带宽突然升高,监控曲线通常只能告诉人“涨了”。要想继续查下去——是哪些网络在传输、走了哪条线路、流量集中在哪台出口设备——就需要比总量更细的记录。Akvorado 收集 NetFlow、IPFIX 和 sFlow 数据,补充接口名称与地理信息,再存进 ClickHouse,用网页把流量的组成和去向展开。
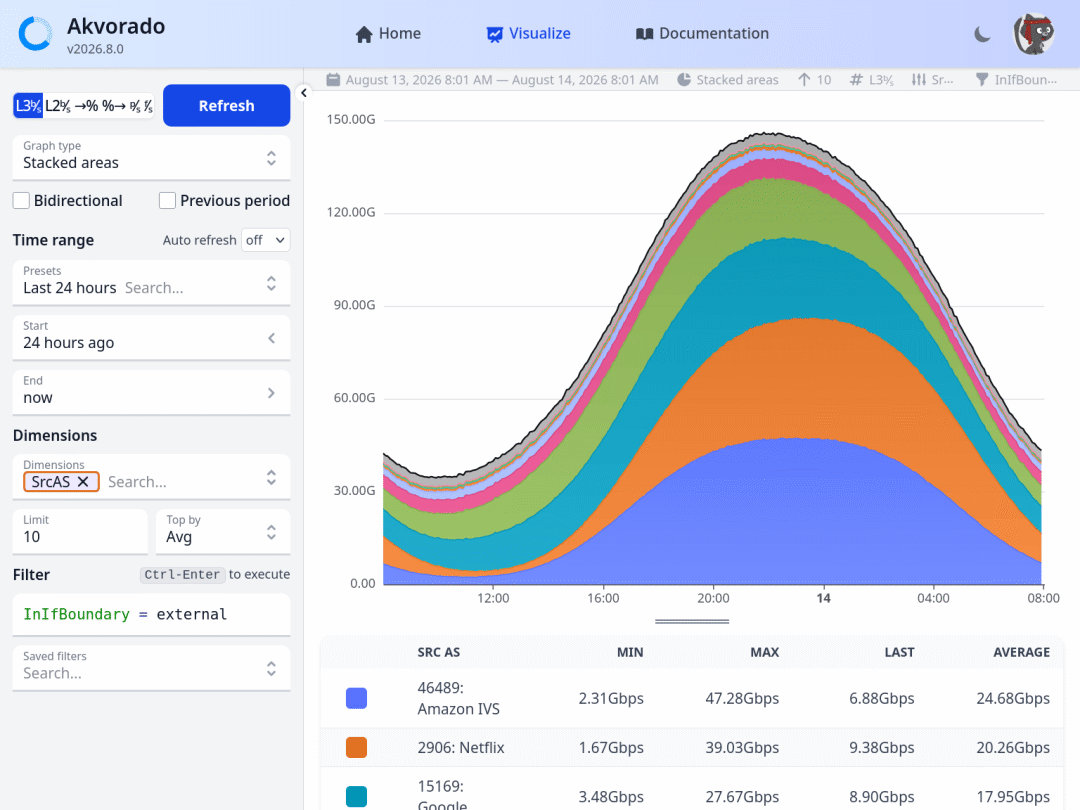
10 月 25 日发布的 2026.10.1 新增 IPFIX over TCP 和 SCTP,补上更多设备接入方式,同时也在分析界面里加入了反转维度与过滤方向的按钮。对已经有多台路由器、交换机和多条出口线路的团队来说,这些是可以直接落到日常排障里的更新:设备侧少一些兼容阻碍,查询时也少一些来回改条件的机械操作。
不过,“看清”有一个前提:网络设备本身得能导出相应的流记录。Akvorado 并不是装到任意电脑上就能自动看到整个网络的抓包软件。流记录描述的是通信的统计特征,适合分析传了多少、从哪里来、到哪里去;它不能替代应用日志去解释某次请求为什么失败,也不能靠这些记录直接还原每个数据包里的完整内容。
原始流量记录往往只有地址、接口编号和计数。单看这些字段,排查人员还得翻设备表才能理解它们代表什么。Akvorado 通过 SNMP 获取接口名称等信息,再结合地理数据库等资料,给这些数字补上上下文。这一步的价值很朴素:在同一张图里,能看出“哪类流量经过哪条线路”,而不是对着几串编号猜测。
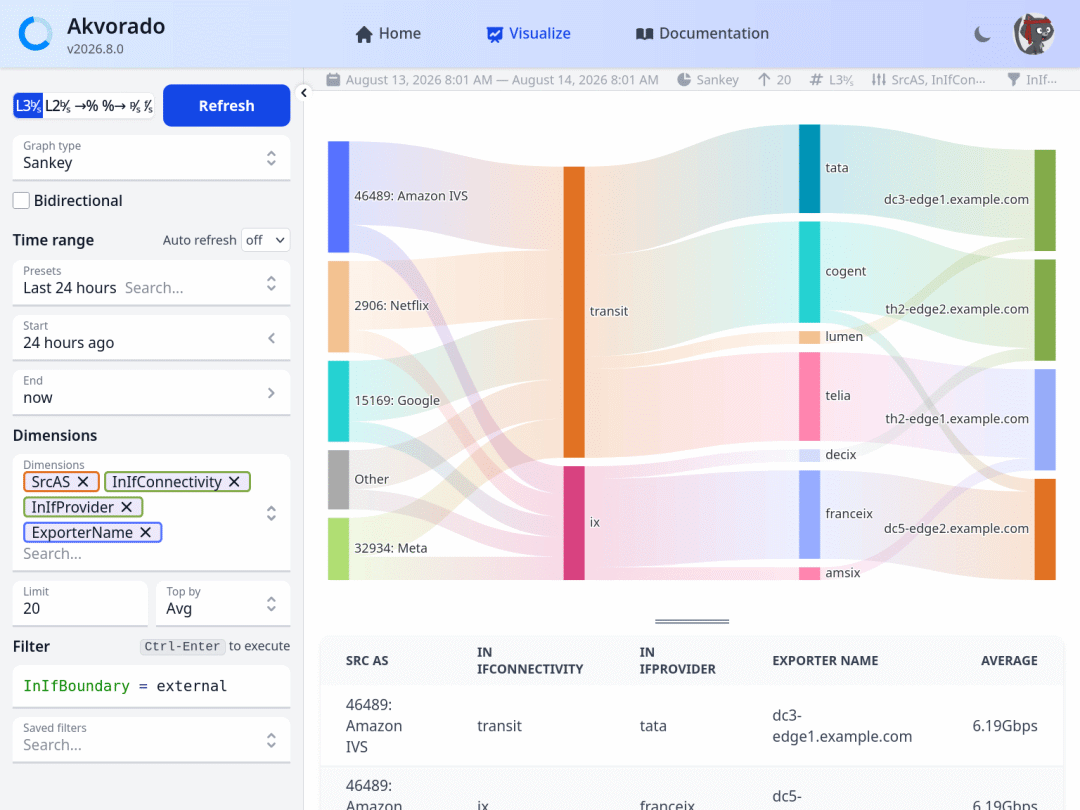
项目里的桑基图很适合表达这种关系。它按来源自治系统、连接类型、上游提供方和导出设备逐层展开,连线宽度表现流量规模。它能帮助发现流量集中在哪条路径上,但不能单凭一张图就断言线路拥塞的原因。记录的采样率、设备导出配置和时间窗口,都可能影响最终结论。
这次更新里,方向反转按钮和时间戳修复同样值得关注。排查一次流量异常,常常需要在发送端和接收端之间来回切换;操作越顺畅,验证猜想就越容易。而新版修复了 NetFlow、IPFIX 部分流开始时间的处理,也提醒使用者不要只看图形是否漂亮——时间轴对不齐,和别的监控系统对照时就可能得出错误判断。
同一版本还补充了 QinQ 标签解码、部分解封装字段支持和 IPFIX 随机采样处理。这些改动对普通桌面用户可能很陌生,但在运营商、园区网、多层封装的网络里却很具体。网络观测工具的成熟度,往往就体现在能不能正确处理真实设备送来的那些“不那么整齐”的记录。
想先取得这一版镜像,发布说明给出了明确命令:
docker pull quay.io/akvorado/akvorado:2026.10.1
这条命令只是下载镜像,并不等于完整部署。项目提供 Compose 环境和随控制台发布的文档,实际接入仍要配置设备导出目标、采集端口、SNMP 与数据存储等环节。我会先接入一台设备,核对接口名称、采样率和进出方向,再扩大范围。空白面板未必说明没有流量,也可能只是上游根本没有向采集器发送数据。
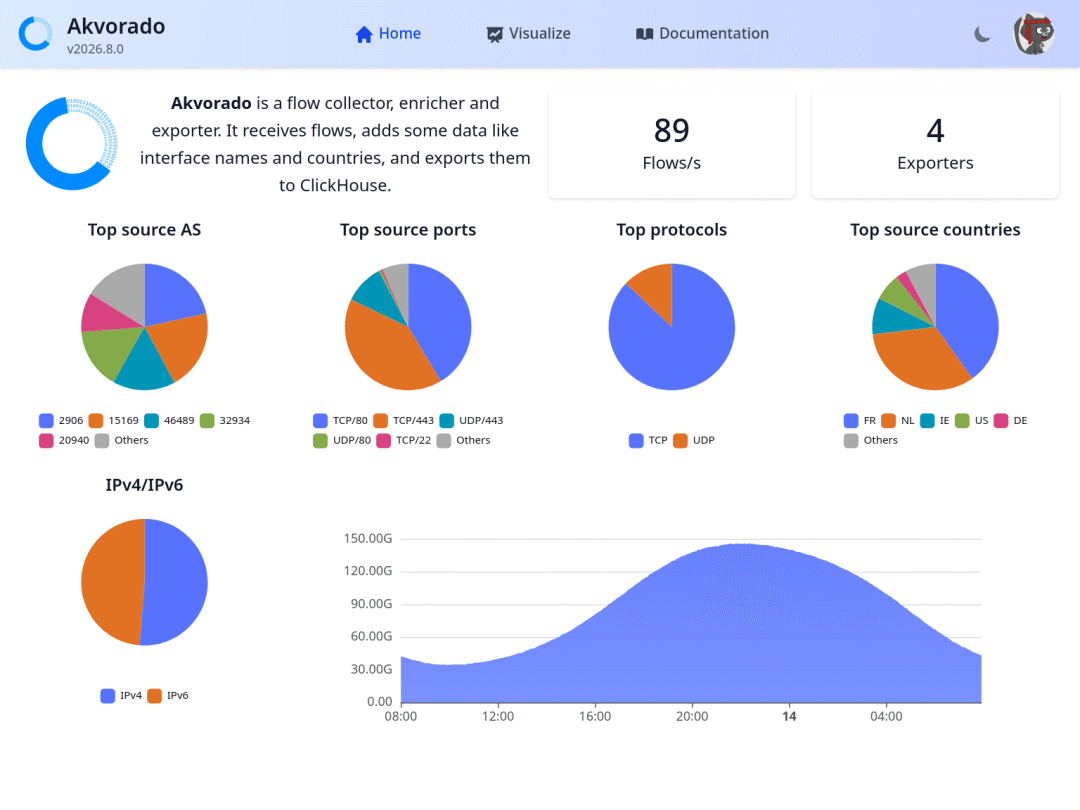
这套方案也有维护成本。历史流记录会持续增长,保存多久、需要多细的粒度、ClickHouse 资源怎样配置,都要按网络规模来定。一个只有单条宽带的小家庭未必需要它;而有多出口、多设备、需要解释带宽构成的团队,才更容易把这些投入换成排障效率。
我愿意为这样的工具保留位置:它让“网络好像有问题”变成几条可以继续追问、可以验证的路径。
项目地址:github.com/akvorado/akvorado |  发表于 昨天 20:04
|
查看: 9|
回复: 0
 /1


