台湾网路认证股份有限公司(TWCA)日前被安全研究人员爆出其多张 CA 证书的序列号随机部分严重不足,不满足 CA / 浏览器论坛(CA/Browser Forum)的行业规范。该公司在收到通报后承认了问题,并计划在 11 月 6 日前完成证书更换,所有由问题证书签发的叶证书(子证书)也将在同一时间被吊销。
这一事件影响范围不小:6 张中间 CA 证书、2 张交叉签名证书以及 2 张 S/MIME 证书都在吊销清单上。凡是使用这些中间证书签发 TLS 证书的网站,都必须立即更换新证书,否则 11 月 6 日 0 时之后浏览器会直接拦截访问。
私钥未泄露,但网站一样要紧急换证
这次事件目前并没有直接造成安全风险,因为存在随机性不足的是证书序列号部分,TWCA 的根证书和中间证书私钥都没有泄露。这和之前印度某 CA 公司私钥只有单个字符 “4” 这种低级失误完全不是一个量级的问题。
但麻烦的是,中间证书的序列号随机性不足,导致其无法达到 CA / 浏览器论坛的基线要求(Baseline Requirements)。TWCA 因此决定紧急更换涉事证书。所有被吊销的中间证书和交叉证书签发的叶证书会同步失效,依赖这些证书的网站或服务必须立刻联系 TWCA 签发新证书,否则用户访问会在浏览器层被拦截,直接影响业务可用性。
序列号里的“规律”:日期、计数器,以及最多 24 位随机数
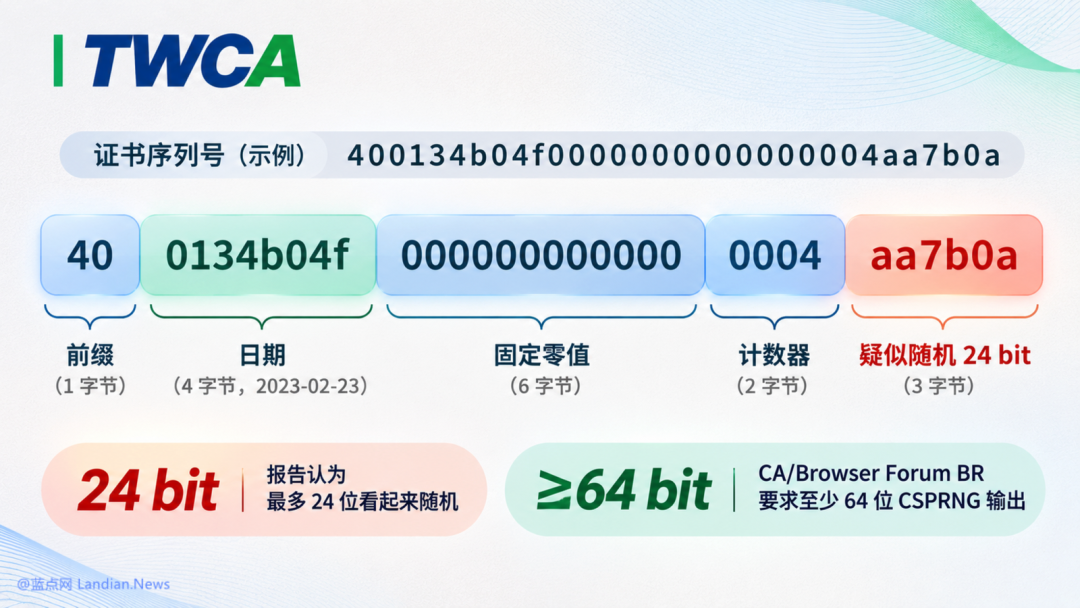
CA / 浏览器论坛的相关规范自 2016 年起就要求证书序列号包含至少 64 位密码学安全伪随机数生成器输出,也就是 CSPRNG 的输出。而 TWCA 使用自己的根证书签发的 24 张中间证书里,至少有 10 张的序列号采用了肉眼可辨的固定结构:包含日期、固定字段、计数器,以及看起来最多只有 24 位的随机内容部分。
从公开的分析图可以清楚看到序列号被拆成了几个区域:前缀、日期(4 字节)、一段固定零值(6 字节)、计数器(2 字节)和一段疑似随机的 3 字节数据。报告认为,真正看起来随机的部分最多只有 24 位,这显然达不到行业要求的至少 64 位 CSPRNG 输出水平。
涉及的证书包括 6 张用于签发 TLS 网站证书的中间 CA 证书、2 张用于交叉签名的数字证书、以及 2 张用于 S/MIME 的 CA 证书。这 10 张证书序列号都不达标,因此会被吊销并取消信任。
研究人员要求公布完整调查报告
研究人员要求 TWCA 尽快完成事件调查并发布完整报告,把其中的经验教训公开给行业参考。报告至少需要解释清楚问题出在哪个环节、是如何被发现的、以及后续怎么解决。
目前 TWCA 已经在 Mozilla Bugzilla 中确认收到通报信息并着手调查,预计在 11 月 12 日前更新完整的事件报告。与此同时,TWCA 官网也已经发布了紧急通知,要求使用其证书的用户立即检查证书情况并申请新证书。
台湾不少网站都在使用 TWCA 的证书。如果接下来几天用户访问某些站点时突然遇到证书错误提示,不必恐慌——多半是那些网站还没注意到通知,没能及时完成证书更换。
消息来源:互联网 |  发表于 17 小时前
|
查看: 5|
回复: 0
 /1


