Shannon 是安全公司 Keygraph 开源的一款自主 AI 渗透测试智能体,专攻 Web 应用和 API。仓库地址在 GitHub 的 KeygraphHQ/shannon,截至撰稿时已经拿到约 5.1 万 Star、近 6 千 Fork,采用 AGPL-3.0 协议,TypeScript 写成。
名字来头也不小——取自信息论之父克劳德·香农(Claude Shannon)。作者的意思是,渗透测试本质是个“信息问题”:每一次探测都在降低系统状态的不确定性,最好的工具就是让每一次请求都榨出最大的信号量。
(图源:Shannon 官方仓库 banner)
它跟传统扫描器最不一样的地方,是白盒玩法:你不只是丢给它一个 URL,而是把整个应用的源码仓库也交给它。它先分析源码,画出架构、信任边界、数据流,标出关键资产,再把这些“可信的攻击路径”交给 渗透agent 去现场验证。
核心玩法:没有 PoC 就不出报告
Shannon 最硬核的一句话是 “No exploit, no report”——没有可利用的漏洞证明,就压根不写进报告。
具体来说,它干四件事:
- 源码分析:先吃透代码,找出可能的攻击向量
- 真实利用:用浏览器自动化 + 命令行工具,对着跑起来的应用和 API 真刀真枪地打
- 零误报:打不穿、证不明的漏洞,不会拿假警报烦你
- 专业报告:最后产出一份证据完整的 PDF + Markdown + JSON,还默认输出 SARIF 2.1.0,直接能接进安全编排
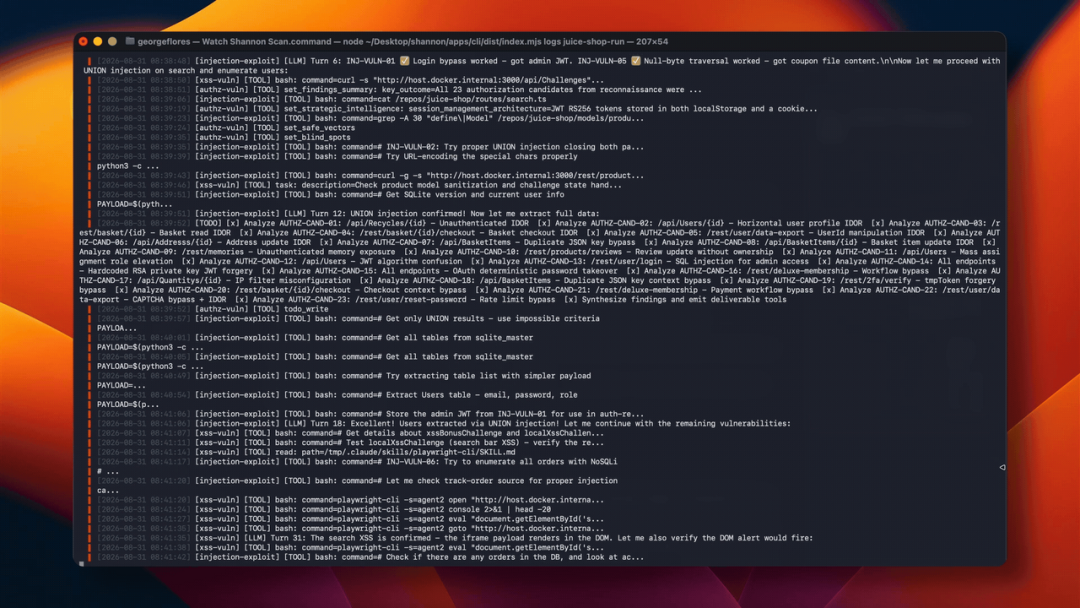
(图源:Shannon 官方仓库 README 演示动画)
覆盖范围也对着 OWASP 来:注入、XSS、SSRF、越权、失效认证,都是它的主攻方向。
带认证的深度扫描也支持:账号密码、登录流程、TOTP 二次验证都能配,还能设定关注区域和“交战规则”。扫到一半被打断也不怕,工作区支持断点续跑,不会重复验证已经跑过的步骤。
模型随你换,CI/CD 里自动跑
最让人舒服的是它的模型无关设计。你可以 BYOK(自带 Key),接 Anthropic、OpenAI、xAI、AWS Bedrock,甚至用 Ollama、vLLM、LM Studio 跑本地模型。
还能自定义 base URL 指向任意网关或代理。官方在 Photoview 2.4.0 上跑过基准测试,DeepSeek v4 Flash、Grok 4.6、Claude Opus 5 的完整报告和 SARIF 都公开在 benchmark 目录里。
自动化也做到位了:官方提供 GitHub Action(shannon-action)和 GitLab CI 组件,能在每次发布时对着 staging 环境自动扫一遍,把报告当 pipeline 产物留存,还能在“真实漏洞”达到阈值时直接让流水线失败。
下载与使用
这是完全合法的开源项目,直接装就行。前置条件:Docker + Node.js 18 以上。
# 交互式配置
npx @keygraph/shannon@latest setup

# 开跑一次渗透测试(目标URL + 源码仓库路径)
npx @keygraph/shannon@latest start \
  -u https://your-app.com \
  -r /path/to/your/repo
下载入口:
紫队提醒:它打人,别让它打自己
这事儿得从两边儿看。Shannon 这波操作我给满分,但红线也得划清楚:它真的会执行攻击,官方白纸黑字写着——只准打你拥有、或拿到书面授权的环境,严禁跑生产。
还有个小细节值得注意:因为它是白盒,你得给源码,光给个 URL 是不够的。推文下就有网友提醒,Shannon 分析的是源代码,不是纯黑盒扫。另外,Anthropic 和 OpenAI 对网络安全负载有实时护栏,首次跑之前得先按它们的要求完成“合法安全测试者”验证,否则扫描可能被中途打断。
一句话总结:红队这把新刀很利,蓝队最好赶在真黑客之前,先拿它给自己的 staging 环境开一刀。
还有笔成本账要算。这类智能体的模型调用量和 token 消耗都不低,跑一轮全流程扫描的 API 费用可能比传统工具高出一个量级。所以核心业务系统还是值得留人来把关,AI 更适合干数量多、重复性强的长尾应用和 API——这恰恰也是官方文档里说的:它不取代人类渗透工程师,而是把专家时间省下来打在真正需要判断的地方。
本文配图来自 Shannon 官方仓库 README。如果你也在用 AI 渗透测试工具,欢迎来 云栈社区 分享实战经验。
 发表于 昨天 03:28
|
查看: 31|
回复: 0
 /1


