在 CTF 等活动中,我们经常需要对目标 shell 进行分析、做流量分析、SQL 注入检测等。如果每一项都单独用工具来做,既耗时又费力。本文就给大家分享一款蓝队分析工具箱 BTAB。
关于项目
BTAB(Blue Team Analysis Box)是一款蓝队分析工具箱,专注于攻击特征分析。它可以辅助安全运营人员在客户现场比较苛刻的环境下(无网、无 Python 环境)进行流量包分析、木马分析等场景。目前已集成流量包检测、SQL注入检测、Webshell 检测、bash 命令执行检测,以及解码、序列化等工具。
项目地址: https://github.com/Martin2877/btab
安装
前往 releases 根据系统进行下载,双击执行即可。启动后访问本地的 8001 端口就能打开 Web 界面。
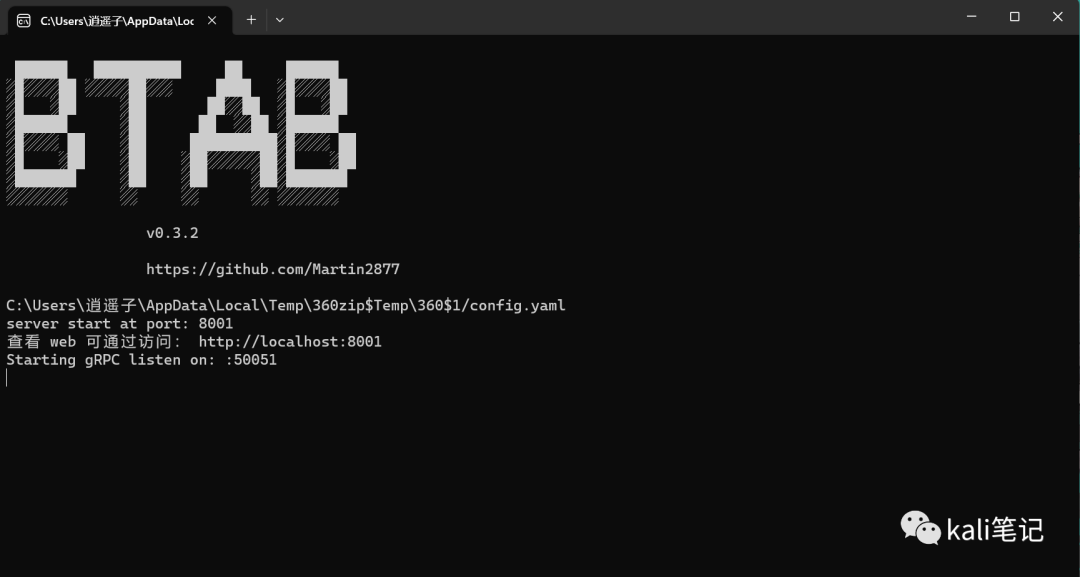
友情提示:文件相对比较大,下载会比较慢,可以利用 git 加速站点进行下载。双击 exe 文件即可运行,无需安装,开箱即用。
登录页
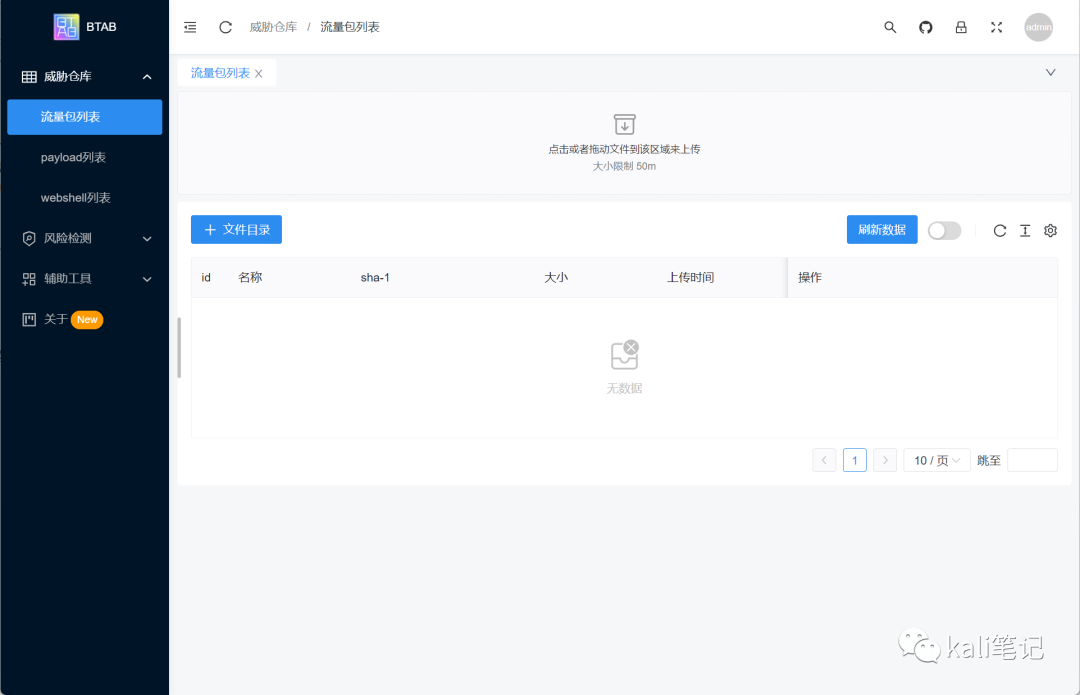
首页 / 流量包列表
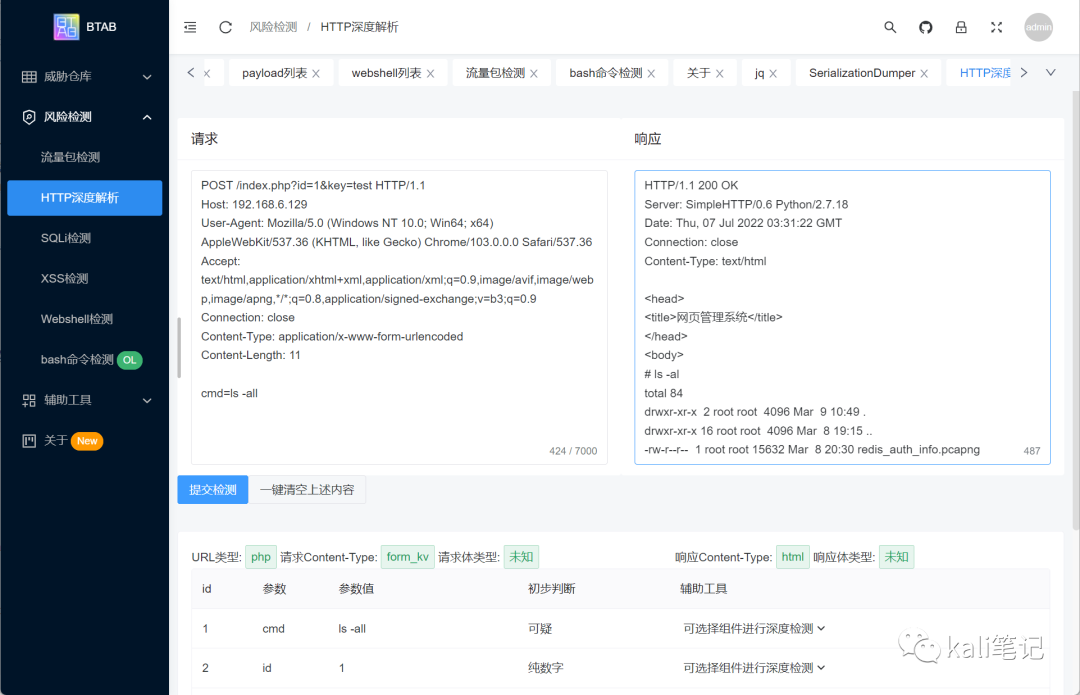
流量包检测 / HTTP 深度解析
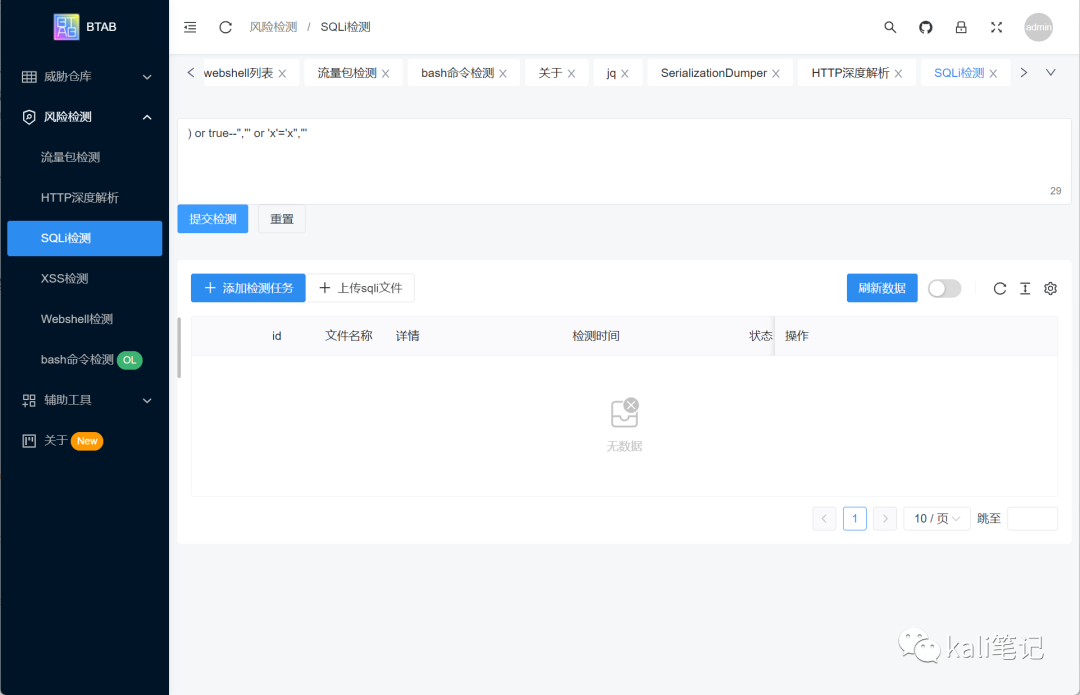
SQL注入检测
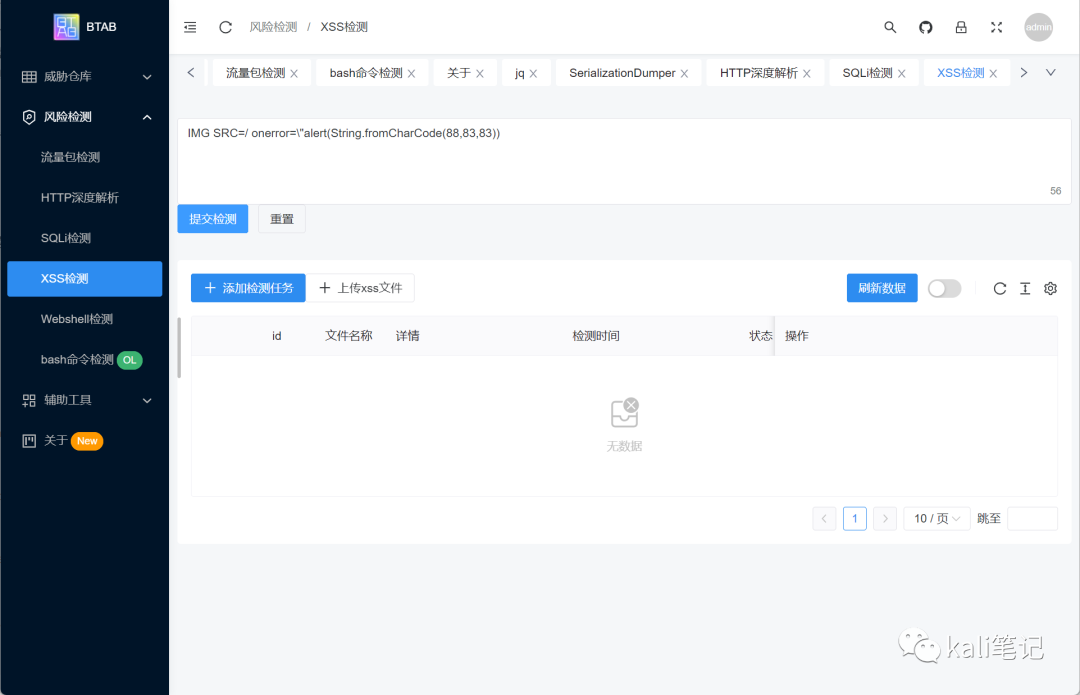
XSS检测
总结
BTAB 是一款功能比较强大的蓝队综合检测工具,无需安装、开箱即用。不过目前仅支持 Windows 平台,部分功能还需要 Java 环境支持,后续如果能跨平台就更好了。类似工具和实战课程也可以到 云栈社区 里翻一翻。 |  发表于 3 小时前
|
查看: 5|
回复: 0
 /1


