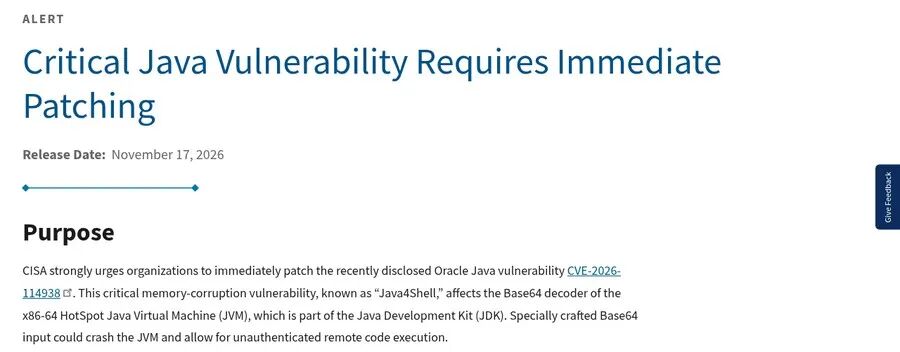
Java4Shell 是 OpenJDK 自带的 Base64 解码器中的一个内存破坏漏洞,编号为 CVE-2026-114938。在满足特定条件时,攻击者可能无需登录就能在服务器上执行代码。Java 广泛用于银行、航空、电信等业务,Jenkins、Jira 等产品也依赖它,因此这个漏洞值得仔细看看。
安全公司 Calif 发现了这一漏洞。按照披露信息,北京时间 2026 年 11 月 18 日凌晨 5 点,也就是美西时间 11 月 17 日下午 1 点,OpenJDK 发布安全公告,Oracle 同步推出补丁,Calif 公开技术细节。美国 CISA 也在当地时间当晚发布通告,敦促用户尽快打补丁。Java4Shell 这个名字让人联想到 2021 年的 Log4Shell,其 CVSS 4.0 评分为 9.2 分。
Calif 的漏洞页面配图使用了《星际迷航》角色斯波克,并写着「All your Base64 are belong to us」。
看到这里,一个问题很自然:Java 不是以内存安全著称吗?Base64 这样的基础算法,怎么会把内存写坏?
Java 也会写坏内存
Java 代码通常有边界检查,但 JVM 自身有不少部分由 C++ 和汇编实现,不能依赖 Java 数组边界检查提供同样的保护。
Java 程序运行后,JVM 里的 C2 编译器会把调用频繁的热点函数编译成机器码。对于一些常用函数,JVM 还准备了特化实现,称为 intrinsic:编译器可以使用针对特定 CPU 指令优化过的代码来完成相应操作。
java.util.Base64 的解码就有这样一份实现。在支持 AVX-512 VBMI 指令的 x86-64 处理器上,快速路径可以一次处理 64 个字节。
问题出在这段汇编的收尾逻辑。Calif 给出的触发输入很短:64 个 A,后面跟一个 =。
AAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAA=
对于这 65 个字符,Java 先按输入长度分配一个 50 字节的结果数组。快速路径解完前 64 个字符,得到 48 字节,然后处理剩下的 =。
剩余输入只有 1 个字符,按完整 Base64 分组计算,输出长度是 0。代码看到末尾有填充符 =,又把长度减了 1,结果变成 -1。这个负数被用于生成写入掩码,掩码保持全 1,于是一条向量指令从偏移 48 开始写入 64 字节,直到偏移 111。
结果数组只有 50 字节,偏移 50 至 111 的 62 字节因而越过数组边界,可能覆盖相邻的堆内存。
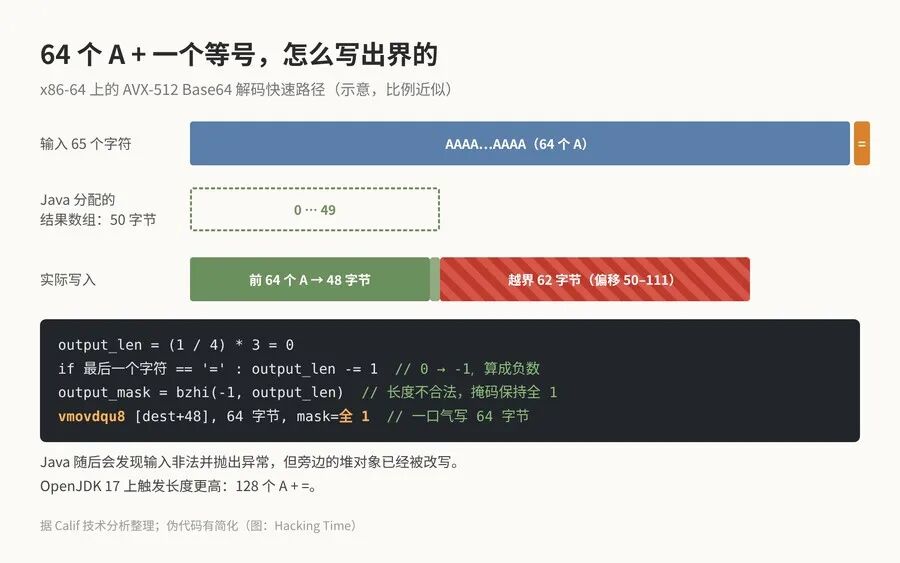
Java 层随后会发现输入不合法并抛出 IllegalArgumentException,但此时堆内存已经被改写。Calif 还提到,在 OpenJDK 17 上需要更长的输入:128 个 A 加一个 =。
不过,写坏内存和远程执行代码之间还隔着好几步。在讨论利用链之前,先看看这段汇编为什么会出现。
为提速写的 749 行
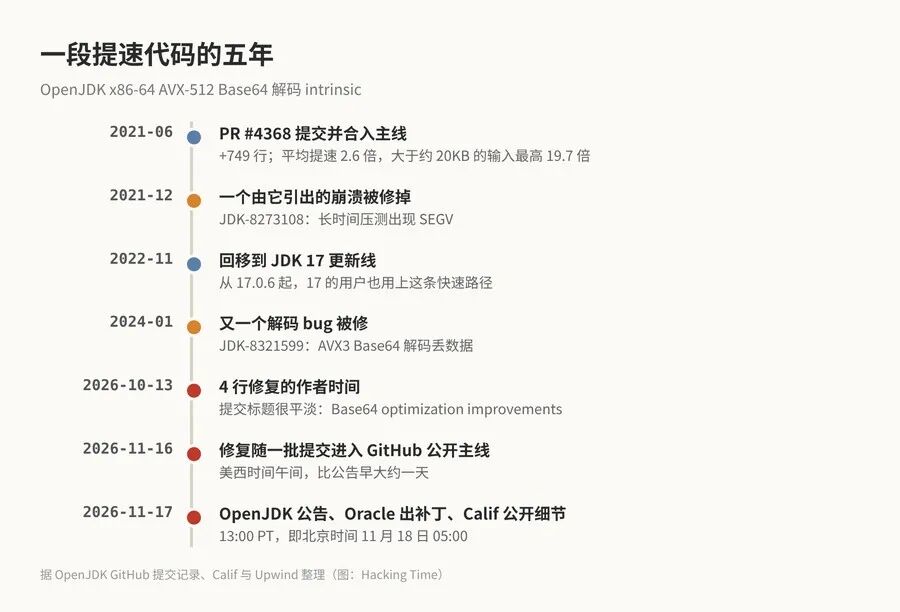
OpenJDK 的 GitHub 记录显示,2021 年 6 月的 PR #4368 为 x86 增加了 AVX-512 版本的 Base64 解码 intrinsic。提交一共增加 749 行,其中 657 行位于 stubGenerator_x86_64.cpp。
PR 说明给出的基准测试结果是:平均提速 2.6 倍;输入大于约 20 KB 时,最高提速 19.7 倍。
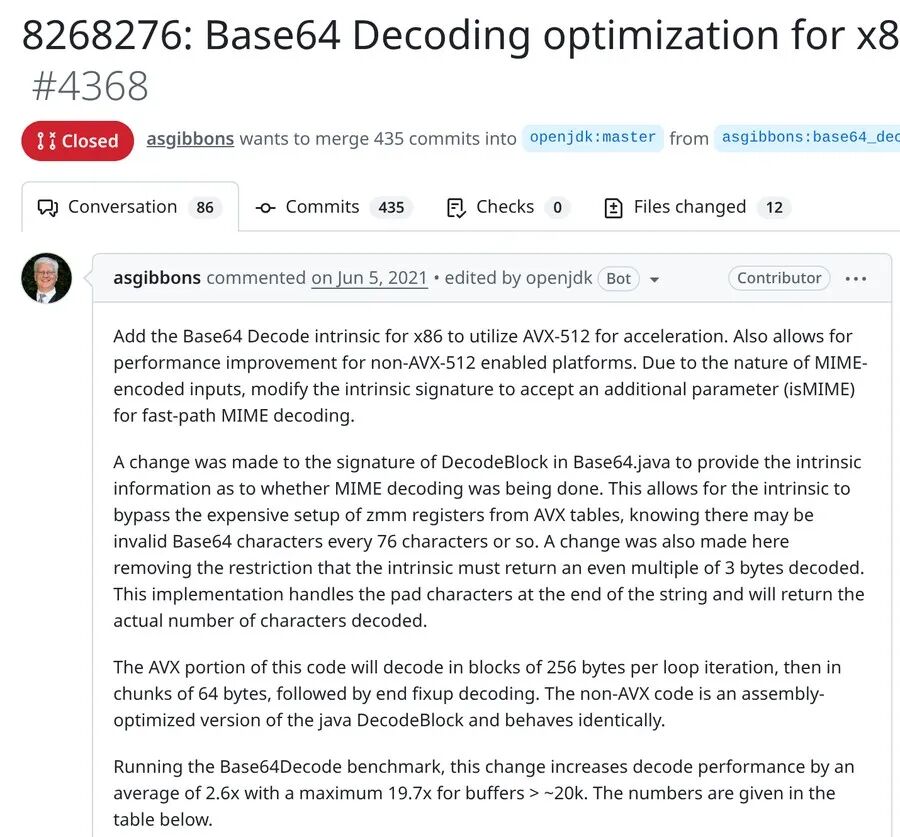
PR 特别提到,这个实现会自行处理字符串末尾的填充字符。代码中作者的注释大意是:原本想让 Java 处理最后一小段,但那样会每处理 4 个字节就回调一次这个例程,所以剩余部分也放在这里处理。
为了提高性能,收尾逻辑也被揽进了汇编。而五年后出现问题的,正是这段收尾逻辑。
这条快速路径此前也修过问题。合入约半年后,一个由它引发的崩溃得到修复,编号为 JDK-8273108。2022 年 11 月,代码被回移到 JDK 17 更新线,从 17.0.6 开始,JDK 17 用户也用上了这条快速路径。2024 年初,又修复了「AVX3 Base64 解码丢数据」问题,编号为 JDK-8321599。
算上 Java4Shell,这段代码已经修过三次;前两次并未引发同样的关注。
谁会受影响
这个漏洞有一个容易忽略的特点:它依赖硬件条件。只有支持 AVX-512 VBMI 的 x86-64 CPU 才可能走到这条快速路径。
按照 Calif 列出的范围,Intel 包括 Xeon 的 Ice Lake、Sapphire Rapids、Emerald Rapids 和 Granite Rapids;AMD 包括 Zen 4 及以后的 EPYC 和 Ryzen。ARM64 不受这条 x86-64 快速路径影响。
版本方面,受影响范围包括 JDK 17.0.6 及之后的相关版本,以及 JDK 21、25、27 的相关版本;具体修复版本应以发行商公告为准。JDK 8 和 11 的标准版没有这段代码,Oracle 另行列出了 Java 8 Performance Pack 版本 8u511b33-perf。Temurin、Corretto、Zulu、微软和红帽等基于 OpenJDK 构建的发行版,也需要结合各自更新情况排查。
此外,还要满足两个条件:不可信的 Base64 数据能够进入 Base64.getDecoder() 或 Base64.getUrlDecoder() 对应的解码路径,并且解码函数已经经过 JIT 编译。认证头、Token 和文件上传等场景都可能涉及 Base64;具体是否可达、是否触发编译,还需要结合应用判断。
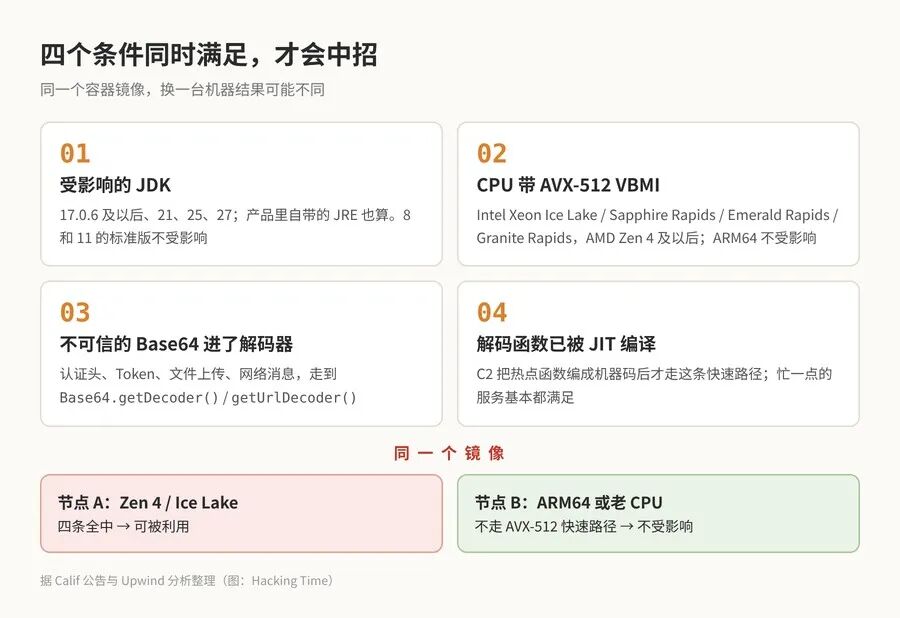
同一个容器镜像,调度到 Zen 4 节点时可能满足硬件条件,调度到 ARM 节点时则不会走这条快速路径。
安全公司 Upwind 在 AWS 的 c6i 实例,即 Ice Lake 平台上复现了这个问题。他们还发现,Spring Security、Tomcat 和 Jetty 12 的 Basic 认证,以及 Auth0 的 java-jwt,都可能把攻击者提供的 Token 交给相关解码器。这意味着在一些场景下,认证之前就可能触及解码路径。
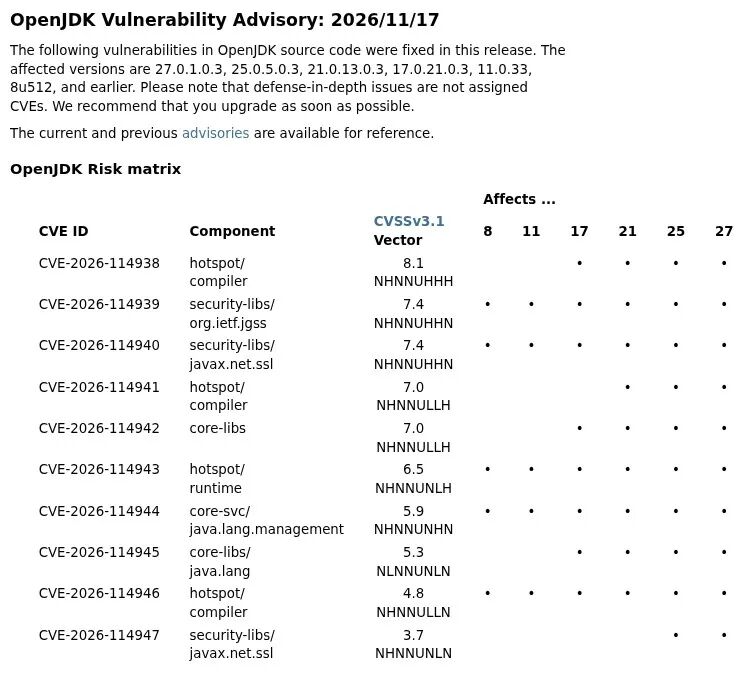
OpenJDK 11 月 17 日的安全公告将 CVE-2026-114938 列在风险矩阵第一行,给出的 CVSS 3.1 评分为 8.1,影响版本栏标记了 17、21、25 和 27。
一小时,两百美元
除了漏洞本身,发现过程中的 AI 应用也引起了关注。
发现者 Quang Luong 在技术分析中写道,他原本在做手机零点击利用,之后转向审计 OpenJDK HotSpot,重点关注 JIT、intrinsic、常用 API 和密码学,更准确地说,是让 Codex 协助检查这些地方。
早期结果大多不可用:有的代码路径根本走不到,有的利用条件不现实。他一边调整提示,一边筛掉无效结果,约 20 分钟后,Base64 越界写问题浮出水面。
按照 Calif 的说法,发现漏洞用了一个小时,做出第一个可用利用又花了两个小时,token 总花费不到 200 美元。《纽约时报》的报道则称,Calif 使用了 OpenAI 的 GPT-6 Cyber 模型;记者 Dylan Freedman 在 Calif 的指导下,不到一小时就复现了这个 bug。
Calif 用「半人马黑客」形容这种分工:人负责判断,AI 协助处理大量工作。
利用阶段比发现越界写更复杂。除了开头一两个字节,后续写入的值大多固定,攻击者主要能控制写入位置。Calif 借用了浏览器 JavaScript 引擎利用中常见的思路:先修改一个数组的长度字段,得到能够继续写入的对象;再修改另一个数组的长度,让数据被复制进 HTTP 响应时,读出相邻堆内存。
他们把这一步称为 JavaBleed,类比当年的 Heartbleed。Token、私钥等敏感数据都可能因此泄露。之后还需要修复被破坏的对象、扩大写入范围,才可能进一步执行代码。
AI 在堆布局,也就是 heap grooming 阶段也遇到了困难。Calif 表示,AI 总是在如何把对象摆到目标位置上打转,研究人员最后编写了一个堆追踪和可视化小工具提供给 agent,再结合人工经验才得以推进。此后,针对不同产品的利用链据称「几乎是 AI 自主搭出来的」。
Calif 列出的受影响产品包括 Keycloak、Jira、Confluence、JFrog Artifactory、Jenkins 和 PingFederate,称其在默认配置下可实现免认证远程代码执行;Kafka、Solr、Elasticsearch、Gerrit 和 Spinnaker 的利用则需要先登录。研究员 samczsun 还展示了客户端方向的利用:Java 程序连接恶意 TLS 服务器时,也可能受到攻击。
它是 Log4Shell 吗
名单这么长,是否意味着又会出现 2021 年那种全网扫描的局面?目前的判断更接近于:不必照搬 Log4Shell 的恐慌,但也不能掉以轻心。
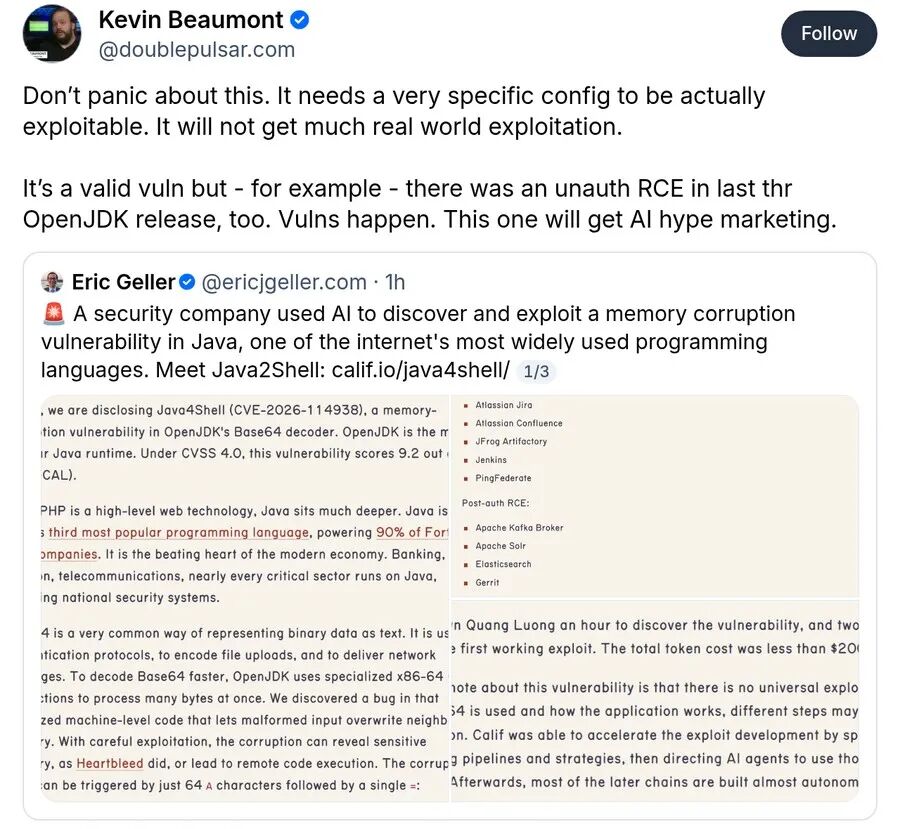
安全研究员 Kevin Beaumont 认为,这个漏洞需要非常特定的配置才具有实际可利用性,不太可能在现实中被大规模利用。他还提到,OpenJDK 上一个版本也出现过免认证远程代码执行漏洞,而这次的 AI 因素可能带来额外营销。
Matthew Wilson 在 LinkedIn 上的比喻更直白:Log4Shell 像是一发就中,攻击者几乎不用瞄准;这次不是同一种情况。watchTowr 则认为,更可能出现针对具体应用的利用,而不是无差别扫描。
Calif 也承认,这个漏洞没有通用利用方式。不同目标需要分别安排堆布局、调整时序,有些利用链还依赖足够小的网络抖动。为此,研究人员甚至在目标所在区域租用虚拟机进行测试。
nginx 默认会缓冲请求体,可以打断一部分利用链;但针对 Elasticsearch 的那条链,一个完整请求就够了,因此这也不能作为通用缓解措施。
Java4Shell 够不上 Log4Shell 那种「一个字符串打遍天下」的级别,但利用门槛也未必高到足以让人放心。Ice Lake 和 Zen 4 在云环境中并不罕见;Calif 尚未公开完整利用细节,其他人仍可能依据已公开的分析继续研究。
截至相关媒体发稿时,尚无在野利用报告,CISA 也尚未将其列入已知被利用漏洞,即 KEV 目录。
提前一天的四行代码
OpenJDK 主线中有一个四行提交,标题看起来像普通优化:「Base64 optimization improvements」。其作者时间是 10 月 13 日,提交有四位评审。
改动位于收尾逻辑之前:对于带填充且不足 4 个字符的尾部,转回 Java 路径处理。
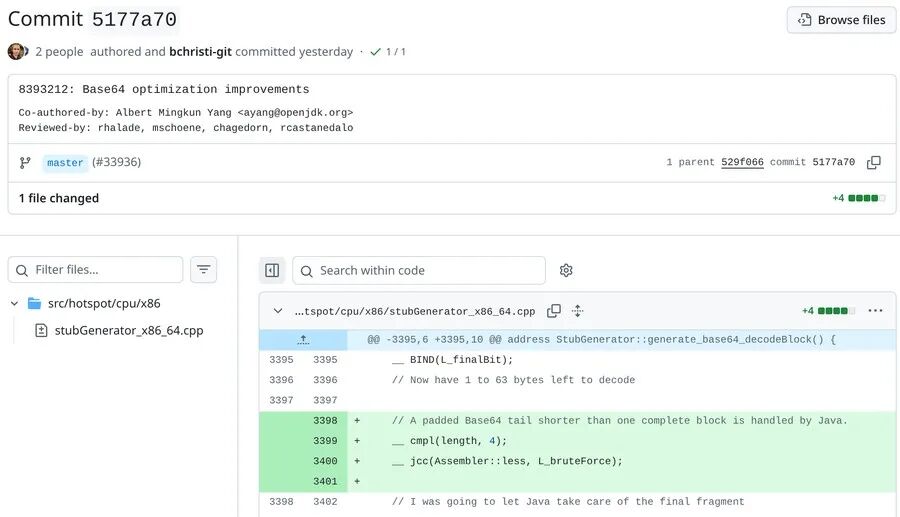
这与 Calif 描述的触发条件高度吻合,但仅凭这一对应关系,不能独立确定它就是本次漏洞的全部修复。该提交和「Improve TLS client connections」「Enhance vector masks」等提交一起,于美西时间 11 月 16 日中午进入公开仓库,比正式公告早了约一天。
Upwind 在分析中提到,这个漏洞「在补丁发布前就漏了出来」,并称自己曾在 X 上提前预警。不过,他们没有详细说明泄露途径,因此无法断定一定与这一提交有关。
修复思路倒是与五年前的注释形成了呼应:作者当初考虑过让 Java 处理最后一小段,而新的代码正是把这类短尾部交回 Java。
该删的代码
Calif 在文章最后提出了一个更宽泛的问题:为了少数需要处理海量 Base64 数据的应用而编写的优化,随 Java 一起交付给了所有用户,包括那些只解码少量数据的服务。
他们将其与此前在 Squid 代理 FTP 模块中发现的老漏洞相比较,并提出「vibe-uncoding」:利用 AI 梳理代码库,找出不再需要的功能和不必要的优化,再考虑将其删除。这个问题可以换个角度问:除了让 AI 帮忙增加功能,能否也让它帮助我们判断哪些代码已经不值得保留?
这不意味着所有优化都该删掉。平均 2.6 倍、最高 19.7 倍的基准测试收益,对处理大量数据的服务而言有实际价值。
但事件也暴露出一个具体问题:手写汇编中的边界情况往往最难测试,尤其是收尾、填充和长度为零的场景。单元测试不容易覆盖所有组合,而这段代码五年内修复过三次,也说明性能优化需要持续接受审查。
现在该做什么
如果你负责 Java 服务,可以按下面的顺序排查。实际版本、受影响范围和缓解参数应结合所用 JDK 发行版的公告确认。
-
先检查 CPU。 在 Linux 上执行以下命令,查看相关指令集标志。原分析将四项均出现作为排查硬件条件的依据;同时还要结合 JDK、输入路径和 JIT 等条件判断。
grep -m1 '^flags' /proc/cpuinfo | tr ' ' '\n' | grep -E '^(avx512f|avx512bw|avx512vbmi|bmi2)$'
-
升级 JDK。 Oracle 列出的修复版本示例包括 17.0.21.1、21.0.13.1、25.0.5.1 和 27.0.1.1;其他发行版应查看各自厂商的更新说明。升级后记得重启服务、重建容器镜像。
-
暂时无法打补丁时,考虑关闭相关 intrinsic。 启动参数 -XX:-UseBASE64Intrinsics 可用于关闭硬件加速的 Base64 路径。-XX:UseAVX=2 也是一种选择,但仅适用于 x86-64;ARM 上的 JVM 不识别该参数,可能直接启动失败。部署前应在实际发行版和运行环境中验证。
Upwind 还指出,单独使用网上流传的 -XX:DisableIntrinsic=_base64_decodeBlock 可能导致 JVM 启动失败。如果通过 JAVA_TOOL_OPTIONS 全量下发,可能造成大范围服务无法启动。
-
不要漏掉自带运行时的产品。 优先排查 Keycloak、PingFederate、Jenkins、Artifactory、Jira 和 Confluence。这类产品可能自带运行时,系统包管理器未必能查到。会主动发起 TLS 连接的 Java 客户端也应纳入升级范围。
排查时既要看应用和 JDK,也要看实际承载工作负载的 CPU:同一个镜像在不同节点上的风险可能并不相同。
来源
Calif:Java4Shell: Write once, RCE everywhere
 发表于 12 小时前
|
查看: 2|
回复: 0
 /1


