继 Java 高危漏洞引发关注后,MySQL 又被曝出严重安全问题。根据 Oracle 2026 年 11 月安全公告披露的信息,漏洞 CVE-2026-114952 可在无需身份认证的情况下通过网络远程利用。
该漏洞影响 Oracle MySQL Server 与 MySQL Cluster 的客户端程序组件,CVSS 3.1 评分为 9.1,属于严重级别。攻击者无需身份验证,也无需用户交互,在具备相应网络访问条件时可能发起攻击。成功利用后,攻击者可能未经授权读取、创建、修改或删除关键数据。
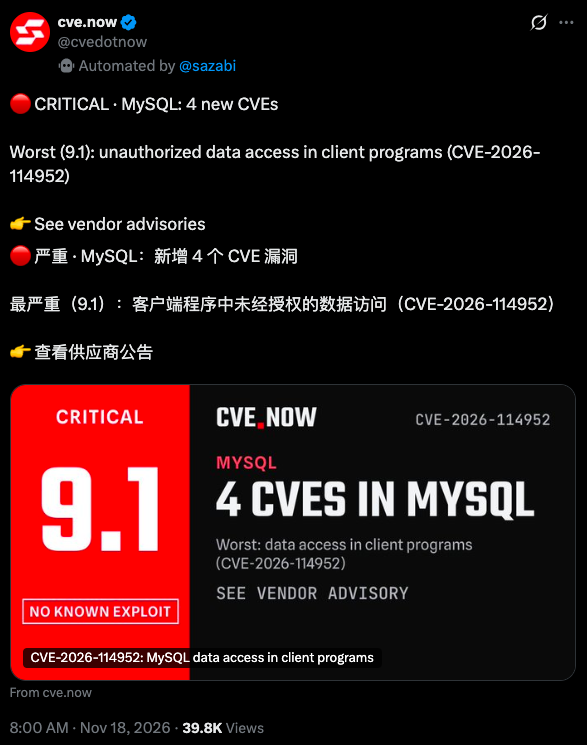
根据公告,CVE-2026-114952 的主要信息如下:
- CVE 编号:CVE-2026-114952
- 受影响组件:Client programs(客户端程序)
- CVSS 3.1 评分:9.1(严重)
- 攻击向量:Network(网络)
- 攻击复杂度:Low(低)
- 是否需要身份验证:否
- 是否需要用户交互:否
- 涉及协议:MySQL Protocol
对比此前披露的 Java 漏洞,该 MySQL 漏洞的攻击门槛更低,CVSS 评分也更高。按照所给的 CVSS 评估,攻击者无需事先掌握数据库账号和密码,也无需诱导用户执行操作,即可能通过网络发起远程利用。
Oracle 将该漏洞的可用性影响评定为 None。也就是说,已披露的风险主要集中在数据机密性和完整性方面,而非直接导致数据库服务不可用。网络可达并不意味着一定能够成功利用,实际风险仍取决于受影响组件及具体部署条件。
受影响版本范围
公告列出的受影响版本包括:
- MySQL Server:8.4.0–8.4.13、9.7.0–9.7.4、26.10
- MySQL Cluster:8.0.0–8.0.50、8.4.0–8.4.13、9.7.0–9.7.4、26.10
同批次其他高危漏洞
CVE-2026-114952 并非此次 MySQL 安全更新中唯一需要关注的问题。根据 Oracle 2026 年 11 月安全公告,本次 MySQL 更新包含 10 项新的安全修复,其中 3 个漏洞可以在无需身份验证的情况下通过网络远程利用。除 CVE-2026-114952 外,另外两个漏洞包括:
- CVE-2026-115557:影响 MySQL Shell 客户端(Python),CVSS 3.1 评分为 9.8。
- CVE-2026-92392:影响 Server: Packaging(curl),CVSS 3.1 评分为 8.1。
其中,CVE-2026-115557 的评分达到 9.8,成功利用可能导致 MySQL Shell 被接管。
官方建议与核查要点
Oracle 建议用户尽快应用 2026 年 11 月安全更新。如果暂时无法升级,可以考虑限制攻击所依赖的网络协议访问,以降低风险。限制网络访问只是临时缓解手段,不能替代正式补丁。
MySQL 用户可重点核查以下事项:
- 当前运行的 MySQL Server、MySQL Cluster 的具体版本。
- 数据库服务是否对公网开放。
- 是否存在不必要的远程访问入口。
- MySQL 客户端及相关工具是否也需要同步更新。
参考资料
|  发表于 11 小时前
|
查看: 2|
回复: 0
 /1


