那天上午,群里就一个链接
11 月 19 日上午,安全群里有人甩进来一个链接,说 Nginx 出大事了:五个漏洞,未经认证就能打,其中一条的 CVSS 4.0 评分达到 9.2。
我手上有二十多台对外网关,全是 nginx,其中三四台为了追新开了 HTTP/3。老板在群里只问了一句:“我们中不中?”
这篇文章就干三件事:用三条命令初步判断影响面,讲清楚我读那个刷屏 PoC 时发现的问题,最后整理一套升级和验证步骤。
每次大漏洞,剧本都差不多
安全群先炸,半天之内出现中文翻译版通告,一天之内出现带 Docker 一键启动方式的 PoC 仓库,随后一批“已复现”的截图开始流传。
运维的时间被切得很碎。你得先给结论,结论给完才轮到干活。可判断影响面的材料散在好几个地方:编译参数、实际生效的配置、发行版有没有回补、漏洞本身需要什么前提。有一处没对上,结论就可能反过来。
这几年我见过两种相反的误判:一种是只看版本号就放心,却没有核对所用发行版和软件包的补丁状态;另一种是版本号老就当成高危,连夜排升级,结果那版本压根没编 HTTP/3 模块,白折腾一晚上。
这次我差点犯第二个错。两台 1.24 的机器被我标了出来,后来翻 Ubuntu 的说明才反应过来:上游 nginx 从 1.25.0 起才有 HTTP/3 模块,1.24 的上游源码里连 src/event/quic 目录都没有。发行版是否携带额外修改,还得结合自己的软件包确认。
给老板汇报也别甩一堆 CVE 编号。我一般只说三句:有几台在公网,其中几台落在受影响范围,今晚能不能升完。细节写成一页纸,留给需要的人看。
我的判断
漏洞应急里最贵的一步,是判断自己在不在攻击面内。
这一步不必等 PoC,也不必等厂商出检测工具。三条命令能帮你先摸清版本、编译参数和配置,再结合发行版公告、实际网络路径确认。
先把这五条认清
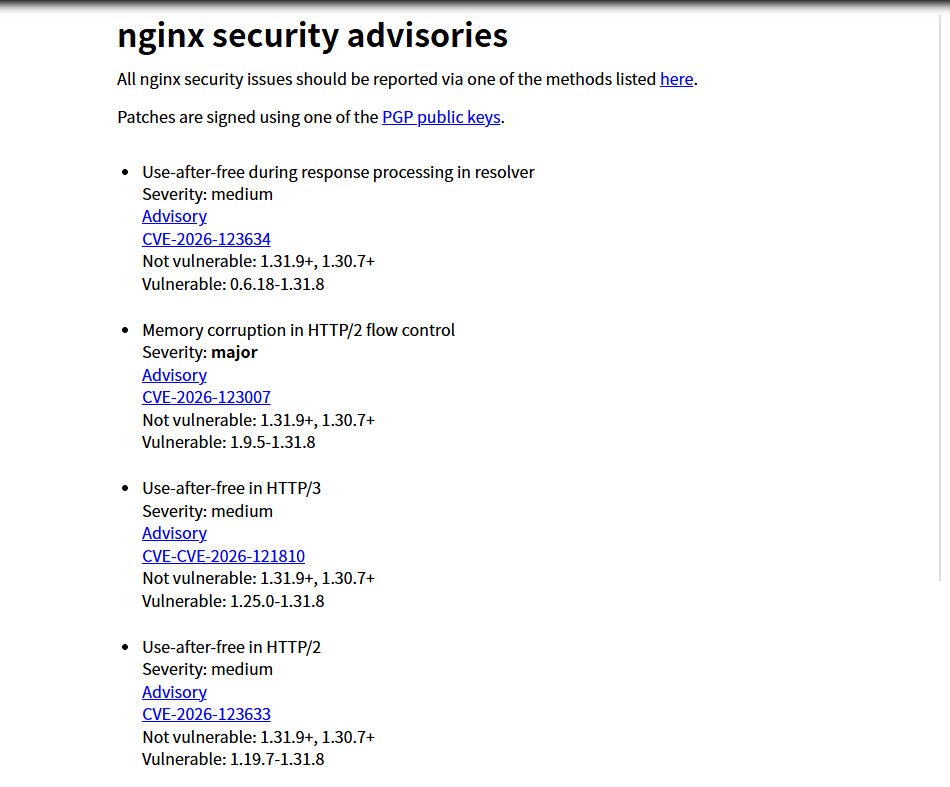
五条放在一起说,容易让人以为必须凑齐一套才有杀伤力。它们互相独立,触发条件也差得远。官方漏洞清单在 nginx security advisories,具体影响范围和修复信息还要逐条对照公告。
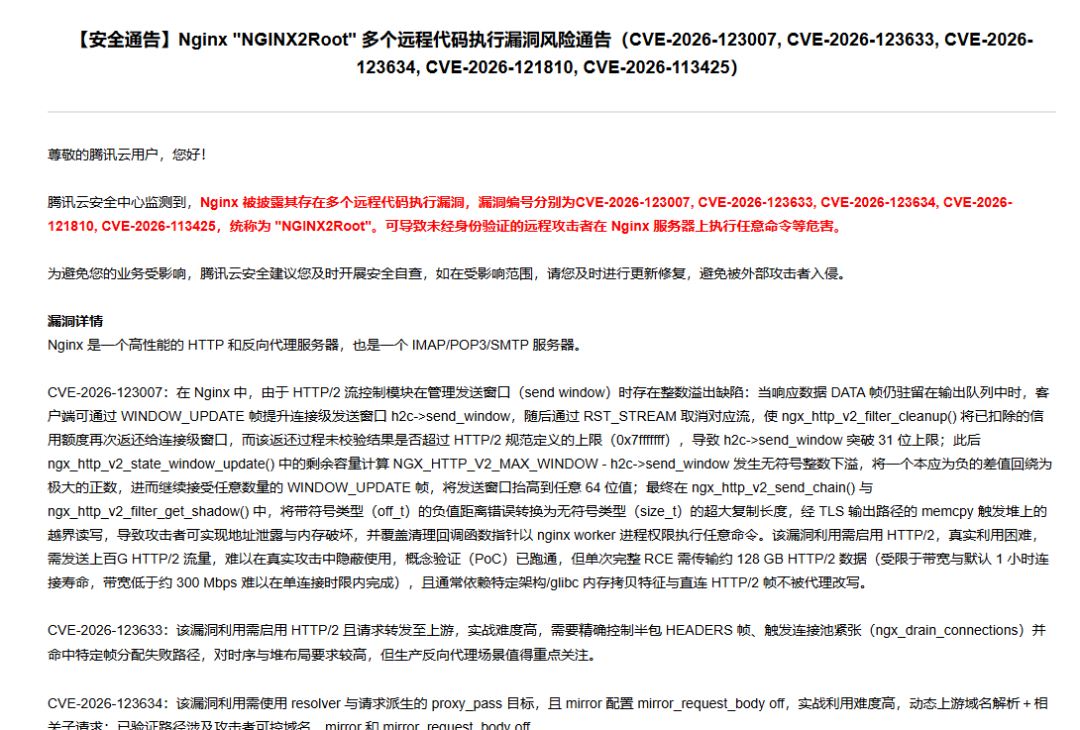
CVE-2026-123007 位于 HTTP/2 流控路径,涉及整数下溢。公告列出的受影响版本从 1.9.5 到 1.31.8,启用 HTTP/2 是利用前提之一。这条影响面较大,也是本文讨论的第一条有公开完整 exploit 的漏洞。
腾讯云通告提到,单次完整 RCE 需要传输约 128 GB 的 HTTP/2 数据;按默认一小时连接寿命估算,带宽低于约 300 Mbps 时难以在单连接时限内完成。网上所谓“一键 getshell”,不能仅凭 worker 崩溃就算成功。对应的 F5 公告是 K000163926。
奇安信通告把利用链写得比较细:WINDOW_UPDATE 抬高连接级窗口,RST_STREAM 让清理逻辑再次返还已经扣除的额度。窗口超过 0x7fffffff 后,剩余容量计算发生回绕;后续负值距离在从 off_t 转为 size_t 时变成超大长度,最终在 TLS 输出路径触发超大的 memcpy。利用链还需要地址泄露,再通过覆盖 cleanup 回调执行命令。
这也解释了为什么不少“复现成功”的截图里只有一个崩掉的 worker:触发崩溃和完成 RCE 不是一回事,后者还要解决堆布局和地址泄露问题。
CVE-2026-123633 是 HTTP/2 请求转发到上游时的释放后使用问题,对应 F5 K000163928。奇安信通告提到一个重要条件:worker 的连接数需要逼近 worker_connections 上限。
CVE-2026-121810 是 HTTP/3 释放后使用问题,同样涉及向上游转发,受影响版本从 1.25.0 起。可对照 F5 K000163927 和 CVE 原始记录。
CVE-2026-123634 涉及 resolver、带变量的 proxy_pass,以及 mirror 或 SSI 等子请求路径,对应 F5 公告 K000163925。具体利用路径还需结合配置和公告判断。
CVE-2026-113425 位于邮件代理路径,需要启用 proxy on 和 auth_http。纯 Web 业务不涉及这条路径,对应 F5 公告 K000163931。
光关 HTTP/2 只能挡住前两条。看到“关 h2 就行”就收工,容易漏掉其他路径。
三条命令,五分钟
nginx -v 2>&1
nginx -V 2>&1 | tr ' ' '\n' | grep -E 'http_v2_module|http_v3_module'
nginx -T 2>/dev/null | grep -nE 'listen .*quic|listen .*http2|^\s*http3\s|^\s*http2\s|resolver |auth_http |mirror '
第一条看版本。HTTP/3 相关漏洞的上游受影响范围从 1.25.0 到 1.31.8,但其他漏洞的起始版本更早,不能只用这个区间筛查全部五条。上游修复版本和分支信息可对照 nginx 发布说明及各漏洞公告。
第二条看编译参数。没有 http_v3_module 时,通常不涉及 121810 这条 HTTP/3 路径;没有 http_v2_module 时,前两条 HTTP/2 路径也不成立。动态模块、发行版构建方式和实际加载情况还需要结合环境确认。发行版可能回补补丁,只看 nginx -v 容易误判。
第三条检查配置文件中的线索。nginx -T 会测试并输出当前调用所读取的配置,不一定等于正在运行的 worker 已加载的配置;还得确认所查二进制和配置路径对应实际进程。grep 命中也不等于暴露,要看完整的 server、location 上下文和监听方式。
三条查完,再看哪些入口能从公网访问。内网入口和公网入口的处理优先级不是一回事。
举个例子:listen 443 ssl 配合 http2 on,需要重点检查 123007,不代表 HTTP/3 路径也暴露。listen 443 quic reuseport 再配合上游转发,则需要进一步核对 121810 的条件。一条一条对,别一眼扫过去。
明文路径也别漏。h2c 不带 TLS 也能跑 HTTP/2,有些内网网关和 gRPC 转发会用到;检查时把相关明文监听端口一起看进去。上面的筛选命令只能提供线索,不能单独证明漏洞可利用。
云上有些东西机器里查不出来
物理机时代,查完 nginx 基本就差不多了。云上不是。
安全组和网络 ACL 是第一个变量。临时关闭 HTTP/3 时,除了检查 nginx 配置,也要确认 UDP 443 的放行规则和其他入口。如果目标路径上的 UDP 流量确实无法到达该服务,可以降低对应 HTTP/3 外部暴露风险;别忘了检查内网和其他网络路径。
SLB 和 CDN 是第二个变量。流量先到负载均衡,如果 QUIC 在前置设备终止,回源走 HTTP/1.1 或 HTTP/2,那么客户端并没有直接访问源站 nginx 的 HTTP/3 监听。这种架构下,还要看前置设备本身是否受影响,以及回源 HTTP/2 路径是否涉及 123007。
容器是第三个变量。K8s 的 ingress、Gateway Fabric 和带 WAF 的网关可能各自打包 nginx,版本跟宿主机那份没有必然关系。要在真正处理流量的环境里检查对应二进制和配置。F5 的受影响产品清单也不只有 Open Source 和 Plus,还包括 Instance Manager、App Protect、Ingress Controller 等产品,具体范围以各自公告为准。
补丁只有四行
121810 的补丁很小。两个分支各有一份,改动集中在 ngx_event_quic_streams.c 的 ngx_quic_create_stream 中。补丁提交里的关键片段如下:
     ngx_reusable_connection(c, 0);

+    ngx_rbtree_insert(&qc->streams.tree, &qs->node);

     sc = ngx_get_connection(c->fd, log);
     if (sc == NULL) {
         ngx_destroy_pool(pool);
+        ngx_rbtree_delete(&qc->streams.tree, &qs->node);
         ngx_queue_insert_tail(&qc->streams.free, &qs->queue);
原来的顺序是:先把主连接从可回收队列里摘掉,接着申请一条连接,最后才把刚建好的流插进红黑树。
中间那一步会出事。worker 的空闲连接池见底时,ngx_get_connection 会从可回收队列里挑连接关闭,一次最多 32 个。挑到的可能是同一条 QUIC 主连接下的空闲流。流关闭并从树里摘掉后,如果树空了,nginx 就可能把主连接重新标记为可回收。
可这时新流还没进树。主连接接下来还要带着新流连接上游;如果连接池仍然不足,后续回收可能把主连接本身关掉,qc 和 pool 一起释放,而流还在使用它们。
补丁调整了新流进入树的时机,并在失败路径上相应删除。CVSS 中的高利用复杂度,描述的是这类条件和时序在真实环境中不容易凑齐,不代表代码本身难读。
补丁提交日期是 11 月 1 日,披露在 18 日,两者相隔两周多。
升级时最容易漏的两件事
第一件:reload 不会替换正在运行的主进程二进制。
nginx -s reload 让主进程重新加载配置并启动新 worker;如果要替换可执行文件,不能把普通 reload 当作完成了二进制升级。旧 worker 也可能继续处理已有连接。修复后先执行 nginx -t,再根据环境选择服务重启或受支持的平滑升级流程。
第二件:分支不能互相替代。
文中对应的 Open Source 修复版本是 1.30.7 和 1.31.9,两个分支要分别核对;1.31 分支不能因为 1.30.7 发布就算修复。Plus 的修复版本则需要按产品分支查公告。文中涉及的 R33 到 R36 老分支没有对应修复版本,需要规划迁移。
至于升 1.30.7 还是 1.31.9,前者是 stable 分支,后者是 mainline 分支。选择应结合当前分支、发行版支持状态和业务兼容性;已经运行 mainline 的实例,不应未经评估就直接切换分支。两套版本混用时,最好单独记录每台机器的升级目标。
照着做就能修
先确定安装方式。发行版包、源码安装和容器镜像的升级路径不同,不要混着来。
使用发行版包
发行版可能回补补丁,软件包版本号不一定和上游一致,判定依据应是对应发行版公告和实际安装包版本。
Ubuntu 可参考 CVE 页面和 USN-9159-1;Amazon Linux 可参考对应页面,以及 ALAS2023-2026-3494、ALAS2027-2026-386、ALAS2027-2026-385。
确认软件源已有适用的修复包后,按发行版使用相应命令:
# Ubuntu / Debian
sudo apt update && sudo apt install --only-upgrade nginx

# RHEL / Rocky / AlmaLinux
sudo dnf update nginx

# Alpine
sudo apk upgrade nginx
相关模块可能由独立软件包提供,也要检查发行版公告及实际安装的模块包。
源码编译安装
换用对应修复分支的源码包,并核对旧版本的编译参数、依赖和模块路径。我曾漏掉 --with-http_v3_module,重启之后 QUIC 直接起不来。
下面以 1.30.7 为例。第三行尝试从当前 nginx -V 的输出中提取参数;参数中若包含需要保留的引号、空格或旧构建环境路径,不能保证被 shell 原样还原,执行前必须检查并调整。
wget https://nginx.org/download/nginx-1.30.7.tar.gz
tar zxf nginx-1.30.7.tar.gz && cd nginx-1.30.7
./configure $(nginx -V 2>&1 | sed -n 's/^configure arguments: //p')
make -j"$(nproc)" && sudo make install
还要确认调用到的是实际生产实例使用的 nginx,并在安装前备份现有二进制、配置和相关模块。
容器部署
更新 Dockerfile 使用的基础镜像 tag,再重新构建和部署。不要只在运行中的容器里执行 apt upgrade,否则下次重建可能又回到旧镜像。
docker pull nginx:1.30.7
docker build -t your-registry/nginx:1.30.7 .
docker pull 不会自动改变 Dockerfile 的 FROM;需要先确认 Dockerfile 已指向目标镜像,并完成镜像发布和工作负载更新。
Plus 用户需要单独核对分支:文中提到 37.0 分支升至 37.0.8.1 或更高,123633 对应的修复门槛为 37.0.7.1;37.1 到 37.2 的用户需核对迁移到 37.3.0.1 或更高版本的方案。R33 到 R36 的迁移需要单独排期,具体以产品公告为准。
备份与验证
动手前备份,确保出问题有回退材料。路径以实际安装位置为准:
sudo cp -a /etc/nginx /etc/nginx.bak.$(date +%F)
sudo cp -a /usr/sbin/nginx /usr/sbin/nginx.bak.$(date +%F)
改完先验配置,再按业务窗口重启:
sudo nginx -t
sudo systemctl restart nginx
不方便中断时,也可以评估信号方式的平滑二进制升级。下面的示例假定 PID 文件位于 /run/nginx.pid,且新二进制已正确替换;操作前需要确认新旧 master、权限、配置和业务健康状态。sleep 10 不是新进程就绪的可靠判据,发送 QUIT 前应确认新 master 和 worker 正常,并根据连接排空情况决定时机。
kill -USR2 "$(cat /run/nginx.pid)"
kill -WINCH "$(cat /run/nginx.pid.oldbin)"
sleep 10
ps -ef | grep 'nginx: worker'
kill -QUIT "$(cat /run/nginx.pid.oldbin)"
重启或升级后,版本、进程和日志一起看:
nginx -v
ps -ef | grep 'nginx: worker' | grep -c 'shutting down'
grep -c 'exited on signal 11' /var/log/nginx/error.log
第一条检查当前命令指向的版本,还要确认运行中的 master 确实使用了目标二进制。第二条用于观察旧 worker 是否仍在退出;长连接存在时,它不一定会立刻变成 0。第三条的累计数字要与升级前对比,重点看是否有新增。发行版回补场景还应核对已安装软件包版本。
来不及升级时的临时缓解
按实际配置逐条处理,记住关闭 HTTP/2 只覆盖前两条相关路径。下面是配置方向,不是一份可直接放进任意上下文的完整配置;部分指令和语法受 nginx 版本、模块及配置上下文限制。
# CVE-2026-123007 与 CVE-2026-123633
http2 off;

# CVE-2026-121810
# 删除相关的 listen ... quic 配置
http3 off;
add_header Alt-Svc 'clear';

# CVE-2026-123634
proxy_pass http://fixed_upstream;   # 目标不带变量
mirror off;

# CVE-2026-113425
listen 127.0.0.1:143;             # 示例:邮件代理只留回环
旧版本还可能通过 listen 参数启用 HTTP/2,要逐处检查;子请求和邮件代理也需要结合完整配置确认。临时缓解不能替代补丁。
配置之外还要检查网络通道。阻断目标路径上的 UDP 443 可以阻止该路径的 QUIC 流量进入,但要确认没有其他端口、入口或协议承载同类流量:
sudo ufw deny 443/udp
# 或
sudo iptables -I INPUT -p udp --dport 443 -j DROP
防火墙变更可能影响其他业务,执行前确认规则优先级和实际流量路径。
那个 PoC,我把代码读完了
披露之后,GitHub 上出现了一个专门以 121810 命名的仓库。Docker 一键起,README 写得像回事,还有徽章和 CVSS 卡片。
我把它拉下来读了一遍,发现三处问题。
第一处,aioquic 用法不对。代码写的是 H3Connection(client),但这里需要的是 QuicConnection,也就是 client._quic。紧接着的 client.get_next_available_stream_id() 同样是 QuicConnection 的方法,protocol 对象上没有。调用还在 try 外面,会抛出 AttributeError。
第二处,异常被吃了。asyncio.gather 使用了 return_exceptions=True,这些错误被统计为 local errors 打印一行,脚本继续往下走。就这段代码路径而言,它没有发出预期的 HTTP/3 数据,最后却还能打印一句 no crash。
第三处,崩溃判据不成立。脚本靠轮询健康检查接口,sleep 0.5 秒后再查一次。nginx master 可能很快拉起新的 worker,等到检查时接口已经恢复 200。即使 worker 真的崩了,这种检查也可能报“没有崩”。
仓库本身也有一些值得注意的信号:创建时间是披露后约 1 小时 40 分钟,总大小约 7 KB,两个 commit,第二个只改了 README 的排版和徽章,没有运行日志、截图或 sanitizer 输出。nginx 的 Dockerfile 只有 299 字节,以官方镜像为基础加上自签证书,也没有展示对镜像 HTTP/3 模块的验证。
Sploitus 和一些漏洞库把它标成 public exploit,但聚合标签本身不能证明代码经过验证,更不能证明它适用于你的环境。
同批里谁真的跑通了
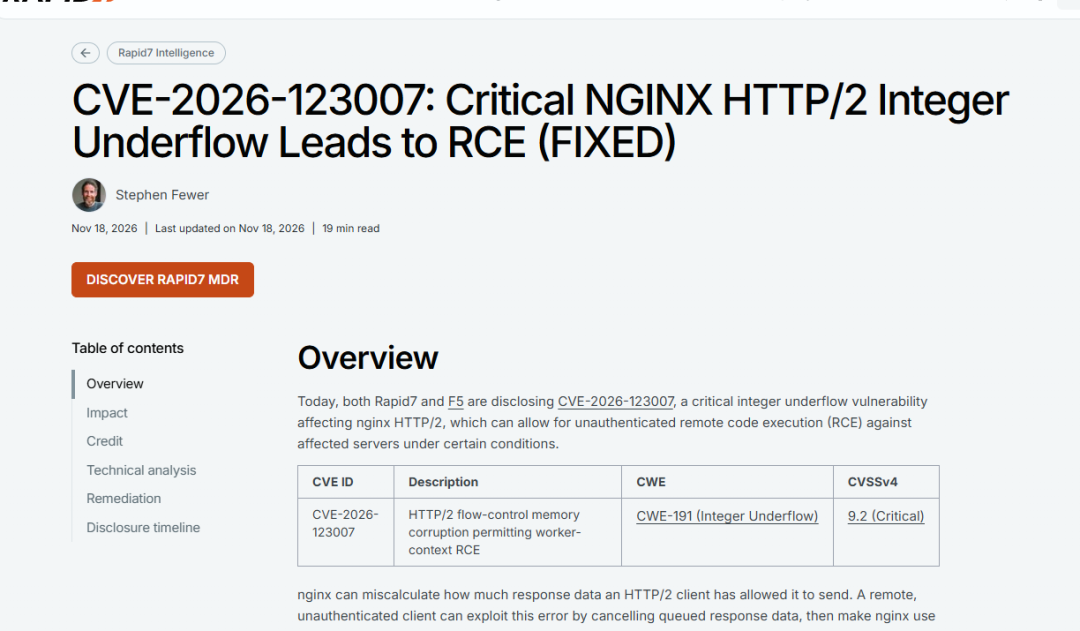
Rapid7 的 Stephen Fewer 在 18 日放出了仓库,包含最小触发脚本和完整 exploit。按照其公开说明,针对 1.31.8 的特定 Docker 镜像可实现未认证 RCE。本文所查资料中,这是同批五条里公开展示完整利用的一条。
代价写得很清楚:验证依赖特定 Linux/amd64 镜像、glibc 内存拷贝实现和 CPU 特性,一次需要发送约 128 GB 明文。CIRCL 的通报也列出了相关约束。
Censys 在隔离环境中的复现结果也有参考价值:123633 触发了 UAF 和原生 worker 崩溃;123634 触发了 sanitizer 下的 UAF,以及自定义调试构建中的崩溃;121810 的结果则是 Not reproduced。详细过程见 Censys 分析。
一次未复现不能证明漏洞无法利用,但说明不能把补丁机制清楚、代码公开和实际复现成功混为一谈。
想在隔离环境研究 121810,文中列出的三个关键条件是:主连接上有处于可回收状态的空闲流;新流创建时空闲连接池为 0;新流紧接着连接上游。可以通过压低 worker_connections、用 keepalive 连接占满连接池、让上游快速建立连接但不返回数据来构造条件。是否命中仍需要探针和 sanitizer 构建辅助观察。
一次完整的判断过程
我把这次的顺序记下来,下次换个漏洞也能照着检查。
11 月 18 日下午披露,我晚上才看到。19 日上午开始查,先跑三条命令,把二十多台机器分成三堆:明确存在相关攻击面的、明确不涉及的,以及使用发行版版本号、需要继续查补丁状态的。
有一台报 1.26,编译参数里没有 http_v3_module,但开着 HTTP/2,所以仍要检查 123007。反过来有台 1.25,编了 h3 模块,但相关监听没有配置 quic,从该监听路径看并未暴露 HTTP/3。
处置顺序排了三步:先在安全组层面收掉两台公网 HTTP/3 网关的 UDP 443;再按分支排升级,1.31 那批先动,1.30 那批等待发行版软件包;最后把两台 R33 老分支实例单独拉出来评估迁移。
升级完还要验证:看进程里是否还有 shutting down 的旧 worker,看 error.log 有没有新增 signal 11,再跑一遍前面的检查,并核对实际运行二进制和发行版补丁状态。
脚本和资料
把前面的检查包成脚本,适合做本机只读初筛。它不做攻击性探测,也不能替代动态模块、完整配置、网络暴露和发行版补丁状态的人工确认。
#!/bin/sh
# nginx2root 快速自查,只看本机,不做攻击性探测
v=$(nginx -v 2>&1 | sed 's#.*/##')
echo "version: $v"

nginx -V 2>&1 | tr ' ' '\n' | grep -E 'http_v2_module|http_v3_module' || echo "no h2/h3 module found in configure arguments"

echo "-- listeners and protocol directives --"
nginx -T 2>/dev/null | grep -nE 'listen .*(quic|http2)|^[[:space:]]*http[23][[:space:]]' || echo "no matching listener or protocol directive"

echo "-- other paths --"
nginx -T 2>/dev/null | grep -nE '^[[:space:]]*(resolver|auth_http|mirror)[[:space:]]' || echo "no matching resolver/mirror/auth_http directive"
线上实例还可以检查日志和 core dump。worker process 后面出现异常退出或 signal 11 是值得排查的信号,但不单独证明发生了漏洞利用。
grep -Ei 'worker process.*exited|signal 11|segfault' /var/log/nginx/error.log
coredumpctl list nginx 2>/dev/null | tail -5
还有一点容易忽略:HTTP/2 和 HTTP/3 的攻击流量可能涉及控制帧,不一定以普通请求的形式出现在 access.log。日志里没翻到异常请求,不能证明没有受到攻击。
另有一个只读检查脚本,通过读取 nginx -v、nginx -V、nginx -T 辅助检查。使用第三方脚本前,仍应先审阅代码并确认适用环境。
参考资料
官方通告
研究机构
发行版
PoC 与复现
最后几句
这批漏洞里最有用的是把版本、模块、配置和网络路径逐项对照。它能告诉你哪些路径需要优先处理,哪些还要继续核实。PoC 的热度会过去,实际运行的版本和配置却一直留在机器上。
升级本身不难,难的是知道每台机器该怎么升、升完是否真的生效。先跑一遍检查,把发行版补丁状态和实际暴露路径一起核对,再安排处置。
 发表于 12 小时前
|
查看: 5|
回复: 0
 /1


