网络安全初创公司 Hacktron AI 的一支白帽黑客团队,利用基于 Claude 开发的相关工具,成功攻入 OpenAI。9 月 18 日,他们在 X 平台发文称,早在 7 月 25 日就入侵了 OpenAI 内部代码库,并取得了部分 OpenAI 员工的 ChatGPT 与 Codex 账户访问权限。在向 OpenAI 报告漏洞之前,团队在 OpenAI 的私有代码仓库中提交了一次拉取请求(Pull Request),作为攻击证据。OpenAI 收到报告后 14 小时内完成修复,并向研究人员支付了 6500 美元漏洞赏金。
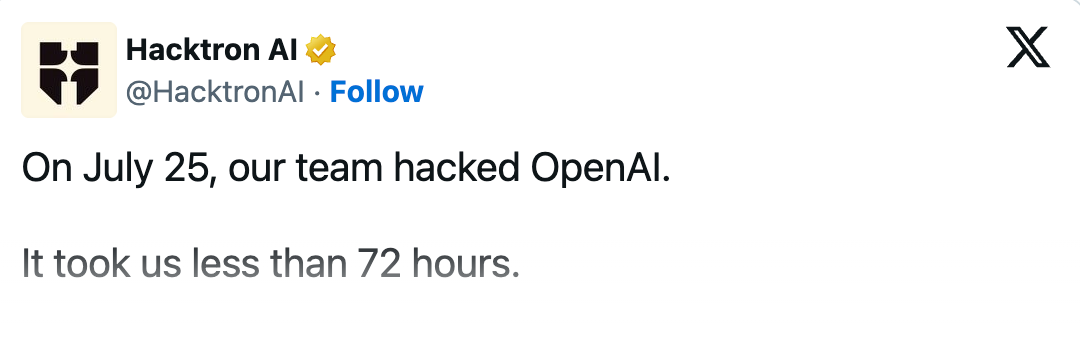
“在7月25日,我们的团队入侵了OpenAI。整个过程用时不到72小时。两个漏洞串联起来使我们能够访问OpenAI员工的ChatGPT和Codex账户。我们在OpenAI内部单体仓库 (monorepo) 中提交了一个无害的PR来证明影响。完整的攻击链是:……” — 2026年9月18日
作为 OpenAI 漏洞赏金计划下的授权安全研究团队,Hacktron 发现的这组关键漏洞,不仅能访问内部员工工具,还能触达私有软件代码仓库。他们利用了一个单点登录(Single Sign-On, SSO)配置错误,以及 Discourse——为 OpenAI 社区讨论论坛提供支持的第三方平台——中的一个 远程代码执行(Remote Code Execution, RCE)漏洞。为什么论坛里的一个文件上传问题最终能打到内部代码库?核心就在于这条链把内存破坏和会话信任边界两个问题串在了一起。
完整攻击链条如下:HEIF 文件上传 → libheif 堆溢出 → 远程代码执行 → OpenAI SSO 漏洞 → ChatGPT/Codex 账户接管 → 关联的 GitHub → 内部 PR 提交。
首先,研究人员在论坛上以个人资料图片的形式上传了一张恶意的 HEIF(High Efficiency Image File Format)图片。Discourse 服务端软件使用过时的 libheif 图像处理库处理这张图片时,触发了堆溢出(heap overflow)内存漏洞,导致库崩溃并错误管理内部内存。研究人员精心编排了这次内存破坏过程,最终实现远程代码执行。
进入论坛本地服务器环境后,研究人员拦截了服务器环境配置与会话处理机制,发现了一个 SSO 单点登录漏洞:论坛身份验证系统没有充分验证或隔离用户会话与其他 OpenAI 服务之间的连接。
利用从本地论坛服务器数据库中劫持的会话令牌,黑客团队进一步借助该 SSO 漏洞,成功冒充了一名真实的 OpenAI 员工,绕过传统登录界面,进入一个绑定 OpenAI 开发团队、具备高权限的内部账户。和许多科技公司一样,OpenAI 在企业应用之间使用统一身份验证系统,被劫持的员工账户直接关联到企业级系统,包括 GitHub、Slack 和电子邮件账户。
最终,研究人员得以访问 OpenAI 庞大的私有代码库,并在其中发起了一次内部拉取请求,以此作为漏洞利用的确凿证据。OpenAI 响应迅速,仅用 14 小时就修复了相关问题,并向 Hacktron 团队支付了 6500 美元漏洞赏金。 |  发表于 4 天前
|
查看: 1|
回复: 0


