0x1 第一阶段
1、阶段任务一
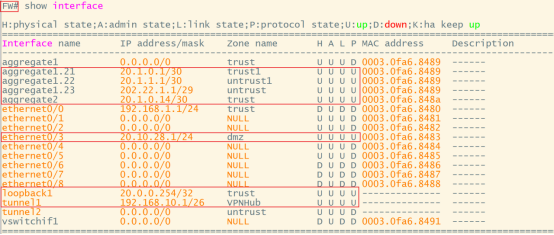
1. 根据网络拓扑图所示,按照 IP 地址规划表,对防火墙的名称、各接口 IP 地址进行配置。共 8 分,每错 1 处(行)扣 1 分,扣完为止。地址、安全域、接口(状态为 UP)、名称都正确。
2. 根据网络拓扑图所示,按照 IP 地址规划表,对三层交换机的名称进行配置,创建 VLAN 并将相应接口划入 VLAN,对各接口 IP 地址进行配置。20 分,交换机名称 2 分,VLAN 信息、IP 地址、IPv6 地址每错 1 处扣 1 分,扣完为止。
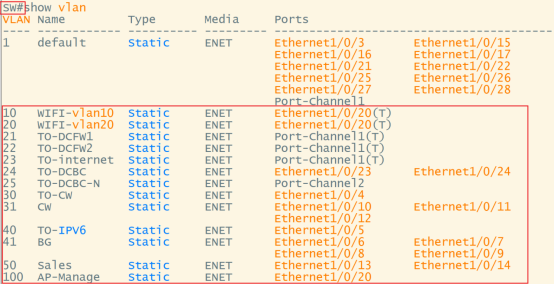
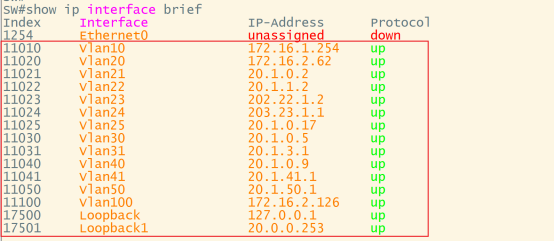
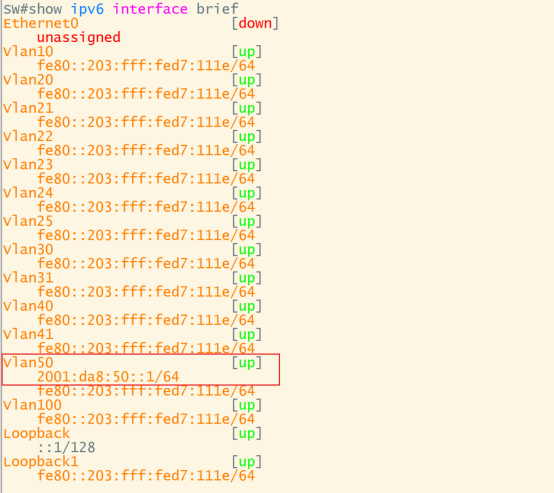
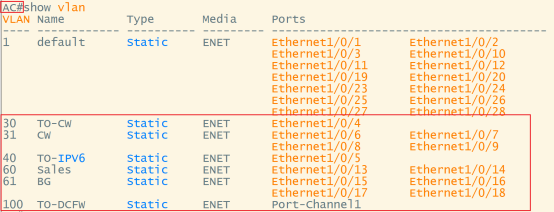
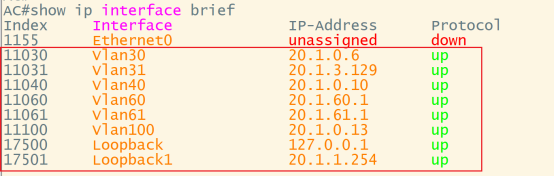
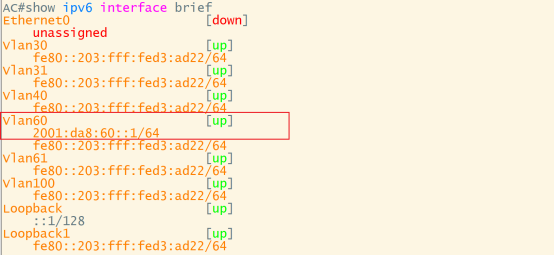
3. 根据网络拓扑图所示,按照 IP 地址规划表,对无线交换机的名称进行配置,创建 VLAN 并将相应接口划入 VLAN,对接口 IP 地址进行配置。10 分,AC 名称 2 分,VLAN 信息、IP 地址、IPv6 地址每错 1 处扣 1 分。
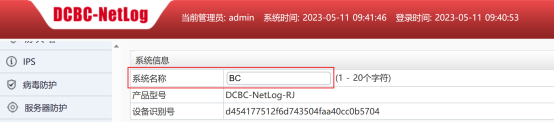
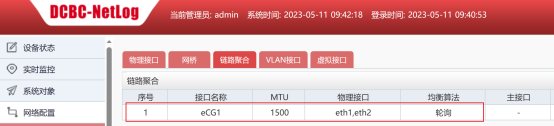
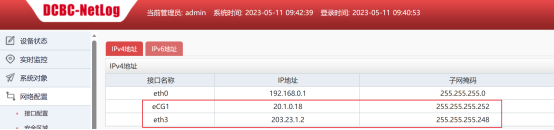
4. 根据网络拓扑图所示,按照 IP 地址参数表,对 BC 的名称、各接口 IP 地址进行配置。8 分,名称 2 分,聚合端口 2 分,接口 IP 地址每个 2 分。
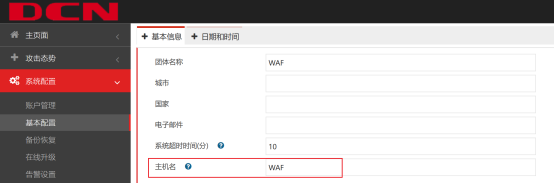
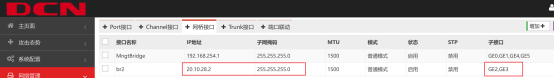
5. 根据网络拓扑图所示,按照 IP 地址规划表,对 WEB 应用防火墙的名称、各接口 IP 地址进行配置。4 分。
2、阶段任务二
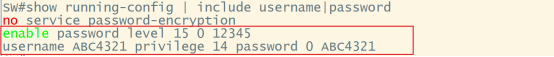
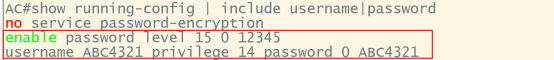
1. SW 和 AC 开启 telnet 登录功能,telnet 登录账户仅包含“ABC4321”,密码为明文“ABC4321”,采用 telnet 方式登录设备时需要输入 enable 密码,密码设置为明文“12345”。4 分。说明:admin 账号没有删除扣 1 分,ABC4321 用户的 privilege 值设置为 15 扣 3 分。
AC:
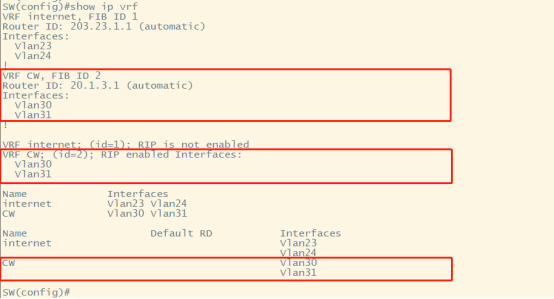
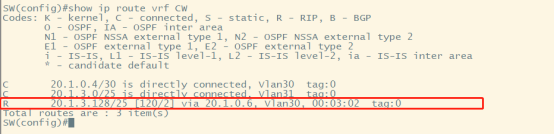
2. 北京总公司和南京分公司租用了运营商两条裸光纤,实现内部办公互通。一条裸光纤承载公司财务部门业务,一条裸光纤承载其他内部业务。使用相关技术实现总公司财务段路由表与公司其它业务网段路由表隔离,财务业务位于 VPN 实例名称 CW 内,总公司财务和分公司财务能够通信,财务部门总公司和分公司之间采用 RIP 路由实现互相访问。5 分。若 SW 上 show ip route vrf CW 和 AC 上 show ip route rip 结果错误,本题 0 分。
SW:
AC:

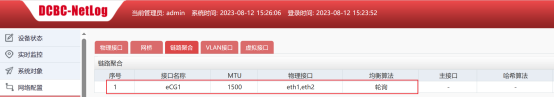
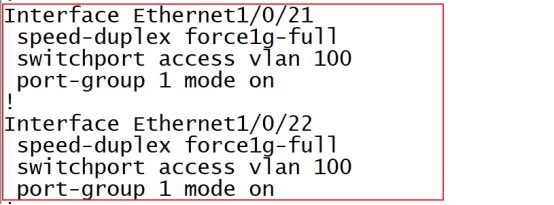
3. 尽可能加大总公司核心和出口 BC 之间的带宽。4 分,每设备 2 分,SW 上看端口是否千兆全双工及配置端口聚合。
SW:
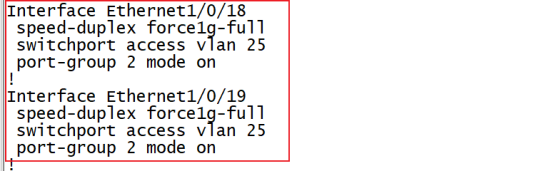
BC:
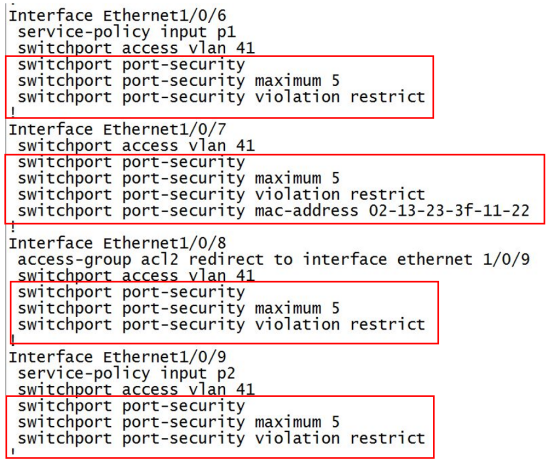
4. 为防止终端产生 MAC 地址泛洪攻击,请配置端口安全,已划分 VLAN41 的端口最多学习到 5 个 MAC 地址,发生违规阻止后续违规流量通过,不影响已有流量并产生 LOG 日志;连接 PC1 的接口为专用接口,限定只允许 PC1 的 MAC 地址可以连接。5 分。7 口配置 2 分,其它 3 个口 1 分,MAC 地址可变。
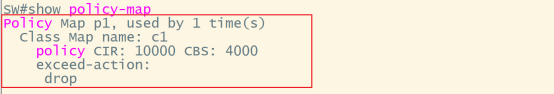
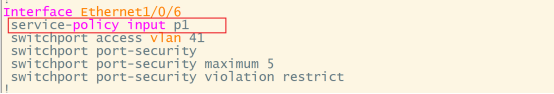
5. 在总部核心交换机端口 ethernet1/0/6 上,将属于网段 20.1.41.0 内的报文带宽限制为 10M 比特/秒,突发值设为 4M 字节,超过带宽的该网段内的报文一律丢弃。5 分。policy-map 配置 2 分,其余每框 1 分(ACL 名称、class-map 名称、policy-map 名字可变,嵌套关系需要对应)。


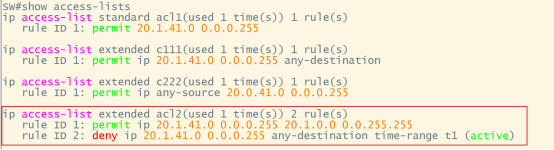
6. 在 SW 上配置办公用户在上班时间(周一到周五 9:00-17:00)禁止访问外网,内部网络正常访问。2 分。show clock 时间需在开始竞赛时间范围内,否则本题 0 分。



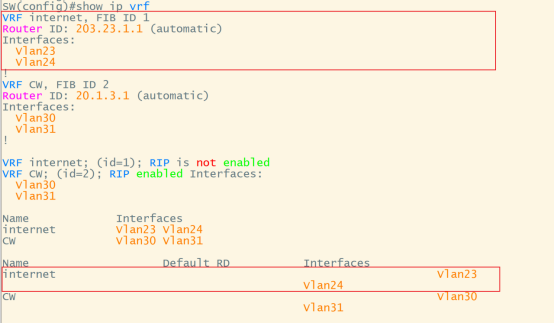
7. 总公司 SW 交换机模拟因特网交换机,通过某种技术实现本地路由和因特网路由进行隔离,因特网路由实例名 internet。2 分。
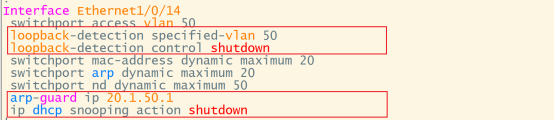
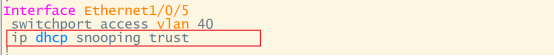
8. 对 SW 上 VLAN50 开启以下安全机制。业务内部终端相互二层隔离;14 口启用环路检测,环路检测的时间间隔为 10s,发现环路以后关闭该端口,恢复时间为 30 分钟,如私设 DHCP 服务器关闭该端口,同时开启防止 ARP 网关欺骗攻击。6 分,端口隔离 1 分,arp-guard 配置正确 1 分,环路检测配置正确 2 分,dhcp snooping 正确 2 分。


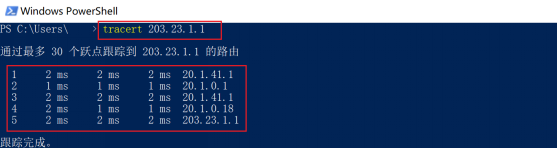
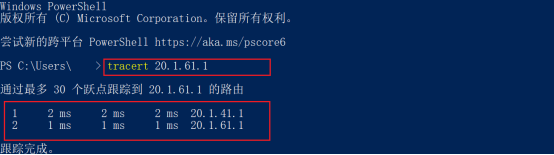
9. 配置使北京公司内网用户通过总公司出口 BC 访问因特网,分公司内网用户通过分公司出口 FW 访问因特网,要求总公司核心交换机 9 口 VLAN41 业务的用户访问因特网的流量往返数据流经过防火墙再通过 BC 访问因特网;防火墙 untrust1 和 trust1 开启安全防护,参数采用默认参数。要求有测试结果。14 分,开启安全防护 2 分,tracert 结果 12 分,如果结果错误,本题 0 分。
FW:
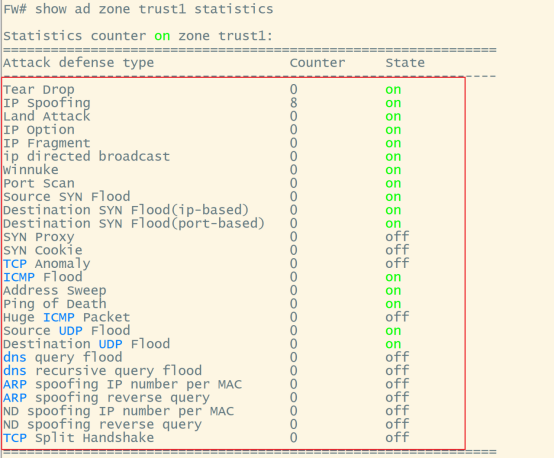
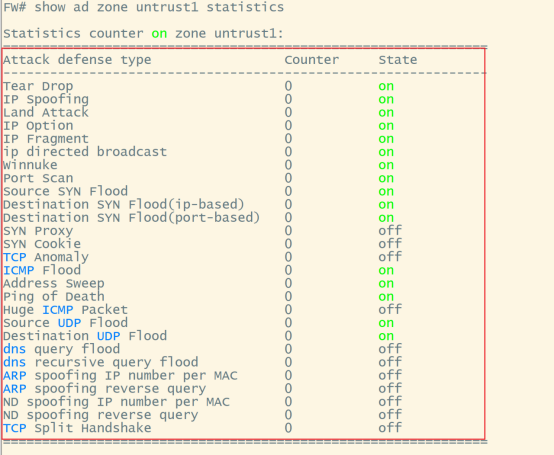
结果:
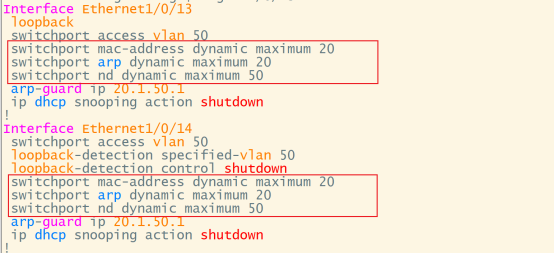
10. 为了防止 DOS 攻击的发生,在总部交换机 vlan50 接口下对 MAC、ARP、ND 表项数量进行限制,具体要求为:最大可以学习 20 个动态 MAC 地址、20 个动态 ARP 地址、50 个 NEIGHBOR 表项。3 分。
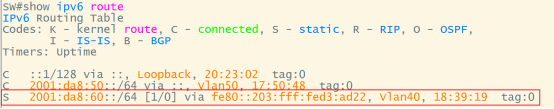
11. 总公司和分公司今年进行 IPv6 试点,要求总公司和分公司销售部门用户能够通过 IPv6 相互访问,IPv6 业务通过租用裸纤承载。实现分公司和总公司 IPv6 业务相互访问;AC 与 SW 之间配置静态路由使 VLAN50 与 VLAN60 可以通过 IPv6 通信;VLAN40 开启 IPv6,IPv6 业务地址规划如下:8 分,下一跳 IPv6 地址需为 fe80 开头,否则扣 4 分,ping6 结果错误本题 0 分。
SW:
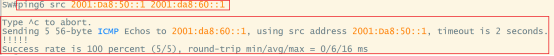
AC:
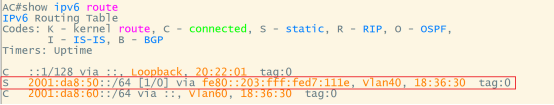
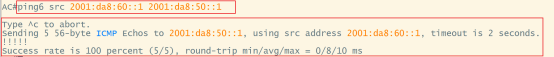
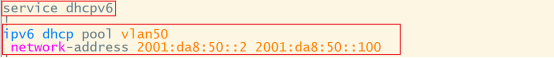
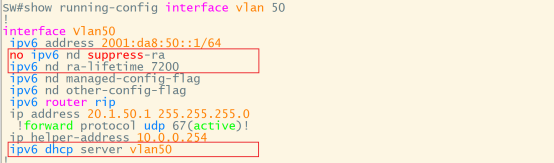
12. 在总公司核心交换机 SW 配置 IPv6 地址,开启路由公告功能,路由器公告的生存期为 2 小时,确保销售部门的 IPv6 终端可以通过 DHCP SERVER 获取 IPv6 地址,在 SW 上开启 IPv6 DHCP Server 功能,IPv6 地址范围 2001:da8:50::2-2001:da8:50::100。6 分。DHCPv6 配置正确得 1 分,开启路由公告及公告生存期正确得 1 分,结果正确 4 分,如无结果或结果错误,本题 0 分(结果中的 DUID 值为随机的,可与本文档中不一致)。
结果:
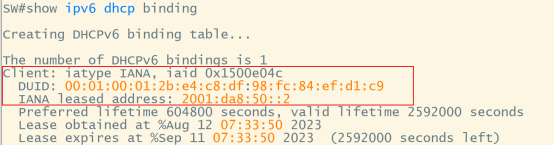
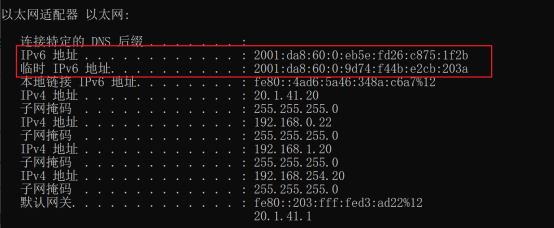
13. 在南京分公司上配置 IPv6 地址,使用相关特性实现销售部的 IPv6 终端可自动从网关处获得 IPv6 无状态地址。6 分。能获取到随机分配的 IPv6 地址得 6 分,须有临时 IPv6 地址。
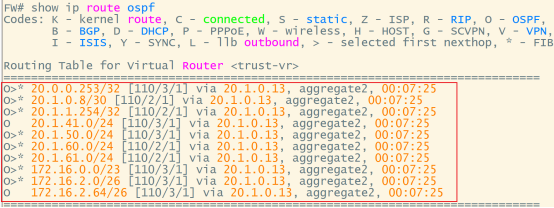
14. SW 与 AC,AC 与 FW 之间配置 OSPF area 0,开启基于链路的 MD5 认证,密钥自定义,传播访问 INTERNET 默认路由,让总公司和分公司内网用户能够相互访问,包含 AC 上 loopback1 地址;总公司 SW 和 BC 之间运行静态路由协议。18 分,开启 MD5 认证 3 分,show ip route ospf 结果正确得 12 分,SW 和 BC 配置静态路由 3 分。
FW:
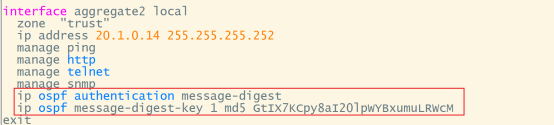
SW:
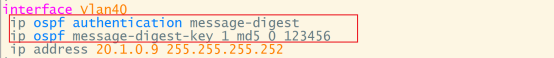
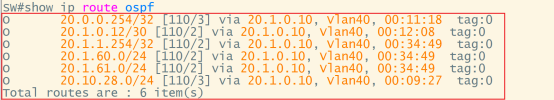

AC:
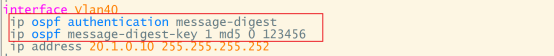
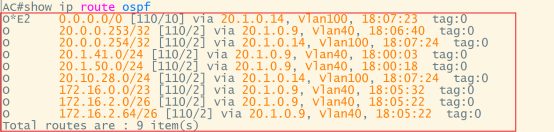
BC:
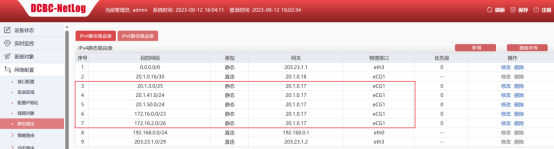
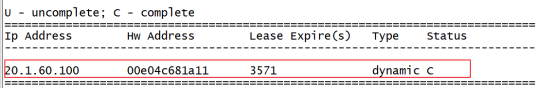
15. 分公司销售部门通过防火墙上的 DHCP SERVER 获取 IP 地址,server IP 地址为 20.0.0.254,地址池范围 20.1.60.10-20.1.60.100,DNS-SERVER 8.8.8.8。5 分。防火墙上 show dhcp-server binding loopback_addrpool 已经分配 IP 地址得分,否则不得分。
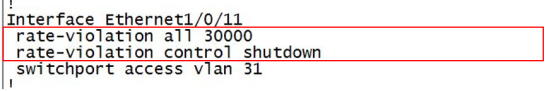
16. 如果 SW 的 11 端口的收包速率超过 30000 则关闭此端口,恢复时间 5 分钟;为了更好地提高数据转发的性能,SW 交换中的数据包大小(MTU)指定为 1600 字节。3 分。

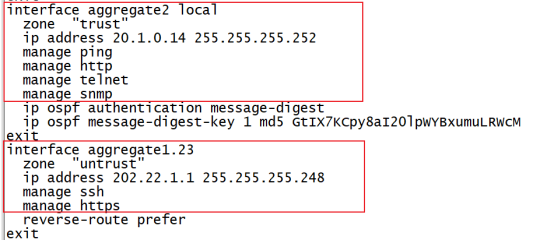
17. 为实现对防火墙的安全管理,在防火墙 FW 的 Trust 安全域开启 PING、HTTP、Telnet、SNMP 功能,Untrust 安全域开启 SSH、HTTPS 功能,SNMP 服务器地址:20.10.28.100,团体字:skills。4 分。
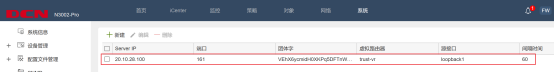
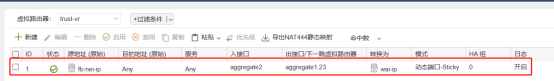
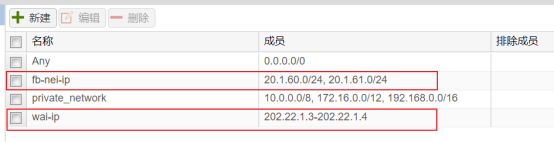
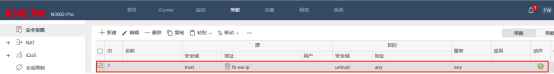
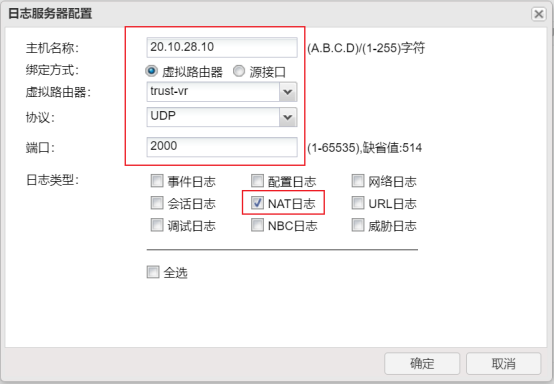
18. 在分部防火墙上配置,分部 VLAN 业务用户通过防火墙访问 Internet 时,复用公网 IP:202.22.1.3、202.22.1.4;保证每一个源 IP 产生的所有会话将被映射到同一个固定的 IP 地址,当有流量匹配本地址转换规则时产生日志信息,将匹配的日志发送至 20.10.28.10 的 UDP 2000 端口。5 分。安全策略配置正确 2 分,NAT、地址簿、日志配置各 1 分。
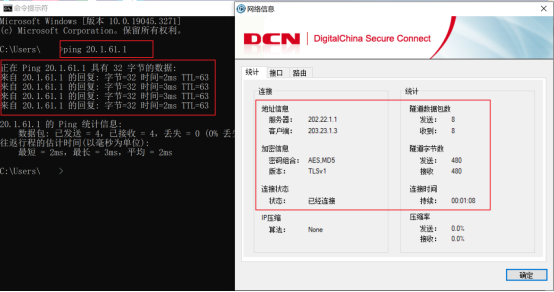
19. 远程移动办公用户通过专线方式接入分公司网络,在防火墙 FW 上配置,采用 SSL 方式实现仅允许对内网 VLAN 61 的访问,端口号使用 4455,用户名密码均为 ABC4321,地址池参见地址表。8 分。VPN 连接正确得 4 分,ping 通得 4 分。若 ping 不通本题 0 分。
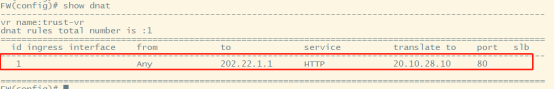
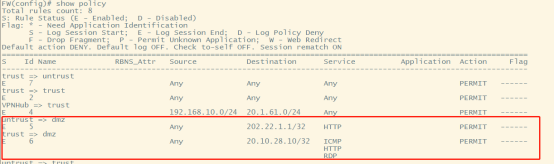
20. 分公司部署了一台 WEB 服务器 IP 为 20.10.28.10,接在防火墙的 DMZ 区域为外网用户提供 web 服务,要求内网用户能 ping 通 web 服务器和访问服务器上的 web 服务(端口 80)和远程管理服务器(端口 3389),外网用户只能通过防火墙外网地址访问服务器 web 服务。6 分,目的 NAT 2 分、策略 4 分。
21. 为了安全考虑,无线用户移动性较强,访问因特网时需要在 BC 上开启 web 认证,采用本地认证,密码账号都为 web4321。5 分。认证成功 3 分,过程 2 分。
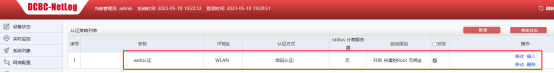
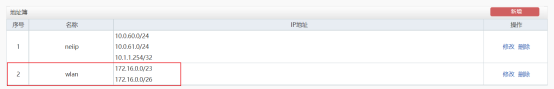
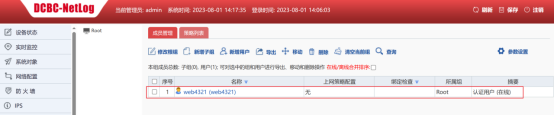
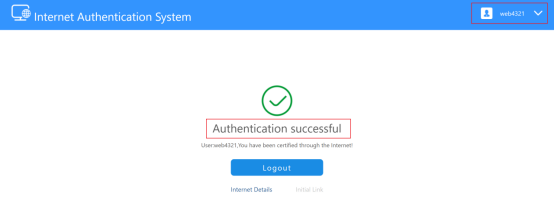
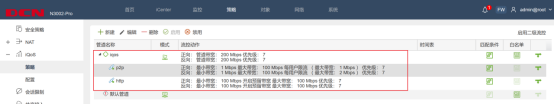
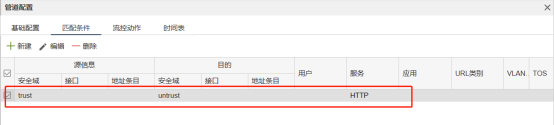
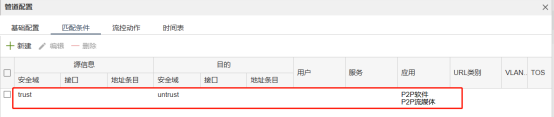
22. 由于分公司到因特网链路带宽比较低,出口只有 200M 带宽,需要在防火墙配置 iQOS,系统中 P2P 总的流量不能超过 100M,同时限制每用户最大下载带宽为 2M,上传为 1M,优先保障 HTTP 应用,为 HTTP 预留 100M 带宽。6 分。每条 QOS 策略 3 分。
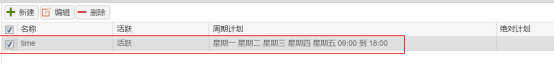
23. 为净化上网环境,要求在防火墙 FW 做相关配置,禁止无线用户周一至周五工作时间 9:00-18:00 的邮件内容中含有“病毒”、“赌博”的内容,且记录日志。5 分。每错 1 处扣 1 分,扣完为止。
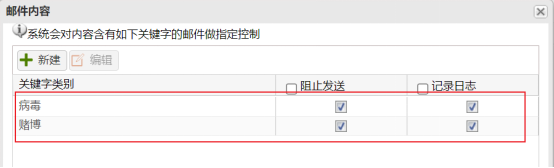
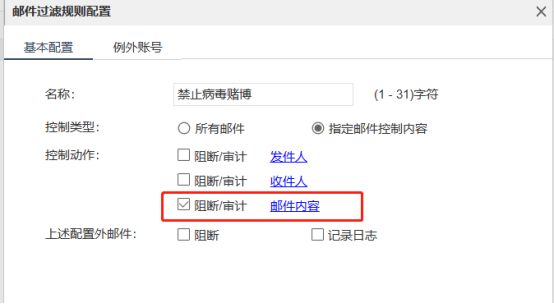
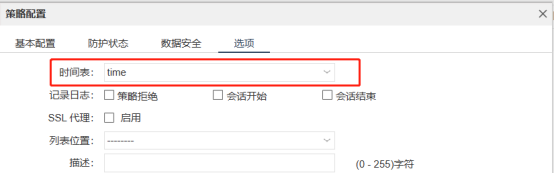
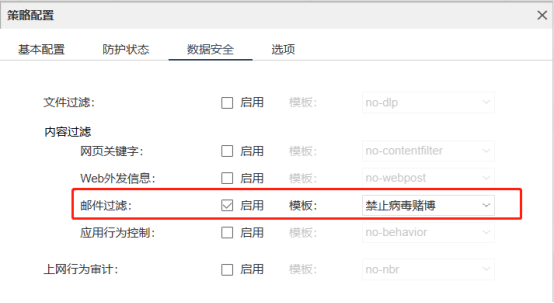
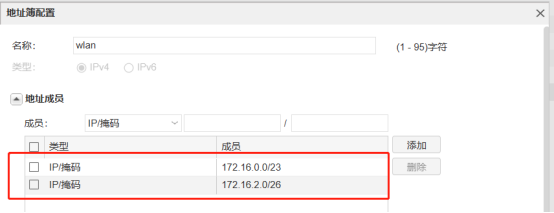
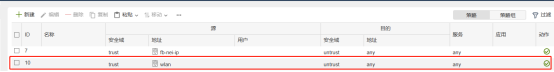
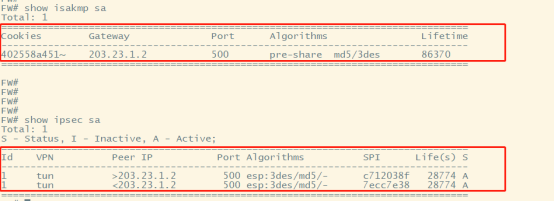
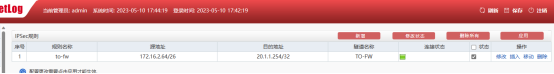
24. 由于总公司无线是通过分公司的无线控制器统一管理,为了防止专线故障导致无线不能使用,总公司和分公司使用互联网作为总公司无线 AP 和 AC 相互访问的备份链路。FW 和 BC 之间通过 IPSEC 技术实现 AP 管理段与无线 AC 之间联通,具体要求为采用预共享密码为 ABC4321,IKE 阶段 1 采用 DH 组 1、3DES 和 MD5 加密方式,IKE 阶段 2 采用 ESP-3DES、MD5。15 分,结果错误本题 0 分。
FW:
BC:
25. 总公司用户通过 BC 访问因特网,BC 采用路由方式,在 BC 上做相关配置,让总公司内网用户(不包含财务)通过 BC 外网口 IP 访问因特网。3 分。
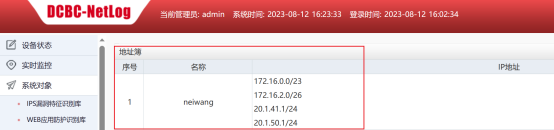
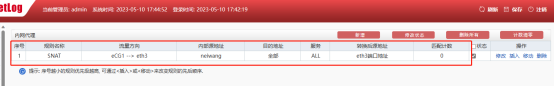
26. 在 BC 上配置 PPTP VPN 让外网用户能够通过 PPTP VPN 访问总公司 SW 上内网地址,用户名为 test,密码 test23。3 分,结果错误 0 分。
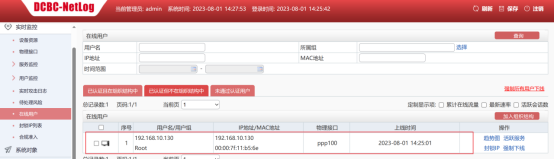
27. 为了提高分公司出口带宽,尽可能加大分公司 AC 和出口 FW 之间带宽。3 分,每框 1 分。
FW:
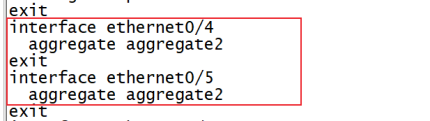
AC:
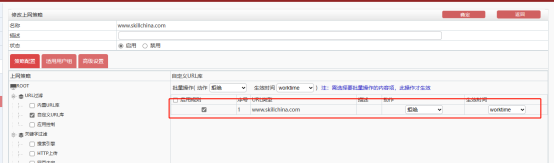
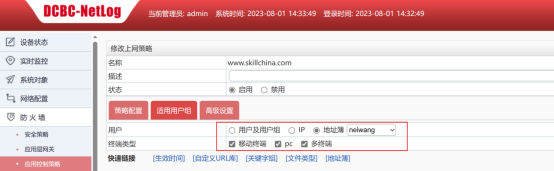
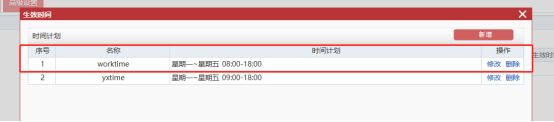
28. 在 BC 上配置 URL 过滤策略,禁止总公司内网用户在周一到周五的早上 8 点到晚上 18 点访问外网 www.skillchina.com。3 分。配置 2 分,时间计划和地址簿各 0.5 分。
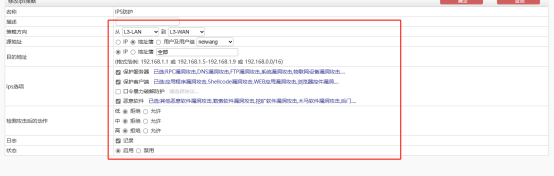
29. 在 BC 上开启 IPS 策略,对总公司内网用户访问外网数据进行 IPS 防护,保护服务器、客户端和恶意软件检测,检测到攻击后进行拒绝并记录日志。3 分。
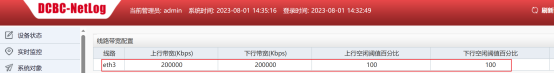
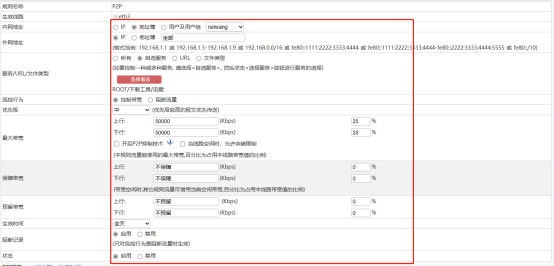
30. 总公司出口带宽较低,总带宽只有 200M,为了防止内网用户使用 P2P 迅雷下载占用大量带宽,需要限制内部员工使用 P2P 工具下载的流量,最大上下行带宽都为 50M,以免 P2P 流量占用太多的出口网络带宽,启用阻断记录。4 分,线路带宽配置 1 分,规则配置 3 分。
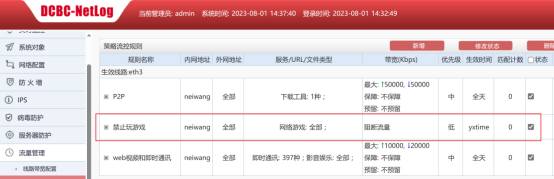
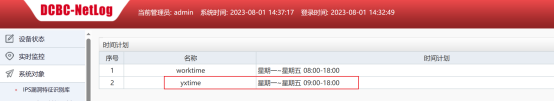
31. 通过 BC 设置总公司用户在上班时间周一到周五 9:00 到 18:00 禁止玩游戏,并启用阻断记录。4 分,每框 2 分。
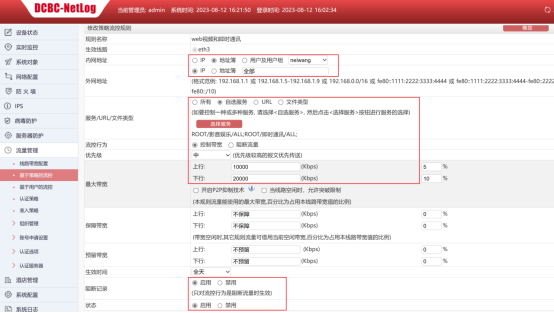
32. 限制总公司内网用户访问因特网 web 视频和即时通信下行最大带宽为 20M,上传为 10M,启用阻断记录。4 分,即时通讯显示“ALL”或者“397 种”均可。
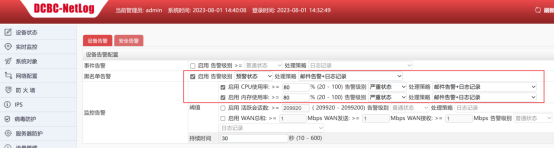
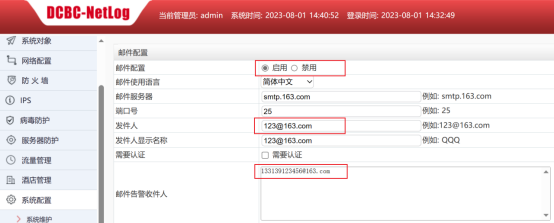
33. BC 上开启黑名单告警功能,级别为预警状态,并进行邮件告警和记录日志,发现 CPU 使用率大于 80%,内存使用大于 80% 时进行邮件告警并记录日志,级别为严重状态。发送邮件地址为 123@163.com,接收邮件为 133139123456@163.com。4 分。
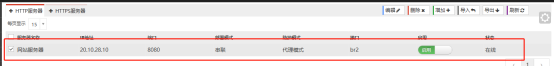
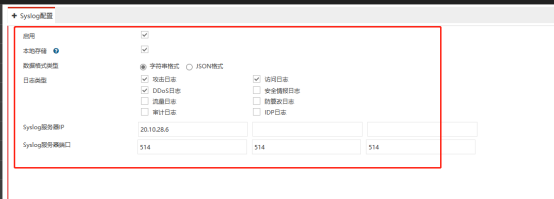
34. 分公司内部有一台网站服务器直连到 WAF,地址是 20.10.28.10,端口是 8080,配置将服务访问日志、WEB 防护日志、服务监控日志信息发送 syslog 日志服务器,IP 地址是 20.10.28.6,UDP 的 514 端口。4 分(注:日志服务器状态不启用不给分)。
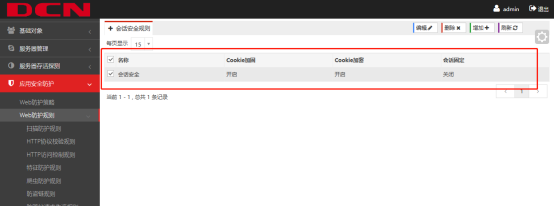
35. 在分公司的 WAF 上配置,对会话安全进行防护,开启 Cookie 加固和加密。3 分。
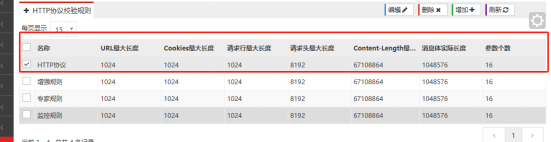
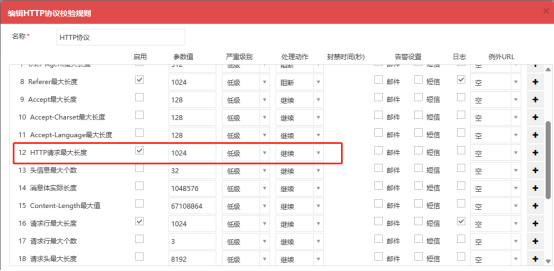
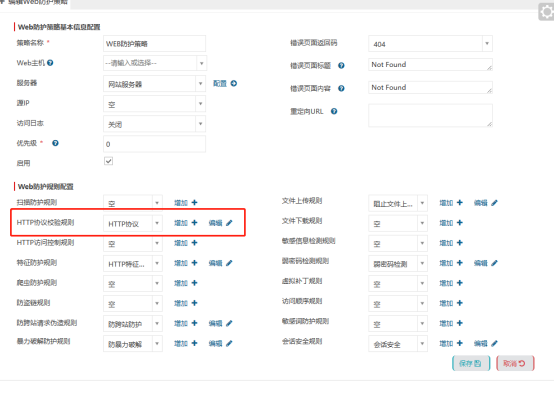
36. 编辑防护策略,定义 HTTP 请求最大长度为 1024,防止缓冲区溢出攻击。3 分。
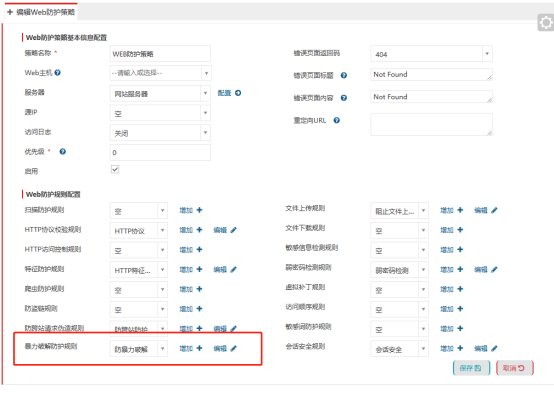
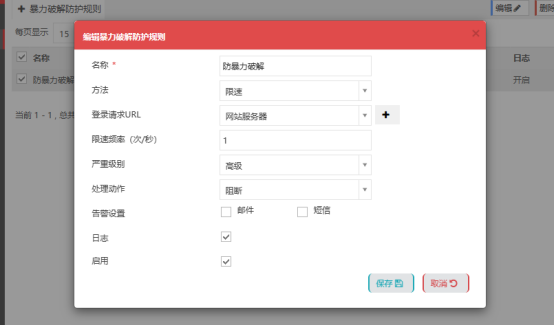
37. 为防止暴力破解网站服务器,在 WAF 上配置对应的防护策略进行限速防护,名称为“防暴力破解”,限速频率为每秒 1 次,严重级别为高级,记录日志。3 分。
38. WAF 上配置阻止用户上传 ZIP、DOC、JPG、RAR 格式文件,规则名称为“阻止文件上传”。4 分,规则应用 1 分,配置 3 分。
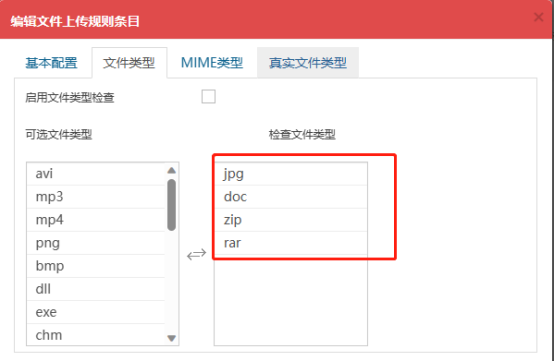
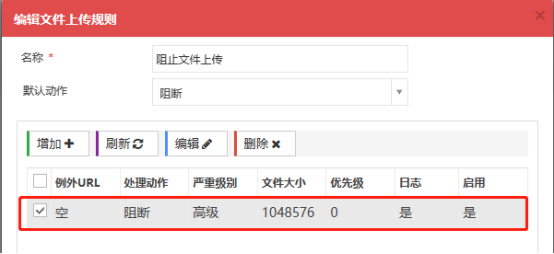
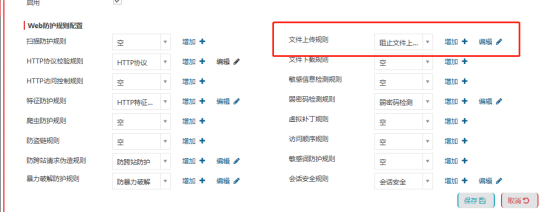
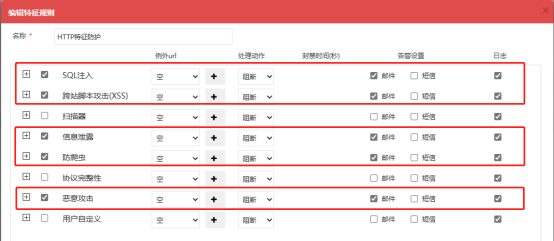
39. WAF 上配置对应防护规则,规则名称为“HTTP 特征防护”,要求对 SQL 注入、跨站脚本攻击 XSS、信息泄露、防爬虫、恶意攻击等进行防护,一经发现立即阻断并发送邮件报警及记录日志。4 分。
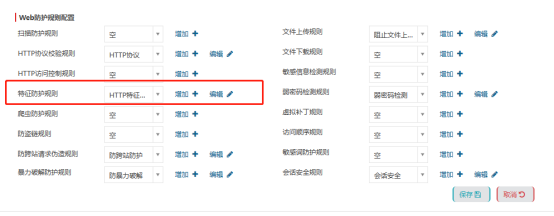
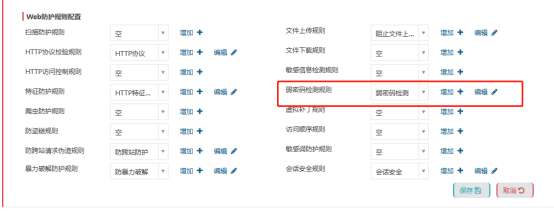
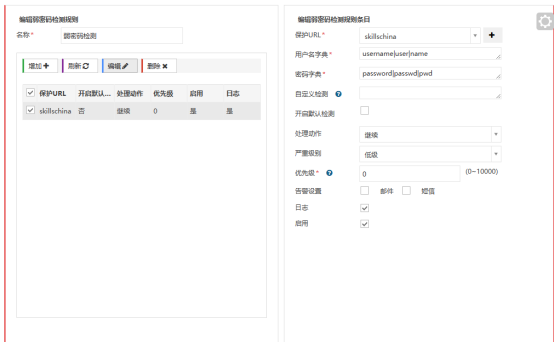
40. WAF 上配置对 www.skillchina.com 开启弱密码检测,名称配置为“弱密码检测”。3 分。
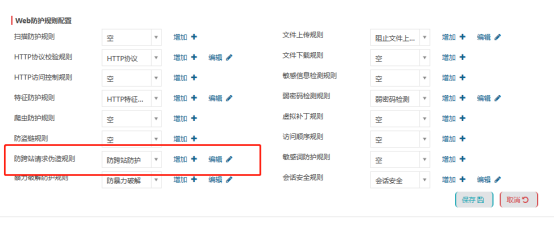
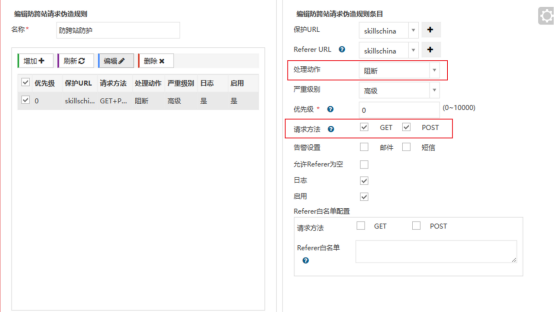
41. WAF 上配置防跨站防护功能,规则名称为“防跨站防护”,保护 www.skillchina.com 不受攻击,处理动作设置为阻断,请求方法为 GET、POST 方式。3 分。
42. 由于公司 IP 地址为统一规划,原有无线网段 IP 地址为 172.16.0.0/22,为了避免地址浪费需要对 IP 地址进行重新分配。要求如下:未来公司预计部署 AP 50 台;办公无线用户 VLAN 10 预计 300 人,来宾用户 VLAN 20 不超过 30 人。6 分,每框 2 分。
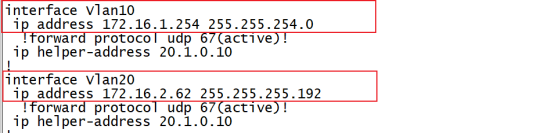
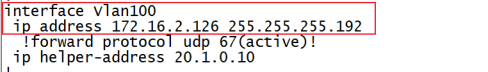
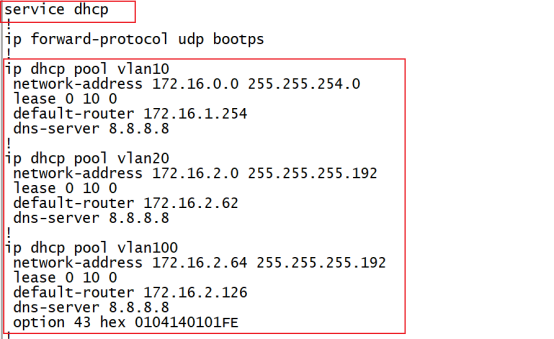
43. AC 上配置 DHCP,管理 VLAN 为 VLAN100,为 AP 下发管理地址,网段中第一个可用地址为 AP 管理地址,最后一个可用地址为网关地址,AP 通过 DHCP option 43 注册,AC 地址为 loopback1 地址;为无线用户 VLAN10、VLAN20 下发 IP 地址,最后一个可用地址为网关。6 分,开启 DHCP 服务 1 分,DHCP 地址池配置 2 分,无线 IP 地址配置 1 分,AP 注册成功 2 分,若 AP 注册不成功,本题 0 分。
AC:
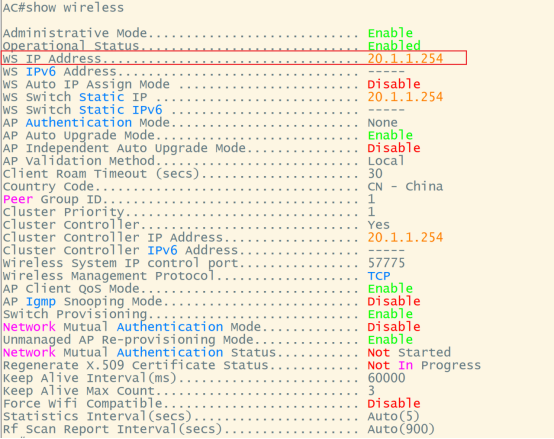
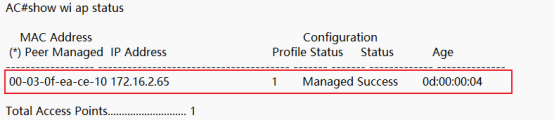
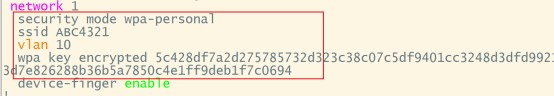
44. 在 NETWORK 下配置 SSID,需求如下:NETWORK 1 下设置 SSID ABC4321,VLAN10,加密模式为 wpa-personal,其口令为 43214321。4 分。
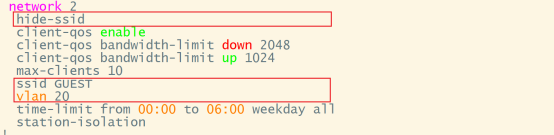
45. NETWORK 2 下设置 SSID GUEST,VLAN20 不进行认证加密,做相应配置隐藏该 SSID。3 分,每条 1 分。
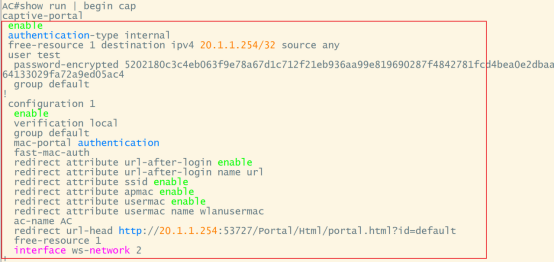
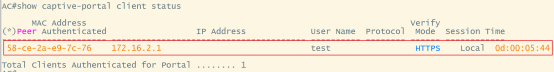
46. NETWORK 2 开启内置 portal+本地认证的认证方式,账号为 test 密码为 test4321。6 分,配置 2 分,有客户端认证结果 4 分,无结果或结果错误本题 0 分。
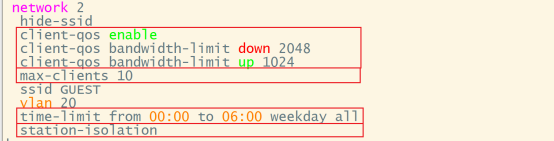
47. 配置 SSID GUEST 每天早上 0 点到 6 点禁止终端接入;GUEST 最多接入 10 个用户,并对 GUEST 网络进行流控,上行 1M,下行 2M;配置所有无线接入用户相互隔离。6 分,限时配置 1 分,QOS 配置 3 分,最大用户 1 分,用户隔离 1 分。
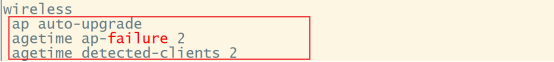
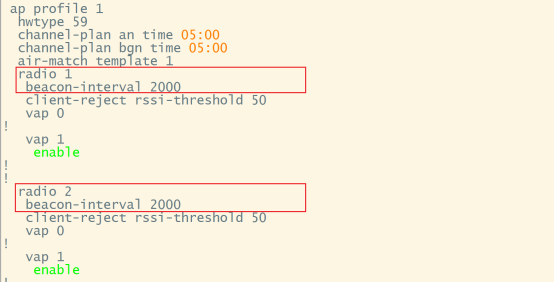
48. 配置当 AP 上线,如果 AC 中储存的 Image 版本和 AP 的 Image 版本号不同时,会触发 AP 自动升级;配置 AP 发送向无线终端表明 AP 存在的帧时间间隔为 2 秒;配置 AP 失败状态超时时间及探测到的客户端状态超时时间都为 2 小时。4 分,AP 自动升级 1 分,失败状态超时时间 1 分,客户端状态超时 1 分,帧间隔 1 分。
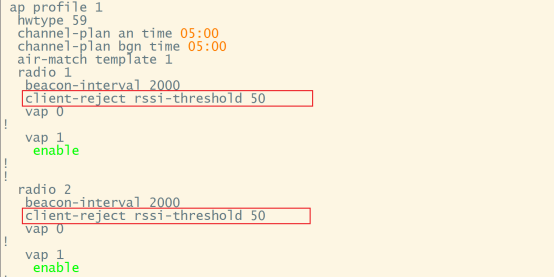
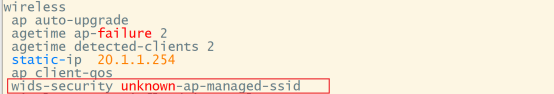
49. 为了提高 WiFi 用户体验感,拒绝弱信号终端接入,设置阈值低于 50 的终端接入无线信号;为防止非法 AP 假冒合法 SSID,开启 AP 威胁检测功能。4 分,信号值设置 2 分,AP 威胁检测 2 分。
0x2 第二阶段
2.1 CentOS 服务器应急响应(70 分)
A 集团的应用服务器被黑客入侵,该服务器的 Web 应用系统被上传恶意软件,系统文件被恶意软件破坏,您的团队需要帮助该公司追踪此网络攻击的来源,在服务器上进行全面的检查,包括日志信息、进程信息、系统文件、恶意文件等,从而分析黑客的攻击行为,发现系统中的漏洞,并对发现的漏洞进行修复。
受攻击的 Server 服务器已整体打包成虚拟机文件保存,请选手自行导入分析。用户名:root,密码:nanyidian..
| 序号 |
任务内容 |
答案 |
| 1 |
请提交网站管理员的用户名和密码 |
manager1/863211 |
| 2 |
攻击者通过应用后台修改了某文件获取了服务器权限,请提交该文件的文件名 |
footer.php |
| 3 |
攻击者通过篡改文件后,可通过该网站官网进行 任意未授权命令执行,请提交利用该木马执行 phpinfo 的 payload,例如: /shell.php?cmd=phpinfo(); |
/?pass=phpinfo(); |
| 4 |
攻击者进一步留下的免杀的 webshell 在网站中,请提交该 shell 的原文最简式 |
|
| 5 |
攻击者修改了某文件,导致 webshell 删除后会自动生成,请提交该文件的绝对路径 |
/etc/crontab |
| 6 |
请提交网站服务连接数据库使用的数据库账号和密码 |
wordpress/wordpress-pass |
| 7 |
请提交攻击者在数据库中留下的信息,格式为:flag{...} |
flag{th1s_ls_fl44444g1} |
2.2 基于 Windows 的内存取证(40 分)
A 集团某服务器系统感染恶意程序,导致系统关键文件被破坏,请分析 A 集团提供的系统镜像和内存镜像,找到系统镜像中的恶意软件,分析恶意软件行为。
本任务素材清单:内存镜像(*.raw)。
| 序号 |
任务内容 |
答案 |
| 1 |
请指出内存中疑似恶意进程 |
.hack.ex |
| 2 |
请指出该员工使用的公司 OA 平台的密码 |
liuling7541 |
| 3 |
黑客传入一个木马文件并做了权限维持,请问木马文件名是什么 |
h4ck3d! |
| 4 |
请提交该计算机中记录的重要联系人的家庭住址 |
秋水省雁荡市碧波区千屿山庄1号 |
2.3 通信数据分析取证(50 分)
A 集团的网络安全监控系统发现恶意份子正在实施高级可持续攻击(APT),并抓取了部分可疑流量包。请您根据捕捉到的流量包,搜寻出网络攻击线索,分解出隐藏的恶意程序,并分析恶意程序的行为。
| 序号 |
任务内容 |
答案 |
| 1 |
请提交网络数据包中传输的可执行的恶意程序文件名 |
happy.docx |
| 2 |
请提交该恶意程序下载载荷的 IP 和端口 |
10.78.128.154:9090 |
| 3 |
请提交恶意程序载荷读取的本地文件名(含路径) |
c:tmpsecret.txt |
| 4 |
请提交恶意程序读取的本地文件的内容 |
f6dff95c2ec911ebbede0cdd24f6bd6d |
2.4 镜像文件取证(50 分)
对给定取证镜像文件进行分析,搜寻证据关键字(线索关键字为“evidence 1”、“evidence 2”、……、“evidence 10”,有文本形式也有图片形式,不区分大小写),请提取和固定比赛要求的标的证据文件,并按样例的格式要求填写相关信息,证据文件在总文件数中所占比例不低于 15%。取证的信息可能隐藏在正常的、已删除的或受损的文件中,您可能需要运用编码转换技术、加解密技术、隐写技术、数据恢复技术,还需要熟悉常用的文件格式(如办公文档、压缩文档、图片等)。
| 证据编号 |
在取证镜像中的文件名 |
镜像中原文件 Hash 码(MD5,不区分大小写) |
| evidence 1 |
lili.gif |
900EA4D6698613298AEDE3DF36BA92B8 |
| evidence 2 |
qwe.dll |
FB99F9C2C207281E0CD7A29E976F1CDD |
| evidence 3 |
dudu.xlsx |
2437FD58491FBCA528B49B4AC7089425 |
| evidence 4 |
vbdg.docx |
6B8DFFA9586C6D99B559C79A2105D855 |
| evidence 5 |
four_Digit.jpg |
509998568BEAFA5D6C950493220F783D |
| evidence 6 |
jiko.py |
68BB1999633DBB422C164AA4F664897B |
| evidence 7 |
INbud.bmp |
9CEADE34EB17E135E24CB7937A600ADC |
| evidence 8 |
0N0n.jpg |
45EB5309A774F1DB0B3B996584EB4326 |
| evidence 9 |
buhu |
900AA268F3BF119233CB2F05D5B8FAFD |
| evidence 10 |
yiji.doc |
F70BBEC2D9AC8A4658D262D2695824EA |
0x03 三阶段
3.1 人力资源管理系统(45 分)
| 任务编号 |
任务描述 |
答案 |
分值 |
| 任务一 |
请对人力资源管理系统进行黑盒测试,利用漏洞找到 flag1,并将 flag1 提交。flag1 格式 flag1{<flag值>} |
flag1{4a585509-abfe-4f32-961f-076745205597} |
15 |
| 任务二 |
请对人力资源管理系统进行黑盒测试,利用漏洞找到 flag2,并将 flag2 提交。flag2 格式 flag2{<flag值>} |
flag2{bfbf52fe-2504-4395-b6ba-523c8d6403c0} |
15 |
| 任务三 |
请对人力资源管理系统进行黑盒测试,利用漏洞找到 flag3,并将 flag3 提交。flag3 格式 flag3{<flag值>} |
flag3{488ea2a5-8fb9-472d-be31-f955de615ce4} |
15 |
3.2 邮件系统(30 分)
| 任务编号 |
任务描述 |
答案 |
分值 |
| 任务四 |
请对邮件系统进行黑盒测试,利用漏洞找到 flag1,并将 flag1 提交。flag1 格式 flag1{<flag值>} |
flag1{19d299cb-3935-46ae-94fb-d8c936881295} |
15 |
| 任务五 |
请对邮件系统进行黑盒测试,利用漏洞找到 flag2,并将 flag2 提交。flag2 格式 flag2{<flag值>} |
flag2{44cae0f5-c9fe-4f26-8eb1-45f735dd9846} |
15 |
3.3 FTP 服务器(165 分)
| 任务编号 |
任务描述 |
答案 |
分值 |
| 任务六 |
请获取 FTP 服务器上 task6 目录下的文件进行分析,找出其中隐藏的 flag,并将 flag 提交。flag 格式 flag{<flag值>} |
flag{5BC925649CB0188F52E617D70929191C} |
15 |
| 任务七 |
请获取 FTP 服务器上 task7 目录下的文件进行分析,找出其中隐藏的 flag,并将 flag 提交。flag 格式 flag{<flag值>} |
flag{eaf021ef-5c75-47f2-80dc-db677020a3db} |
15 |
| 任务八 |
请获取 FTP 服务器上 task8 目录下的文件进行分析,找出其中隐藏的 flag,并将 flag 提交。flag 格式 flag{<flag值>} |
flag{03c174ab-f0f0-6935-5435-836dc2518625} |
20 |
| 任务九 |
请获取 FTP 服务器上 task9 目录下的文件进行分析,找出其中隐藏的 flag,并将 flag 提交。flag 格式 flag{<flag值>} |
flag{7113c8ed-709b-465b-a06a-30051e62bd01} |
25 |
| 任务十 |
请获取 FTP 服务器上 task10 目录下的文件进行分析,找出其中隐藏的 flag,并将 flag 提交。flag 格式 flag{<flag值>} |
flag{6ed4c74e022cb18c8039e96de93aa9ce} |
20 |
| 任务十一 |
请获取 FTP 服务器上 task11 目录下的文件进行分析,找出其中隐藏的 flag,并将 flag 提交。flag 格式 flag{<flag值>} |
flag{8aa3c5cc-96fc-41e3-c2b2ebe53030} |
25 |
| 任务十二 |
请获取 FTP 服务器上 task12 目录下的文件进行分析,找出其中隐藏的 flag,并将 flag 提交。flag 格式 flag{<flag值>} |
flag{6e0ed660-9803-4933-8488-8ac33f8ef097} |
20 |
| 任务十三 |
请获取 FTP 服务器上 task13 目录下的文件进行分析,找出其中隐藏的 flag,并将 flag 提交。flag 格式 flag{<flag值>} |
flag{10a43302-3e2a-0c01-7aec-3a03e1cd9a02} |
25 |
3.4 应用系统服务器(30 分)
| 任务编号 |
任务描述 |
答案 |
分值 |
| 任务十四 |
应用系统服务器 10000 端口存在漏洞,获取 FTP 服务器上 task14 目录下的文件进行分析,请利用漏洞找到 flag,并将 flag 提交。flag 格式 flag{<flag值>} |
flag{d2725e77-3235-479a-8b30-163d40f63da4} |
30 |
3.5 运维服务器(30 分)
| 任务编号 |
任务描述 |
答案 |
分值 |
| 任务十五 |
测试系统服务器 10001 端口存在漏洞,获取 FTP 服务器上 task15 目录下的文件进行分析,请利用漏洞找到 flag,并将 flag 提交。flag 格式 flag{<flag值>} |
flag{764863c8-0020-47bd-abb1-b631ba9e2e0a} |
30 |
0x04 理论题
单选题(每题 2 分,共 35 题,共 70 分)
-
应急事件响应和恢复措施的目标是( B )。
A. 保证信息安全
B. 最小化事件的影响
C. 找出事件的责任人
D. 加强组织内部的监管
-
下列数据类型不属于静态数据提取的数据类型( C )。
A. 系统日志
B. 系统进程
C. 网络数据包
D. 文件元数据
-
安全评估的方法不包括( C )。
A. 风险评估
B. 威胁建模
C. 减少漏洞
D. 渗透测试
-
以下不属于入侵监测系统的是( C )。
A. AAFID 系统
B. SNORT 系统
C. IETF 系统
D. NETEYE 系统
-
通过 TCP 序号猜测,攻击者可以实施下列哪一种攻击?( D )
A. 端口扫描攻击
B. ARP 欺骗攻击
C. 网络监听攻击
D. TCP 会话劫持攻击
-
下面不是数据库的基本安全机制的是( D )。
A. 用户认证
B. 用户授权
C. 审计功能
D. 电磁屏蔽
-
假设创建了名为 f 的实例,如何在 f 中调用类的 add_food 函数?( D )
A. f(add_food())
B. f.[add_food()]
C. f.add_food
D. f.add_food()
-
aspx 的网站配置文件一般存放在哪个文件里?( C )
A. conn.asp
B. config.php
C. web.config
D. index.aspx
-
一个基于特征的 IDS 应用程序需要下列选项中的哪一项来对一个攻击做出反应?( B )
A. 正确配置的 DNS
B. 正确配置的规则
C. 特征库
D. 日志
-
完成数据库应用系统的设计并进行实施后,数据库系统进入运行维护阶段。下列工作中不属于数据库运行维护工作的是( D )。
A. 恢复数据库数据以核查问题
B. 为了保证安全,定期修改数据库用户的密码
C. 更换数据库服务器以提高应用系统运行速度
D. 使用开发人员提供的 SQL 语句初始化数据库中的表
-
以下不属入侵检测中要收集的信息的是( B )。
A. 系统和网络日志文件
B. 目录和文件的内容
C. 程序执行中不期望的行为
D. 物理形式的入侵信息
-
POP3 服务器使用的监听端口是?( B )
A. TCP 的 25 端口
B. TCP 的 110 端口
C. UDP 的 25 端口
D. UDP 的 110 端口
-
目标计算机与网关通信失败,更会导致通信重定向的攻击形式是?( D )
A. 病毒
B. 木马
C. DOS
D. ARP 欺骗
-
____ 的目的是发现目标系统中存在的安全隐患,分析所使用的安全机制是否能够保证系统的机密性、完整性和可用性。( A )
A. 漏洞分析
B. 入侵检测
C. 安全评估
D. 端口扫描
-
以下哪一项描述不正确?( C )
A. ARP 是地址解析协议
B. TCP/IP 传输层协议有 TCP 和 UDP
C. UDP 协议提供的是可靠传输
D. IP 协议位于 TCP/IP 网际层
-
如果想在类中创建私有方法,下面哪个命名是正确的?( C )
注:该题原文四个选项在原文中均显示为相近内容,可能与原始题目排版有关,答案以原文标注为准。
A. _add_one
B. add_one
C. add_one
D. add_one
-
MD5 的主循环有( B )轮。
A. 3
B. 4
C. 5
D. 8
-
根据网络安全应急处理流程,应急启动后,应该进行哪一步( B )。
A. 归类&定级
B. 应急处置
C. 信息通报
D. 后期处理
-
( ) 是一种架构在公用通信基础设施上的专用数据通信网络,利用 IPSec 等网络层安全协议和建立在 PKI 上的加密与签名技术来获得私有性。( C )
A. SET
B. DDN
C. VPN
D. PKIX
-
假设系统中有 n 个用户,他们使用对称加密体制实现保密通信,那么系统中共需要管理(n(n-1)/2)个密钥,每个用户需要保存( A )个密钥。
A. n-1
B. 2n
C. Cn2
D. n!
-
什么是数据库安全的第一道保障( C )。
A. 操作系统的安全
B. 数据库管理系统层次
C. 网络系统的安全
D. 数据库管理员
-
下列方法中不能用来进行 DNS 欺骗的是?( D )
A. 缓存感染
B. DNS 信息劫持
C. DNS 重定向
D. 路由重定向
-
下列选项哪列不属于网络安全机制?( C )
A. 加密机制
B. 数据签名机制
C. 解密机制
D. 认证机制
-
部署大中型 IPSEC VPN 时,从安全性和维护成本考虑,建议采取什么样的技术手段提供设备间的身份验证。( B )
A. 预共享密钥
B. 数字证书
C. 路由协议验证
D. 802.1x
-
现今非常流行的 SQL(数据库语言)注入攻击 属于下列哪一项漏洞的利用?( C )
A. 域名服务的欺骗漏洞
B. 邮件服务器的编程漏洞
C. WWW 服务的编程漏洞
D. FTP 服务的编程漏洞
-
维吉利亚(Vigenere)密码是古典密码体制比较有代表性的一种密码,其密码体制采用的是( C )。
A. 置换密码
B. 单表代换密码
C. 多表代换密码
D. 序列密码
-
如果 VPN 网络需要运行动态路由协议并提供私网数据加密,通常采用什么技术手段实现( B )。
A. GRE
B. GRE+IPSEC
C. L2TP
D. L2TP+IPSEC
-
过滤所依据的信息来源不包括?( D )
A. IP 包头
B. TCP 包头
C. UDP 包头
D. IGMP 包头
-
bind9 的日志默认保存在?( C )
A. /var/log/named.log
B. /var/log/named/named.log
C. /var/named/data/named.run
D. /var/log/data/named.run
-
一个完整的密码体制,不包括以下( C )要素。
A. 明文空间
B. 密文空间
C. 数字签名
D. 密钥空间
-
Linux 系统中,添加用户的命令是?( C )
A. net user test /add
B. user add test
C. useradd test
D. test useradd
-
以下关于正则表达式,说法错误的是?( D )
A. 'root' 表示匹配包含 root 字符串的内容
B. '.' 表示匹配任意字符
C. [0-9] 表示匹配数字
D. '^root' 表示取反
-
将用户 user123 修改为管理员权限命令是( C )。
A. net user localgroup administrators user123 /add
B. net use localgroup administrators user123 /add
C. net localgroup administrators user123 /add
D. net localgroup administrator user123 /add
-
VIM 模式切换的说法中,正确的是?( A )
A. 命令模式通过 i 命令进入输入模式
B. 输入模式通过 : 切换到末行模式
C. 命令模式通过 ESC 键进入末行模式
D. 末行模式通过 i 进入输入模式
-
在常见的安全扫描工具中,以下( C )主要用来分析 Web 站点的漏洞,可以针对数千种常见的网页漏洞或安全风险进行检测。
A. SuperScan
B. Fluxay(流光)
C. Wikto
D. MBSA
多选题(每题 3 分,共 10 题,共 30 分)
-
在动态易失数据提取及固定过程中,为了提高数据准确性,以下( ABC )技术不对数据传输造成影响
A. 数据库触发器
B. 数据加密技术
C. 数据压缩校验
D. 网络延迟
-
在应急响应流程中,以下( ABC )方法适合收集信息。
A. 监控系统
B. 系统日志分析
C. 询问用户
D. 随机抽样调查
-
关于函数中变量的定义,哪些说法是正确的?( AC )
A. 即使函数外已经定义了这个变量,函数内部仍然可以定义
B. 如果一个函数已经定义了 name 变量,那么其他的函数就不能再定义
C. 函数可以直接引用函数外部定义过的变量
D. 函数内部只能定义一个变量
-
下面标准可用于评估数据库的安全级别的有( ABCD )
A. TCSEC
B. IFTSEC
C. CC DBMS.PP
D. GB17859-1999
-
安全的网络通信必须考虑以下哪些方面?( ABCD )
A. 加密算法
B. 用于加密算法的秘密信息
C. 秘密信息的分布和共享
D. 使用加密算法和秘密信息以获得安全服务所需的协议
-
RC4 加密算法被广泛应用,包括( ABC )
A. SSL/TLS
B. WEP 协议
C. WPA 协议
D. 数字签名
-
VIM 的工作模式,包括哪些?( ABD )
A. 命令模式
B. 输入模式
C. 高亮模式
D. 底行模式
-
在反杀伤链中,情报可以分为那几个层次?( BCD )
A. 战斗
B. 战略
C. 战区
D. 战术
-
我国现行的信息安全法律体系框架分为( ABC )三个层面。
A. 信息安全相关的国家法律
B. 信息安全相关的行政法规和部分规章
C. 信息安全相关的地方法规/规章和行业规定
D. 信息安全相关的个人职业素养
-
信息道德与信息安全问题一直存在的原因有( ABCD )。
A. 信息系统防护水平不高
B. 信息安全意识不强
C. 信息安全法律法规不完善
D. 网络行为道德规范尚未形成
声明:本文所分享内容仅用于网络安全技术讨论,切勿用于违法途径,所有渗透测试均需获取授权,违者后果自行承担。
 发表于 2 小时前
|
查看: 1|
回复: 0


