最近 ARTEX 仓库关闭的消息在安全圈传开了,起因有点让人无奈——工具被部分恶意行为者拿去发起未授权攻击了。有圈友在云栈社区问起这件事,这里把目前能确认的信息整理一下。
作者已经发布了正式的安全声明:
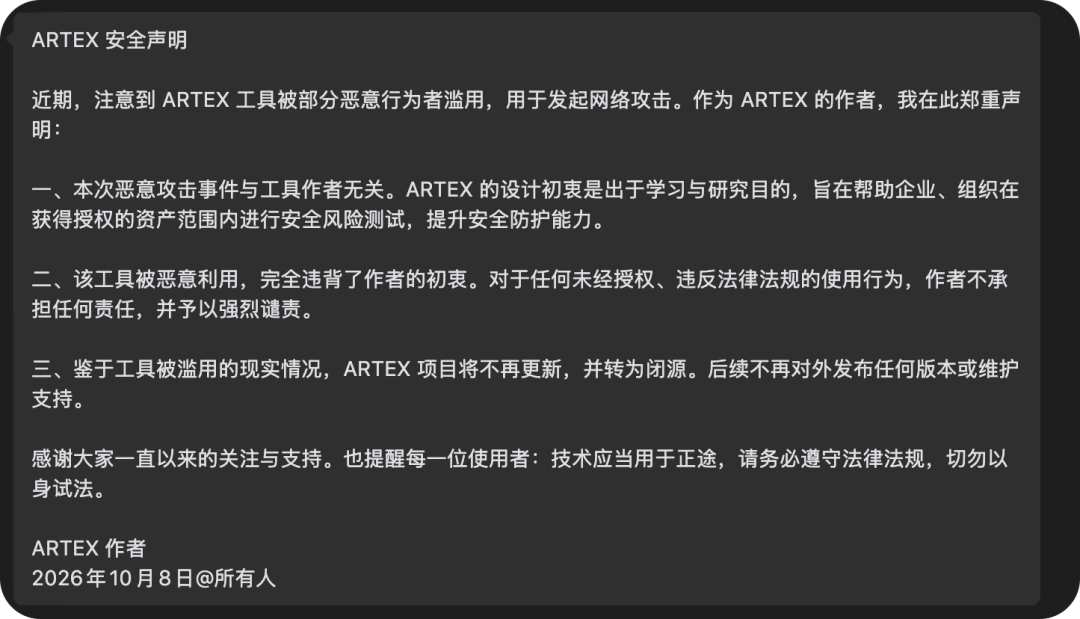
声明里有几个关键结论值得注意:
- 本次恶意攻击与工具作者无关。ARTEX 的设计初衷是用于授权范围内的安全风险测试,帮助企业和组织提升防护能力。
- 作者强烈谴责一切未授权、违反法律法规的使用行为,并明确不承担相关责任。
- ARTEX 项目不再更新,转为闭源,后续不会对外发布任何版本或维护支持。
至于大家最关心的备份地址,目前棉花糖(mhtsec)公开了一个仓库:
https://github.com/mhtsec/ARTEX
这个地址能维持多久还不好说。如果后续失效了,会在留言区继续补充可用地址。
相关推荐:
学渗透技术:https://yunpan.plus/f/31
接 Claude、GPT、Grok 大模型 api:https://routefast.ai |  发表于 2026-10-9 04:40:41
|
查看: 5815|
回复: 0
 /1


