家庭服务器和远程电脑连通之后,组网的麻烦往往才刚刚开始。哪台机器属于谁,哪些设备可以访问存储服务器,某个标签为什么没有生效,这些问题比“能否 ping 通”更琐碎,也更容易在设备增加后失控。Headplane 是给 Headscale 配套的开源 Web 管理界面,把这些日常管理动作放进浏览器。
10 月 13 日发布的 Headplane 0.8.0 把重点放在访问控制上:新增结构化策略编辑器,可以通过规则、标签和分组选项编辑常见权限配置。对已经在自建组网的读者,这比多一套主题更实际——网络规则终于有了一个更容易检查的入口。
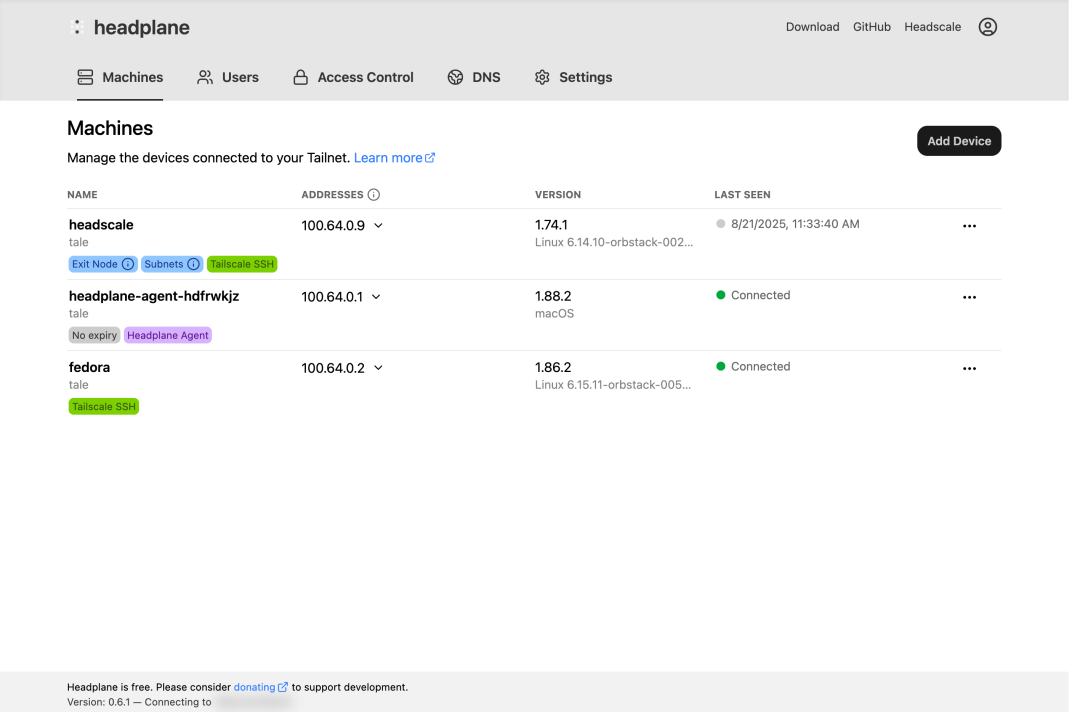
先把两者的分工说清楚。Headscale 承担自托管组网控制服务的角色,Headplane 管理它提供的节点、用户和策略。装上 Headplane 并不会凭空建立一张网络,已经运行的 Headscale 才是前提。这个区别决定了它适合谁:有现成网络需要维护的人,比只是想找一款远程连接工具的人更容易从中受益。
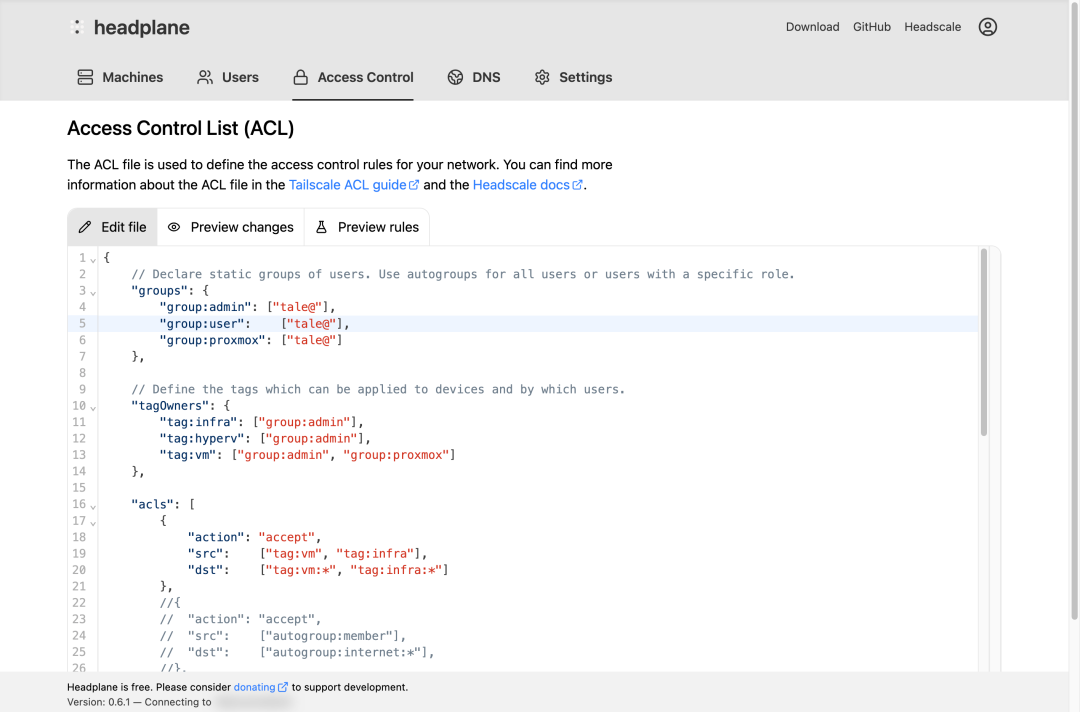
新编辑器可以处理 acls、ssh、hosts、groups 和 tagOwners,输入来源与目标时,会根据网络已有的用户、分组、标签和主机给出建议。这降低的是配置表达的负担。原来需要在文本里反复检查的名字,可以在界面中选择,但“谁应该能访问谁”仍然是管理员要作出的决定。
我尤其留意到发布说明里两个不那么显眼的细节。修改要按下 Save 才会应用,文件编辑器也继续保留;另一方面,通过结构化编辑器保存会丢弃策略中的注释,界面会提前警告。对于习惯在配置里写审批理由、设备归属和例外说明的团队,这不是小事。切换编辑方式前,应当先把这些解释保留下来。
0.8 还让用户页面显示策略分组,并允许具有 write_policy 权限的操作者修改分组。机器标签对话框会提示没有出现在 tagOwners 中的标签。后一项很贴近排障现场:一个标签看起来已经填上,实际却无法匹配规则,界面能指出这个落差,比让人沿着网络链路查一圈省心得多。
部署仍然沿用常见的容器方式。官方 Docker 文档要求准备运行中的 Headscale、Docker Compose 和完成配置的 Headplane 配置文件。配置文件需要挂载到容器里,Headplane 自身的数据也要持久化;如果只启动镜像而没有连接信息,并不算完成安装。
在已有 Headscale 环境里,文档给出的 API key 创建命令是:
headscale apikeys create --expiration 90d
它生成的是管理凭据,期限应根据实际维护方式调整。完成容器与配置接入后,从浏览器打开所部署服务的管理入口即可。0.8 开始发布浮动的次版本镜像标签,例如 0.8 会跟随这一系列的补丁更新;需要严格复现部署的团队,仍应明确记录实际使用的镜像版本。
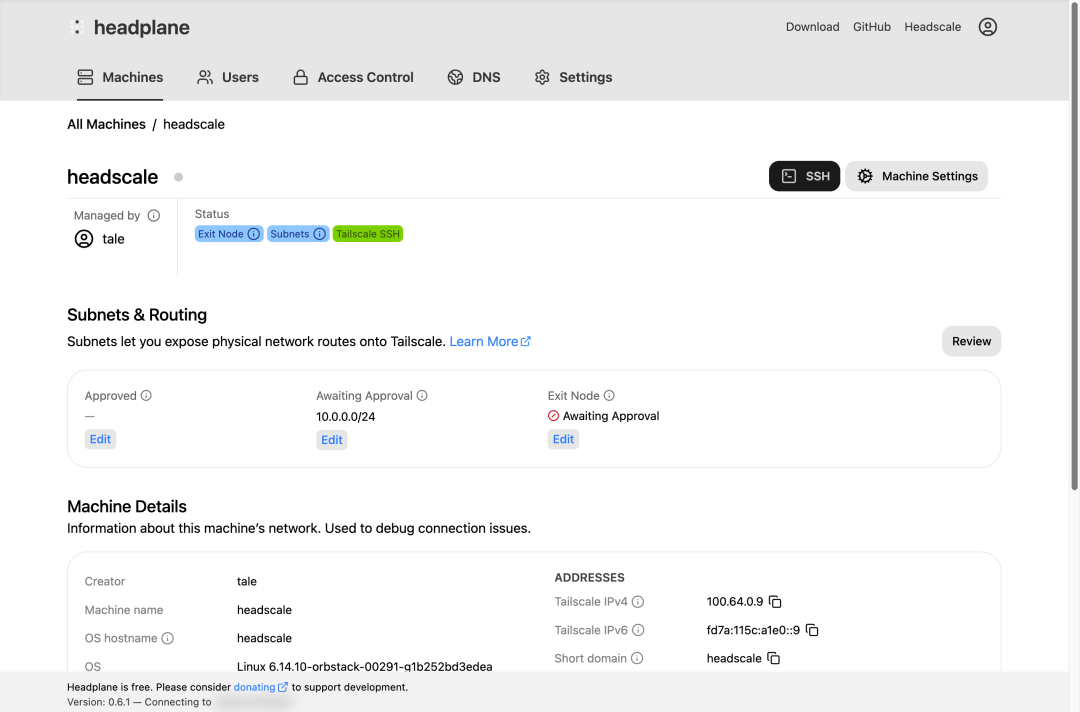
功能越深入,授权边界也越需要看清。要让界面修改 Headscale 网络设置,官方 Docker 集成还涉及共享配置和 Docker socket 访问。只需要基础设备管理的家庭环境,没有必要为了让每个菜单都亮起来就开启全部集成。浏览器 SSH 同样有节点设置和配套组件的前提,不是出现一个按钮就自动具备的能力。
我喜欢这次更新的原因很具体:它开始把权限维护中容易遗漏的关系显示出来。自建网络能长期用下去,靠的不只是第一次连通时的成就感,还得让半年后的自己看得懂当初放行了什么。
项目地址: https://github.com/tale/headplane |  发表于 8 小时前
|
查看: 9|
回复: 0


