前言
“全链哨兵”这个项目更新节奏一直不慢,v2.1.0 版本里新加了一个挺实用的功能——监督模式。不少做安全服务的朋友反馈,Agent 跑起来之后难免会出现空转、反复打同一个接口的情况。监督模式就是冲着这个问题去的。
【全链哨兵】是一套全流程的 渗透测试 Agent 系统,覆盖 Web、小程序、APP 等场景。
作为安全服务中的 渗透测试辅助工具,请务必仅用于合法授权的安全评估,禁止用于非法攻击。
监督模式
全链哨兵在 v2.1.0 版本更新时,带来了一个“监督模式”。核心思路并不复杂:用 LLM 2 来监督 Agent 1 干活。
整个工作流大致如下:
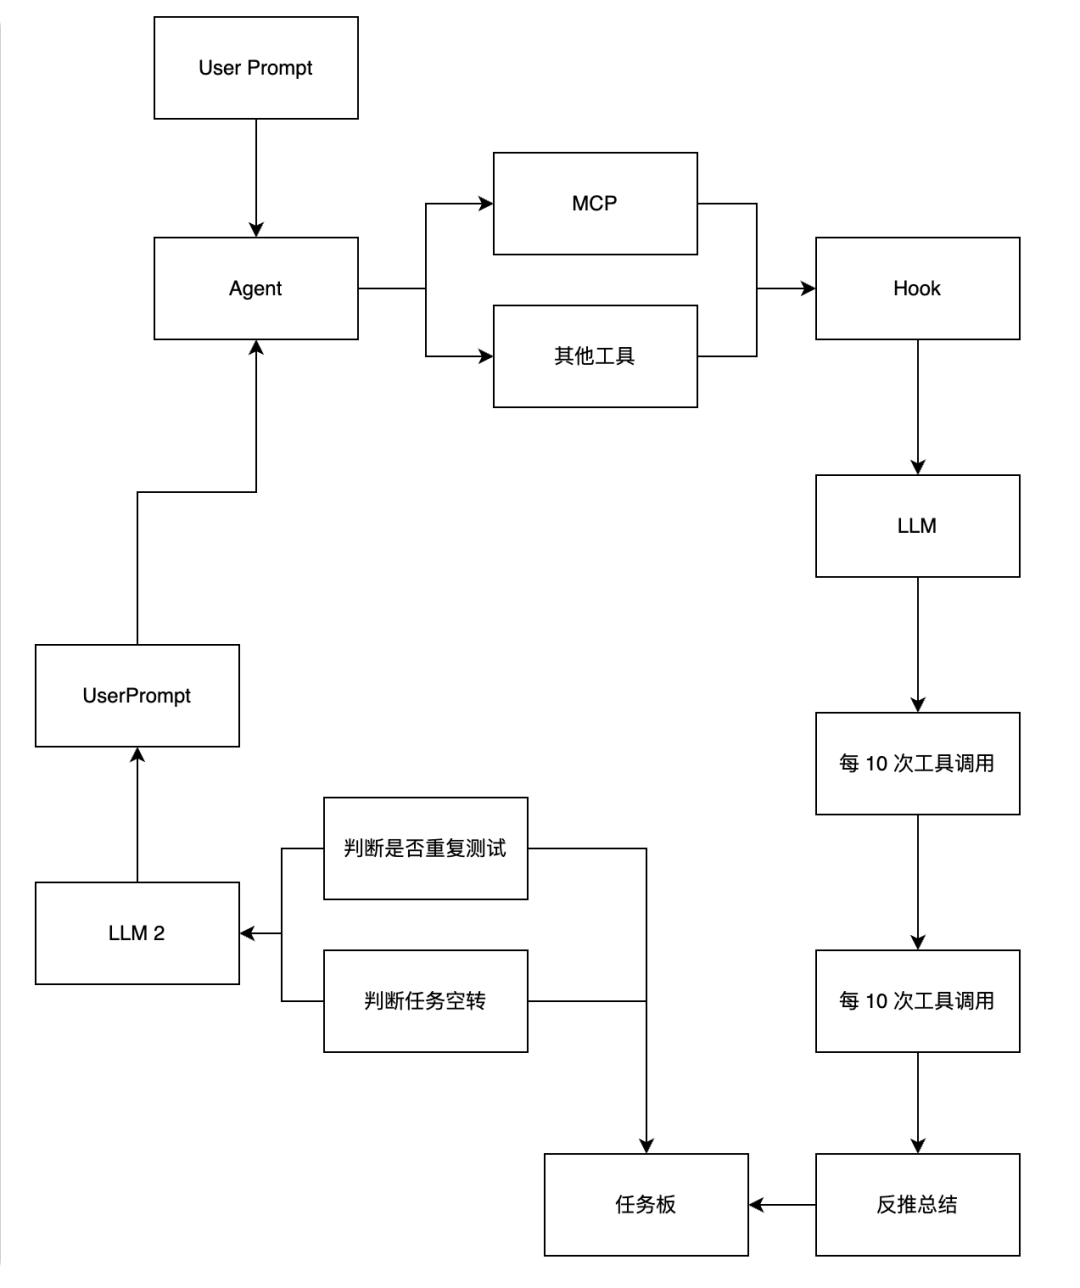
它通过 Hook 工具调用过程,反向推测 Agent 实际执行了哪些操作,最后再给出建议。这个设计挺巧妙的:不侵入 Agent 本身,只是在工具调用链路里做观察点。
假设方向也很明确:如果 Agent 开始空转,或者反复测试同一个接口,LLM 2 就会给出建议,让主 Agent 切换攻击方向。这样就能避免把算力和时间浪费在已经确认没有产出的路径上。
有一点值得留意:为了保证响应速度,LLM 这一层建议选用按量付费的 API,比如 qwen、deepseek 这类模型就很合适。
使用
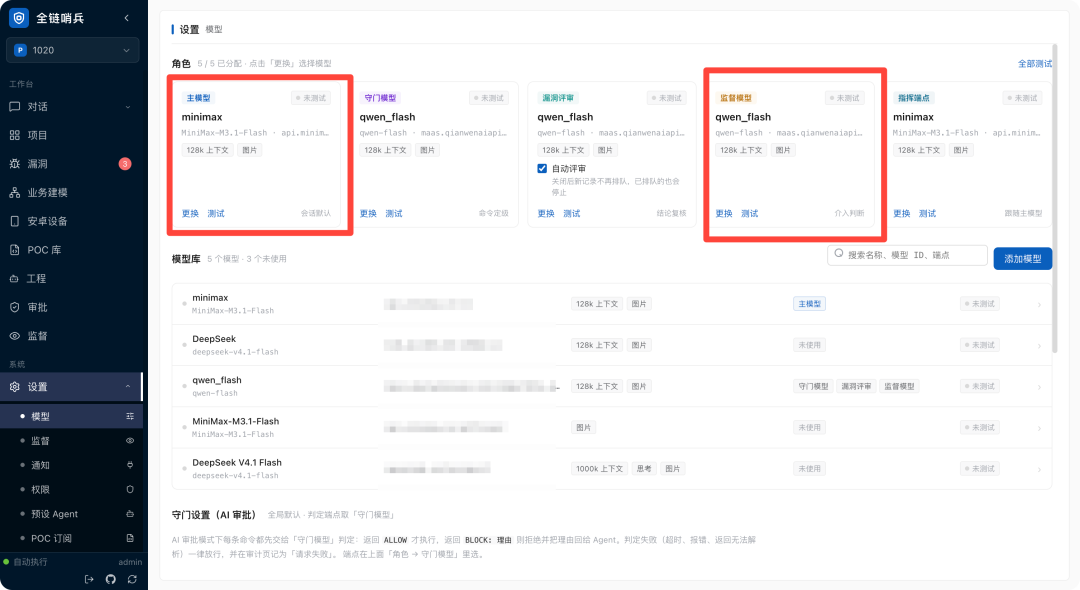
先把主模型和监督模型配置好:
接着新建一个对话框:
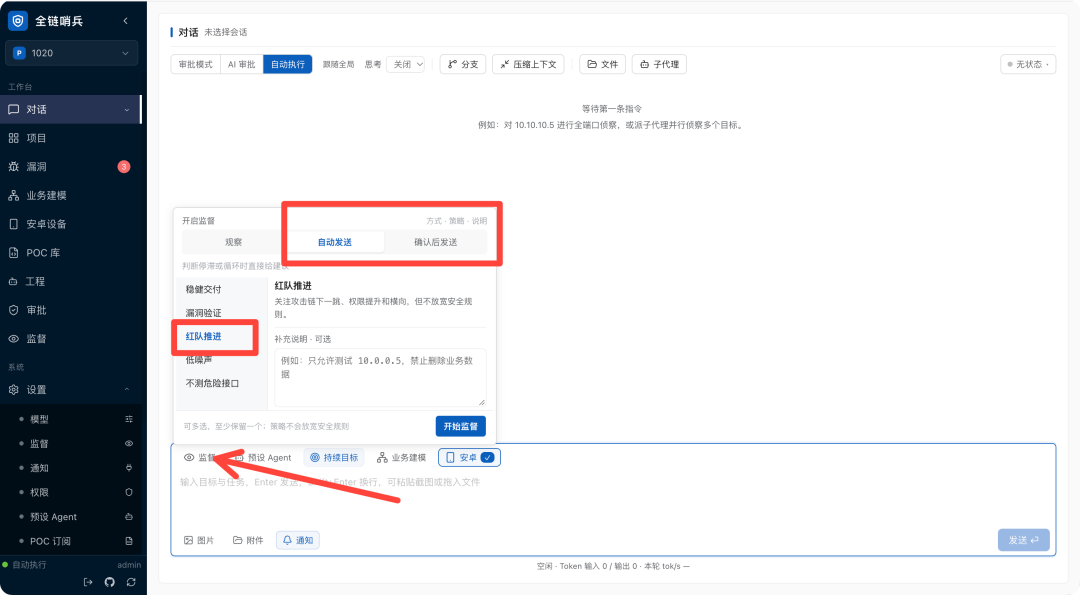
在对话框这里选择“监督”就行:
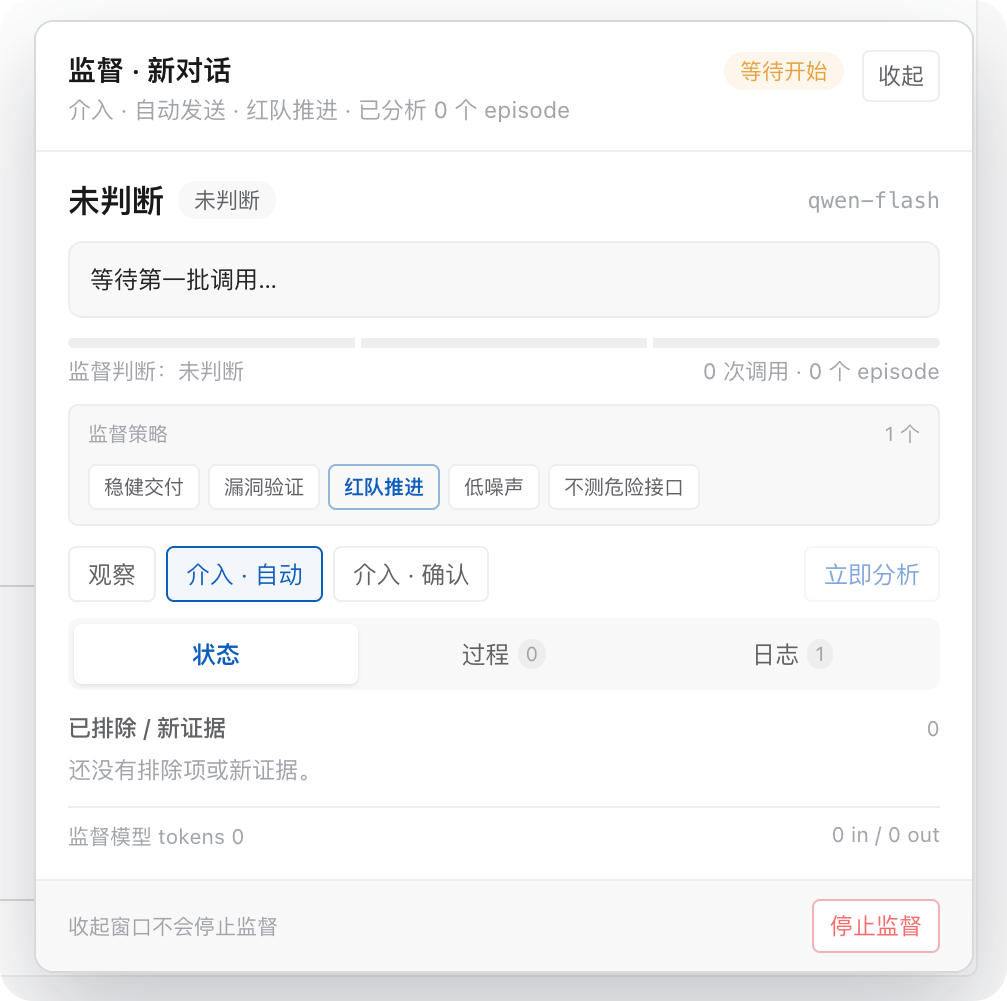
启动之后,右下角会弹出一个小窗口,用来实时查看监督过程和日志。这个设计对实操很友好,不用来回切换界面。
比如在实际测试中,系统可能会自动生成类似这样的监督建议:
【监督建议 · 非操作员指令】
判断:当前测试集中于已知路径,但未突破防护机制;需转向更隐蔽的攻击面,如加密逻辑利用或路径伪装。
不要重复:重复 SQL 注入尝试(已触发连接关闭)
建议下一步:尝试在 Sys/Login/ValidateLogOn 中使用加密后的密码进行登录;分析 JSEncrypt-1111.js 中 RSA 实现是否可逆;测试 /sys/login/LoginOpen 是否支持无验证码登录;利用 localStorage 控制 baseUrl 测试其他环境路径;探测是否存在未受保护的 /sys/ 路径暴露
已排除:/apiport/post/pgds/reguse........
可以看到,LLM 2 不仅能识别重复动作,还能给出下一步的具体方向。这种“边跑边纠偏”的方式,确实能降低手动盯屏的负担。
开源地址
项目已在 GitHub 开源:
Full-Chain-Sentinel-System
全链哨兵目前仍处于快速迭代周期,后续有新的玩法或版本更新,也可以多留意社区动态——比如 云栈社区 上就经常能看到相关讨论。 |  发表于 1 小时前
|
查看: 5|
回复: 0


