导读:把这篇 Wired 复盘(配 TRM、Chainalysis 的原始数据)从头读到尾,最扎心的不是那「20 分钟」,而是它之前的「36 小时」。下面按我读到的顺序讲,每个数字都标了来源,没读到或没实测的我明说。
我把这篇 Wired 复盘从头读到尾
先说结论:这单是加密史上最大的一笔,约 63 亿美元、横跨 10 条链、核心出款集中在 20 分钟里(Wired 原文:「siphoning around $6.3 billion… taken in a period of around 20 minutes on October 29」)。但读完整篇,我最在意的是三件事:攻击是「慢热」的、机制比官方说法更狠、而「救」它的恰恰是我们最不想看到的东西。
20 分钟是怎么来的
时间线本身不复杂。Wired 原文把起点定在美东 10 月 29 日约 4pm;TRM 给的是精确值:20:05 UTC 开始,多数资产在这 20 分钟里被搬走,第二波到 23:05 UTC 才补上 Avalanche 和 Polygon(TRM 原文:「most of it in about 20 minutes starting at 20:05 UTC」)。首笔落在 XRP Ledger:20:05–20:09 UTC,5 个 Binance 钱包把 2.33 亿 XRP(约 $296M)打进同一个攻击者地址,每个只留最低余额(TRM 原文)。
拆到每条链,以太坊拿走约 $3.79B,比特币 18,270 BTC(约$1.47B),Tron 约 $628M,XRP 约$296M,Solana 约 $96M,其余几条链加起来几千万美元(以上均 TRM 按被盗时刻估值的分项)。
反直觉点一:快是结果,慢才是设计
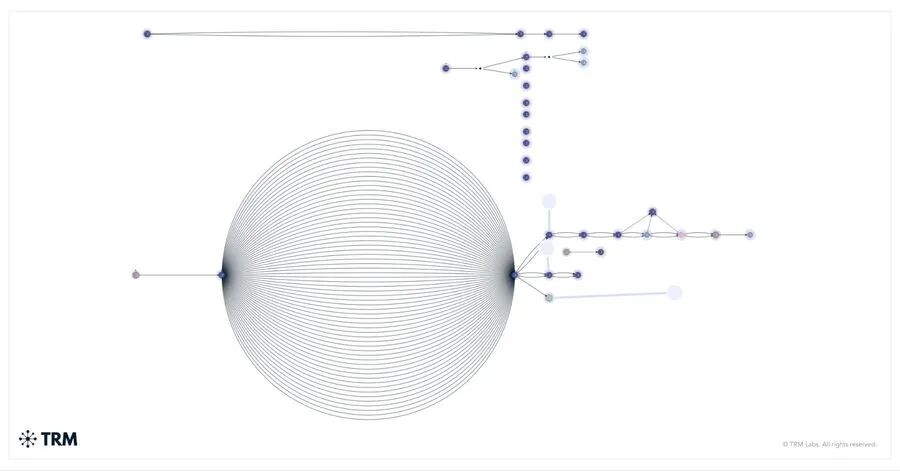
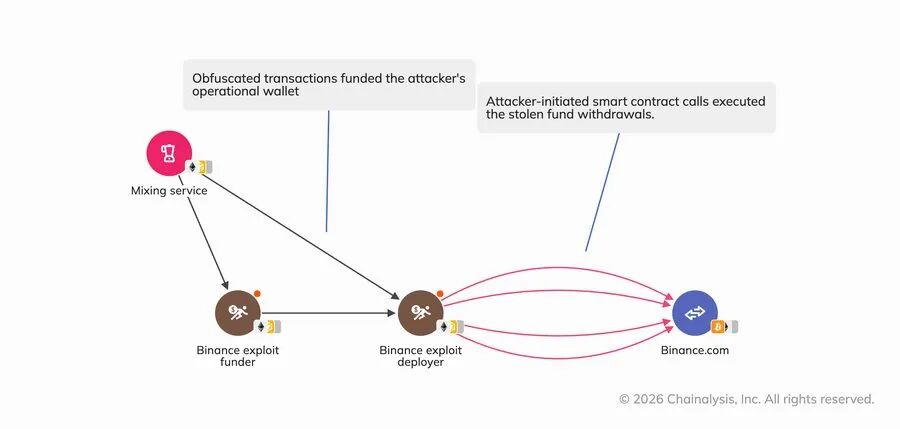
标题写着「20 分钟」,但 Wired 原文下一句就给你泼冷水:「Preparation began at least 36 hours before the theft.」攻击者 10 月 28 日上午起,用 Tornado Cash 做了 3 笔小额出款给自己钱包注资;当天先在一两个钱包上试跑,再在一个钱包上预演最终版,把试错资金绕回自己手里;4 小时后才把同一套代码装进 Binance 热钱包(TRM 原文)。
这套手法和 2025 年 2 月 Bybit 那单 $1.5B 如出一辙:Tornado 注资、提前 staging、预签授权一次性爆发(Wired 原文提到 FBI 去年已把 Bybit 案归给 TraderTraitor;TRM 还点名 2026 年 4 月的 KelpDAO 是同一套手法)。Chainalysis 补了一条关键证据:它实时看到 Binance 的赃款和上个月 Bitget 案(已归因朝鲜)的赃款在链上混到一起(Chainalysis 原文:「funds stolen from Binance commingling with funds stolen in last month's Bitget exploit」)。
所以那 20 分钟是「执行」,不是「攻击」。Hacker News 上有个高赞读者说得准:「The heist itself only took 20 minutes, but the preparation is a business that has gone on for years.」(经 HN 转述)
反直觉点二:不是偷了私钥,是把热钱包变成攻击者的合约
官方一开始只说「一台被攻破的笔记本」。但 TRM 的数据图说得很清楚:真正的机制是 EIP-7702。
EIP-7702 是 2025 年 5 月以太坊 Pectra 升级引入的:一个普通钱包可以签一个授权,把自己「委托」给一段智能合约,之后每次调用都跑那段合约的代码,直到签新授权为止(TRM 原文)。攻击者预签了 50 个连续 nonce 的授权、打进一个交易;热钱包一直在出款、nonce 一直走,只要命中其中一个连续 nonce,委托就生效——「One matched」就够了(TRM 原文:「By preparing signatures for 50 consecutive counts, the attacker guaranteed that one would still be valid」)。
委托生效后 3 分 24 秒,整个热钱包余额被搬走:单笔 167,464 ETH 加 63 个代币,其中 16.15 亿 USDT(TRM 原文)。之后 20:41、20:59、21:04、21:44、22:39、23:56 UTC 反复扫款。
写给技术读者的一点工程反思
我习惯从工程角度读这种事件,所以单独挑三条能落到「系统边界」上的点。
第一,热钱包为什么必须在线。交易所热钱包在线,是为了让客户随时提现;代价是「出款权」一直敞着。HN 上大量读者质问的正是这点:为什么没有 two-key、阈值或冷存储来拦一下(经 HN 转述,读者 httpz 还估 Binance 有 $155B 资产、$14B/24h 量,说明不可能全放冷)。
第二,预签 50 个 nonce 的本质是「把未来的出款权提前签好」。热钱包按队列处理出款、nonce 连续前进,等于给攻击者留了「总有一个 nonce 会命中」的窗口。这类「把签名能力预留给在线服务」的边界设计,和写 Rust 时反复纠结的「unsafe / 高危权限到底放在哪一层」是同一种题。
第三,诚实边界要写清:Wired 没有披露 Binance 热钱包、扫款合约或桥接层是用什么语言写的(TRM、Chainalysis 同样没提)。桥接层实现语言 Wired 未披露,本文不替它下结论;HN 上唯一沾到语言的细节是读者补的「USDT 是 Solidity 合约、带可冻结黑名单」,那是读者注、非官方。我不把「它一定或一定不是 Rust」当成事实写。
反直觉点三:救它的,恰恰是「中心化」
Wired 原文:约 $2.8B、也就是约 44% 被冻结,几乎全是稳定币;剩下约$3.3B 多是 BTC、ETH、XRP,「no one can freeze」。TRM 给了明细:Tether、Circle、Ripple、World Liberty Financial 冻结约 $2.67B 稳定币,Arbitrum 安全委员会冻结 8,426 ETH 和 74.6M ARB,合计约$2.7B;攻击者手里现在还有 42 万多 ETH 加 18,270 BTC,约 $2.4B,在发行方能力之外(TRM 原文)。
Chainalysis 则记录了「抢跑」:攻击者近 20 分钟把 $325M 稳定币换成$285M ETH,想在冻结之前把可冻结资产换成不可冻结的;冻结自美东 5:14pm 起才陆续落地,洗钱还显示出「自动化」痕迹——大量地址先收恰好 1 个 TRX,再分批加码转发(Chainalysis 原文)。
读到这儿有点反讽:嘴上喊「去中心化」,真正能拦住赃款的,是稳定币发行方加执法的「中心化开关」。HN 有个读者一句话戳中:「for all the hype around decentralisation… Circle etc were able to unilaterally freeze funds when it came to their own self interest」(经 HN 转述)。
反直觉点四:官方说法在「长」,HN 上还有个没坐实的说法
Binance 官方说法在演进:Wired 转述的是「initially a compromised laptop,后来 uncovered additional points of breach」,还承诺「cover all losses」;HN 上有人把 Binance 的 X 通告摘出来,细化成「被攻破的 DevOps 工程师笔记本 → 拿到 service container 的访问权 → 提交非授权出款」(经 HN 转述,非官方确认)。
同一个 HN 主线程里,还有不少人把矛头指向「Cursor 恶意扩展 / Claude Code 供应链攻击」。我要明说:这条链没有任何官方来源坐实;反方读者也指出,Cursor 默认对扩展更新有 12 小时延迟、那个恶意扩展只 live 了约 11 小时,而且它的时间窗(凌晨到下午 1:35pm PT)和 4pm 的出款对不太齐(均经 HN 转述)。所以我只能把它当作「HN 上的一个猜测」写进来,不能当成事实。
读完整篇,我记住的
数字速览一张表,都是按来源标好的:
| 事实 |
取值 |
来源 |
| 总盗窃额 |
~$6.3B(另有$6.36B / $6.4B 取数) |
Wired 原文 / TRM / Chainalysis |
| 核心出款窗口 |
约 20 分钟,20:05 UTC 起 |
Wired / TRM |
| 涉及链 |
10 条 |
Wired / TRM |
| 准备期 |
≥36 小时 |
TRM(Wired 转述) |
| 预签授权 |
50 个连续 nonce |
TRM |
| 已冻结 |
~$2.8B(~44%,多为稳定币) |
Wired |
| 无法冻结 |
~$3.3B(BTC/ETH/XRP 为主) |
Wired |
| 归因 |
TraderTraitor(朝鲜),高置信 |
TRM / Chainalysis |
如果只能留一句话,我会留 TRM 那句:「Fast 的是 20 分钟,慢的是 36 小时。」这单真正的教训不在「被偷得多快」,而在「把未来的出款权提前签好、交给在线服务」这个工程决策——它把一次 20 分钟的执行,变成了一次可以提前 36 小时彩排的袭击。
没实测的我也照实说:以上全部来自 Wired、TRM、Chainalysis 的公开文字,以及 Hacker News 两个主线程的评论,我没去逐笔核对链上交易、也没做复现;金额是各来源按「被盗时刻」或「当前价」估的,时点不同会浮动。这类安全事件的深度复盘在云栈社区上也有不少技术同好持续追踪讨论,感兴趣可以翻翻。
参考资料
 发表于 昨天 21:12
|
查看: 6|
回复: 0
 /1


