聊 Linux 内存安全,得先看看 Linux 内核的处境。
用户态的安全靠"隔离"。 每个进程有独立的地址空间,页表权限由硬件强制兜底。进程 A 的野指针再野,也只能在自己的笼子里打转,最多让这一个进程崩溃。
内核态的安全靠"自律"。 核心、驱动、模块等所有内核代码都在同一个地址空间里运行,特权级也一样。
W^X、代码段只读、栈保护页、KASLR 这些防护机制,本质上是内核给自己加的约束。它们的目标是让 bug 尽早暴露,别静默篡改数据,否则问题会更麻烦。
自律的代价也不小:一个没兜住的野指针,就能让整个系统遭殃。
内核恰恰是 C 代码最密集的地方,C 语言最有名的代表作就是内核。use-after-free、越界写、数据竞争,这些年数不清的内核漏洞基本都出在这几类问题上。
C 编译器在这里帮不上忙。代码写错了照样能编译通过,埋下的雷要到运行时才会炸。
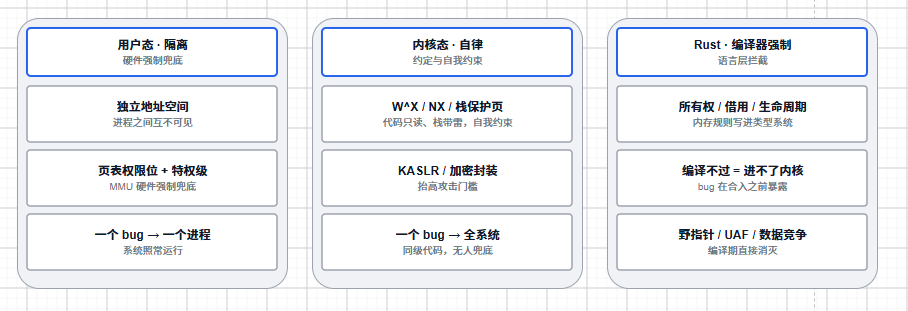
有没有第三条路?把内存安全从"习惯"变成"规则",让编译器来强制执行。这或许就是 Rust 进内核的原始动机。
一、编译器如何接管内存规则
Rust 手里有三张牌:所有权、借用和生命周期。
内存什么时候分配、归谁所有、什么时候释放,全部写进类型系统,由编译器全程盯着。在 C 里,你借了别人的指针不还,没人管。在 Rust 里还不上,编译直接报错。
内核里没法跑垃圾回收(GC),性能优先。Rust 不依赖 GC,性能与 C 在一个量级。
先看 C 版本:
// drivers/demo/bug.c
char *buf = kmalloc(64, GFP_KERNEL);
kfree(buf);
strcpy(buf, "oops");   // use-after-free,编译器一声不吭
这段代码能编译通过,运行时随机爆炸。当然,用 AI 做审查大概也能发现这个问题。
再看 Rust 版本:
// drivers/demo/bug.rs(示意代码,接口以树内 kernel crate 为准)
let mut buf = KBox::new([0u8; 64], GFP_KERNEL)?;
drop(buf);
buf[0] = 1;            // error: use of moved value
编译期直接拒绝。这是在规则层面拦截,不用担心 AI 漏检。
内核 Rust 代码默认不允许任何内存不安全操作。写错就编译不过,bug 死在合入之前,而不是用户的设备上。
二、Rust 入核之路
Rust for Linux 走了很长的路,先看时间线:
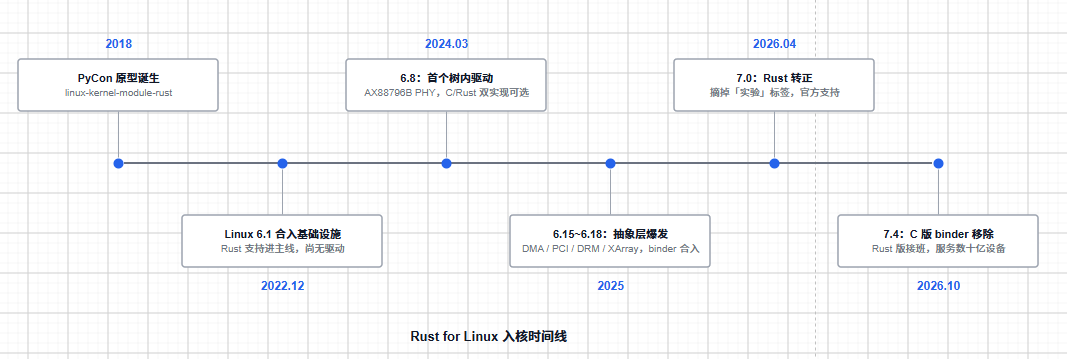
图 1:Rust for Linux 入核时间线
几个关键节点值得细看。
2022 年 12 月,Linux 6.1:Rust 基础设施首次合入主线。当时只有编译框架和基础 crate,还没有一个驱动,但 Rust 进入内核的大门就此打开。
2024 年 3 月,Linux 6.8:首个树内 Rust 驱动落地,是 AX88796B 网口 PHY 驱动。它与 C 版并存、功能对齐,配置内核时二选一。
2025 年:抽象层大爆发。DMA、PCI、DRM、XArray、ioremap、regulator 等一批子系统抽象接连合入。
同年秋天,重头戏来了:Android 的 binder 驱动 Rust 版合入 6.18。Binder 是 Android 应用间通信的核心通道,它的内存安全漏洞动辄影响所有应用。
Rust 版通过了全部 AOSP 测试,在模拟器和 Pixel 真机上跑通,部分基准测试甚至超过 C 版。
2026 年 4 月,Linux 7.0:Rust 摘掉"实验"标签,成为内核的正式支持语言。
2026 年 10 月,7.4 开发周期:C 版 binder 驱动被整个删除。维护者 Greg Kroah-Hartman 的原话是:Rust 版已稳定,今后几十亿台设备将使用它。这是第一次有完整的 C 驱动被 Rust 版取代。
架构上,Rust 侧分为三层:
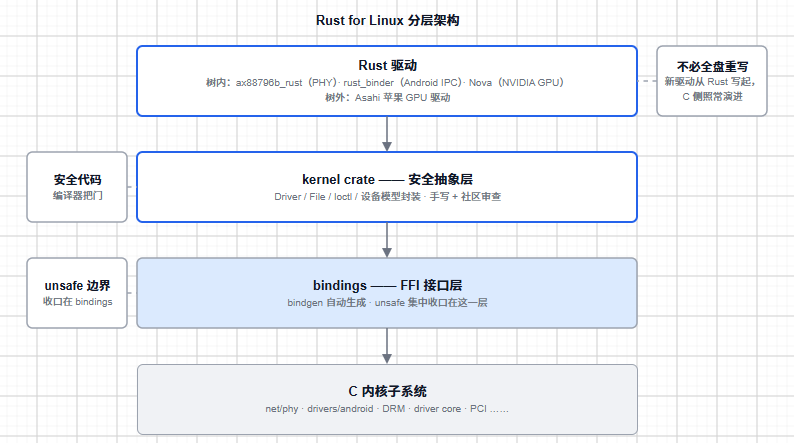
图 2:Rust for Linux 分层架构
- 顶层是 Rust 驱动代码,全部是内存安全代码。
- 中间是 kernel crate,包含 Driver、File、Ioctl 等安全抽象,由手写加社区审查保证质量。
- 底层是 bindings,由 bindgen 自动生成,所有 unsafe 都收口在这一层。
C 子系统一行不用重写,新驱动从 Rust 写起就行。
三、争议
Rust 并入内核的路并不平坦。
维护者流失:binder Rust 版的原作者 Wedson 在 2024 年离开,联合发起人 Gaynor 也在 2025 年 10 月卸任。如今 Miguel Ojeda 是唯一的官方维护者,独自坚持。
双语言负担:C API 一直在演进,bindings 得跟着维护。部分 C 子系统维护者明确反对,认为这是额外成本。
学习曲线:所有权体系对 C 工程师有门槛,内核里的 Rust 还叠加了内核自身的规则。
工具链:目前最低要求 rustc 1.85,跟随 Debian Stable 的节奏。GCC 的 Rust 前端 gccrs 离编译内核还差得远。
四、如何看待?
落到嵌入式的工作上,外设驱动一直是 bug 重灾区。
主线里的 PHY 驱动和 binder 已经证明了 Rust 驱动的可行性,NVIDIA 的 Nova GPU 驱动也在持续合入。
但 Rust 的效果没那么理想。unsafe 依然存在,FFI 边界仍然靠人工审查,逻辑 bug 语言也管不了。
它主要解决的是内存安全这一大类问题,而这恰恰是内核漏洞里占比最高、后果最严重的一类。
想继续跟进 Rust 与内核驱动的讨论,可以到云栈社区看看相关话题。
 发表于 8 小时前
|
查看: 1|
回复: 0
 /1


