这些场景,做运维的都懂
云枢 OpsHub 主要针对嵌入式 Linux 系统的网关设备。
设备装在客户机房、连锁门店或生产车间,一旦出现问题,第一反应通常是“派人过去”。但到了现场,很多时候只是打开一个网页,或者修改一项配置。
更麻烦的是,设备位于内网,没有公网 IP。做端口映射需要开放防火墙,还会增加安全风险;想查看一次 Web 管理页面,往往还得先拨入 VPN;几个人一起维护设备,谁改了什么,事后也很难追溯。
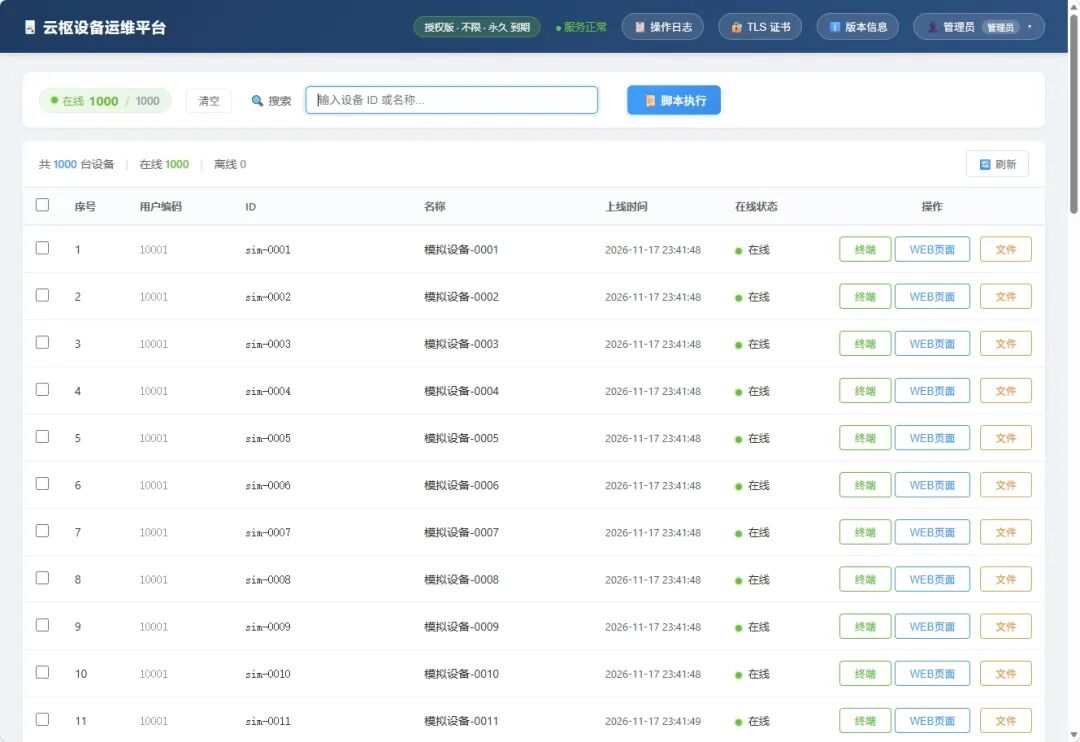
云枢 OpsHub 针对的正是这类问题:通过一条反向隧道,把分散在各地的设备集中到一个浏览器页面中管理。
它是怎么工作的
设备端只需要主动连接服务端,不需要公网 IP 和端口映射,也不开放任何入站端口。
服务端可以部署在公网服务器或总部内网,提供统一的 Web 管理界面;设备端运行一个轻量级 Agent,读取一份 JSON 配置即可启动。网页、终端、文件和脚本操作复用同一条长连接,连接断开后会自动重连。
核心能力
1. 设备统一纳管
集中查看设备在线状态、上线时间和归属用户,并支持按设备 ID、名称和用户编码搜索。
2. Web 页面穿透
点击即可打开设备本地管理页面,无需 VPN,也不用修改现场网络配置,适合路由器、网关和工控机等设备。
3. 远程终端
内置 Shell,窗口能够自适应。在浏览器中即可完成日志查询和配置修改。相关 Shell、Python 与自动化运维知识,也可以参考 内置 Shell 相关内容。
4. 文件管理
支持目录浏览、文件上传和下载,数据通过隧道传输。大文件按 250 KB 分片传输,避免传输中断后留下不完整文件。
5. 批量脚本
可以向多台设备一次下发同一条命令,命令输出按设备分组返回;单台设备超时不会阻塞其他设备的执行结果。
6. 多用户与设备归属
通过用户编码绑定设备。普通用户只能查看和操作归属于自己的设备,权限由服务端统一校验。
7. 全量审计
登录、脚本、文件和终端操作都会留下记录,支持按时间、用户和操作类型筛选,并导出为 Excel 文件。
8. 传输安全
通过 WSS 加密传输,并结合证书指纹固定,降低中间人攻击风险。自签名证书可以在页面中生成、一键下发,并支持热加载。
9. 离线授权
授权文件与机器指纹绑定,无需联网校验。免费版最多可接入 5 台设备。
典型场景
- 设备厂商和集成商:设备交付到客户现场后,可以远程排障和修改配置,减少现场出差。
- 连锁门店:集中管理路由器、收银机、广告屏和监控主机。
- 工业与边缘现场:远程查看网关、工控机和边缘盒子的配置页面与运行日志。
- 机房与分支机构:在没有 VPN 的情况下,提供一条轻量级远程运维通道。
部署有多简单
服务端只需要一个二进制文件和一份配置文件,既可以通过 systemd 运行,也可以使用 Docker 部署,内置 SQLite。
设备端则需要一个 Agent 和一份 JSON 配置,填写服务端地址、设备 ID、用户编码等信息后即可上线。
写在最后
远程运维工具并不少,真正难得的是部署足够轻量、权限边界清晰,而且能够完整保留操作记录。
如果设备仍然分散在各地,可以先接入几台设备,验证远程页面访问、终端操作、文件传输和审计流程是否符合实际运维需求。
项目地址:https://gitee.com/fensnote/ops-hub-release
 发表于 8 小时前
|
查看: 2|
回复: 0
 /1


