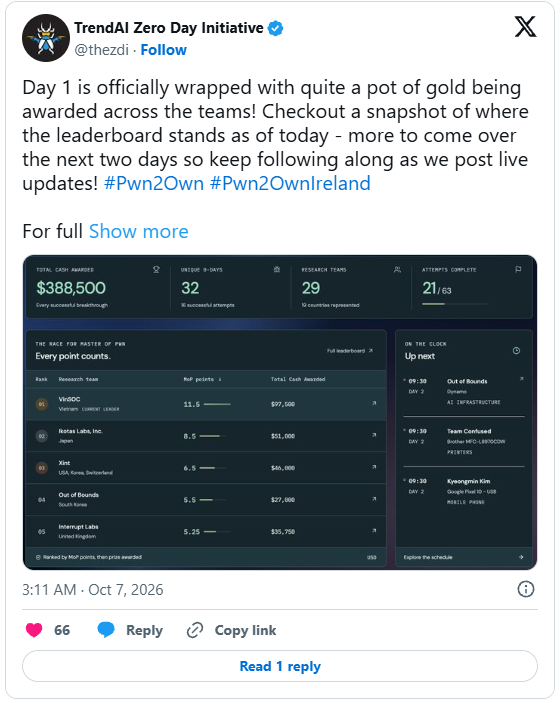
Pwn2Own 2026 爱尔兰站首日的战况如何?一句话概括:32 个独立 0Day 被打出,累计奖金 38.85 万美元。参赛队伍先后攻破三星 Galaxy S26、OpenAI Codex、多款 AI 服务以及智能家居设备,但 Google Pixel 10 的攻击尝试未能在比赛时限内完成。
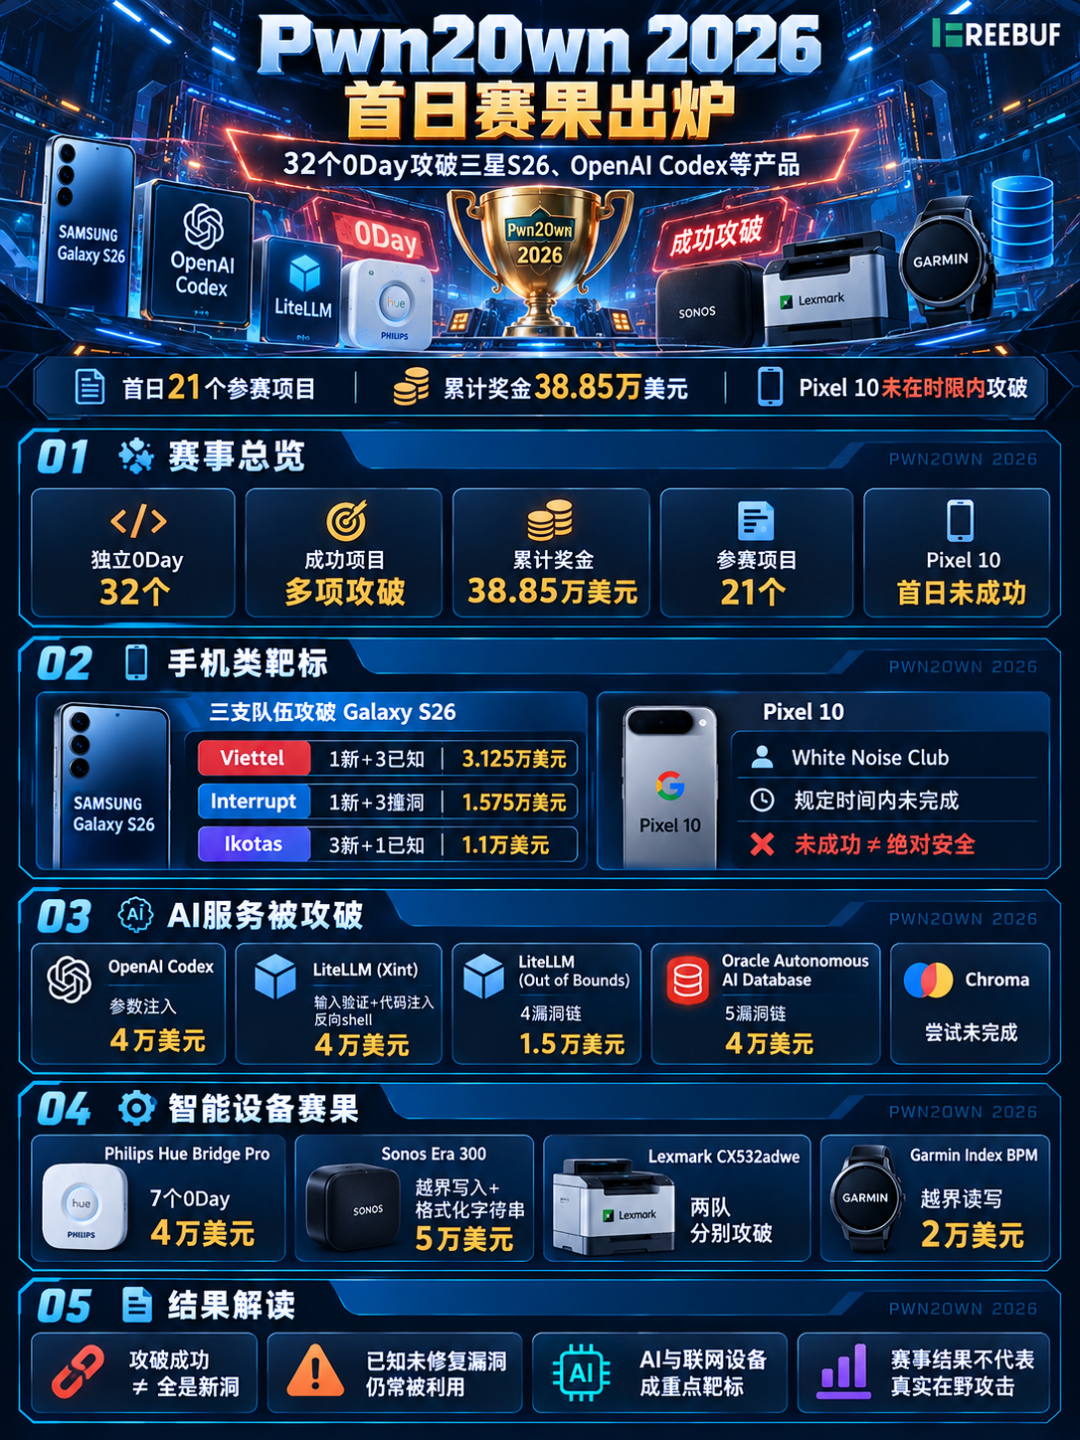
10 月 6 日的赛事结果显示,安全漏洞的覆盖面相当广——从手机、联网设备到 AI 系统开发所用的软件,几乎都有队伍找到突破口。ZDI 公布首日共有 21 个参赛项目,多起成功攻击都结合了新发现的漏洞与厂商已知但未修复的缺陷。
手机类靶标:Galaxy S26 被三队攻破
ZDI 官方公布的结果显示,三星 Galaxy S26 被三支队伍相继拿下。每一队的攻击链都用足了 4 个漏洞,不过由于部分漏洞与此前已上报的缺陷发生重合,最终到手的奖金数额拉开了差距。
Viettel Cyber Security 的 Nguyen Thanh Dat 结合 1 个新漏洞与 3 个厂商已知漏洞,拿下 3.125 万美元。Interrupt Labs 的攻击链包含 1 个 0Day 和 3 个撞洞漏洞,获得 1.575 万美元。Ikotas Labs 则用 3 个新漏洞加 1 个三星已知但未修复的漏洞,获得 1.1 万美元。
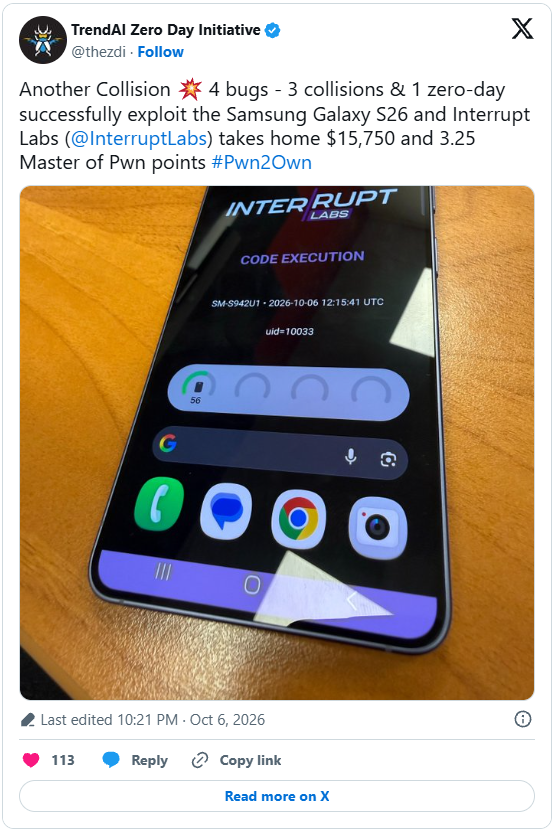
这里就引出一个容易被外行误读的点:攻击成功不等于漏洞链里的每个漏洞都是全新的。ZDI 会把不同队伍重叠发现的漏洞判定为“撞洞”,攻击虽然依然算数,但奖金会相应下调。这样一来,“攻破”和“新发现”这两个指标就必须分开看。
Google Pixel 10 的结局则不同。White Noise Club 的研究人员 Mikhail Evdokimov、Polina Smirnova、Mate Zombor 未能在规定时间内完成攻击流程。需要说明的是,这个结果并不能证明 Pixel 10 就不存在安全漏洞——它只说明这支队伍没能在限时内跑完整个利用链。
AI 服务:OpenAI Codex、LiteLLM、Oracle 数据库接连被破
Ikotas Labs 利用一个参数注入漏洞攻破 OpenAI Codex,拿下 4 万美元奖金。ZDI 在首日报告中仅公布了漏洞类型,既没有披露完整攻击步骤和受影响版本,也没有分配对应的 CVE 编号。
Xint 的 Taisic Yun 则把输入验证不当缺陷与代码注入漏洞串在一起,在 LiteLLM 上获取了反向 shell,同样斩获 4 万美元。反向 shell 意味着研究人员可以从目标系统建立返回的命令连接,这已经远超普通应用报错层面的访问权限——本质上就是在证明攻击者拿到了实际操作系统的能力。
Out of Bounds 队伍利用 4 个漏洞(其中 2 个为已知漏洞)攻破 LiteLLM,获得 1.5 万美元。与此同时,VinSOC 用 5 个漏洞组成的攻击链拿下了 Oracle Autonomous AI Database,奖金 4 万美元。不过该队伍针对 Chroma 的攻击尝试未能在规定时间内完成。
智能设备:音箱、打印机、健康设备无一幸免
VinSOC 的研究人员 Vũ Chí Thành、Huỳnh Đức Tin 在攻破 Philips Hue Bridge Pro 的过程中共披露了 7 个 0Day,拿下 4 万美元。其他针对 Hue 设备的成功攻击大多利用的是已知漏洞——这再次提醒我们,统计赛事结果时,必须把“被利用的漏洞总数”和“独立新发现的漏洞数”区分开来。
McCaulay Hudson 组合利用越界写入漏洞与格式化字符串漏洞攻破 Sonos Era 300,拿下 5 万美元奖金。这两类漏洞分别涉及不安全的内存访问与格式化文本处理问题,不过 ZDI 没有披露具体的攻击技术细节。
Team Confused 的 Thanh Do 和 Summoning Team 的 Sina Kheirkhah 分别攻破 Lexmark CX532adwe 打印机。Interrupt Labs 还组合利用越界读写漏洞攻破 Garmin Index BPM,拿下 2 万美元。
所有攻破演示均在赛事规则框架下开展,仅用于比赛比拼,不能证明有攻击者针对真实用户发起过相关攻击。更多安全赛事分析与技术讨论,可以留意云栈社区。
参考来源:
32 Unique 0-Days Exploited in Samsung S26, Pixel 10, OpenAI Codex and Other Devices in Pwn2Own 2026
https://cybersecuritynews.com/32-0-days-pwn2own-2026/
 发表于 14 小时前
|
查看: 3|
回复: 0


