一、Chrome 曝出高危零日漏洞
Google 近日发布 Chrome 浏览器安全更新,修复了一项已遭攻击者在野利用的高危零日漏洞。该漏洞编号为 CVE-2026-125350,存在于 Chrome 的 XML 组件中,类型为释放后使用(Use-After-Free,UAF)。
Google 表示,目前已发现针对该漏洞的利用代码,但尚未披露攻击者身份、具体攻击方式以及受影响用户规模。
CVE-2026-125350 于 2026 年 11 月 6 日由一名匿名安全研究人员报告,Google 在 11 月 9 日发布修复更新。
漏洞位于 Chrome 浏览器的 XML 组件,根源是典型的释放后使用(Use-After-Free)内存安全问题。
这类漏洞的典型特征是:程序释放某块内存后,仍然继续访问该内存区域。一旦相关内存被重新分配或利用,就可能导致程序异常、内存破坏,严重情况下甚至被攻击者利用执行恶意代码。
在浏览器攻击场景中,攻击者可能通过构造恶意网页诱导用户访问,借助漏洞实施攻击。Google 已确认,针对 CVE-2026-125350 的漏洞利用活动已经出现在实际攻击中。不过目前官方仍未公开更多攻击细节,相关漏洞技术信息也处于限制披露状态。
二、同批更新修复 9 项安全漏洞
除了此次已被在野利用的零日漏洞外,Chrome 此次更新还修复了另外 8 项安全问题。
根据 Google 公布的信息,本次共修复 9 项安全漏洞,其中 7 项被评定为高危,另外 2 项为中危。主要漏洞如下:
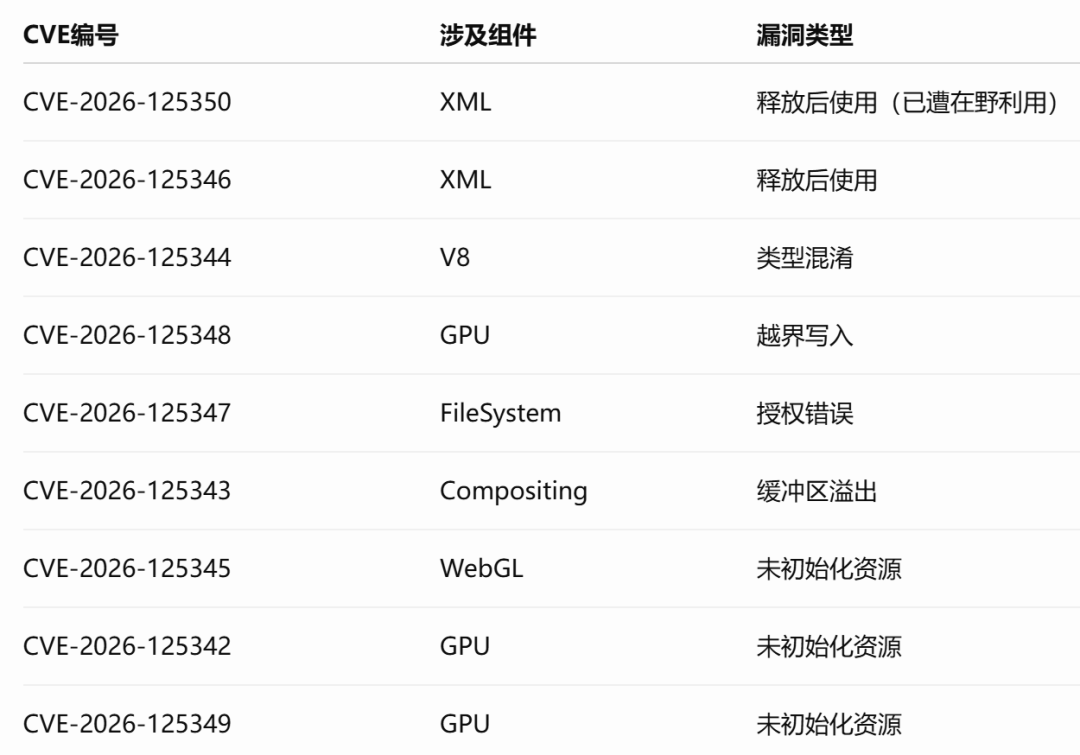
其中,CVE-2026-125346 同样属于 XML 组件的释放后使用漏洞,由 Neonix Security 的 Arni Hardarson 报告。
两项中危漏洞分别为 CVE-2026-125342 和 CVE-2026-125349,均涉及 GPU 组件中的未初始化资源问题。
Google 表示,大部分漏洞由内部安全团队发现,部分问题由外部安全研究人员提交。待大多数用户完成更新后,官方将进一步开放完整漏洞跟踪信息。
三、Chrome 发布紧急安全更新
针对上述漏洞,Google 已通过稳定版渠道推送安全更新。本次更新涉及的版本如下:
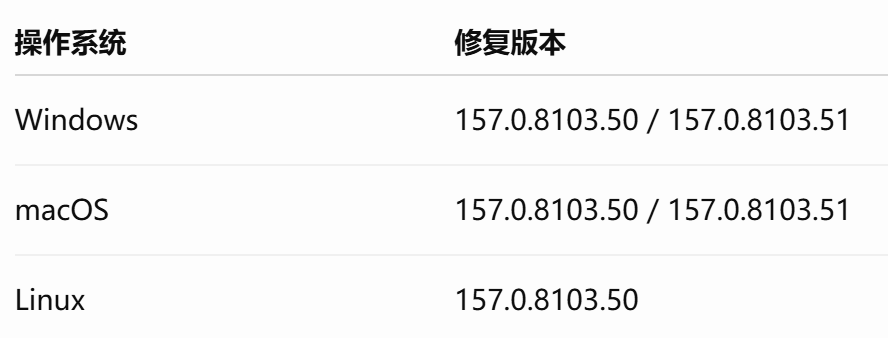
企业用户使用的 Extended Stable 渠道也获得相应修复,更新版本为 156.0.8078.96。
此次安全更新采用分阶段推送机制,预计将在未来数天至数周内逐步覆盖用户。
四、如何检查并更新 Chrome
Chrome 通常会在后台自动下载更新,但需要重启浏览器才能完成更新安装。
用户可以按照以下步骤检查版本:
- 打开 Chrome 浏览器,点击右上角菜单。
- 进入「帮助」→「关于 Google Chrome」。
- 浏览器将自动检查并下载可用更新。
- 更新完成后,点击「重新启动」使修复生效。
Linux 用户可通过对应的软件包管理器完成更新。
此外,其他基于 Chromium 内核的浏览器也应关注各自厂商发布的安全公告及修复版本,并及时完成升级。
参考来源:Google Chrome Releases 官方安全更新公告。
如果你也关注浏览器安全、漏洞分析与逆向研究,欢迎到云栈社区与更多安全爱好者一起交流讨论。
 发表于 14 小时前
|
查看: 0|
回复: 0
 /1


