币安攻击事件让人再次想到技术从业者的底线。掌握安全技术并不意味着可以突破法律边界;越了解攻击如何发生,越应该重视授权、责任和职业操守。
一、一句话总览
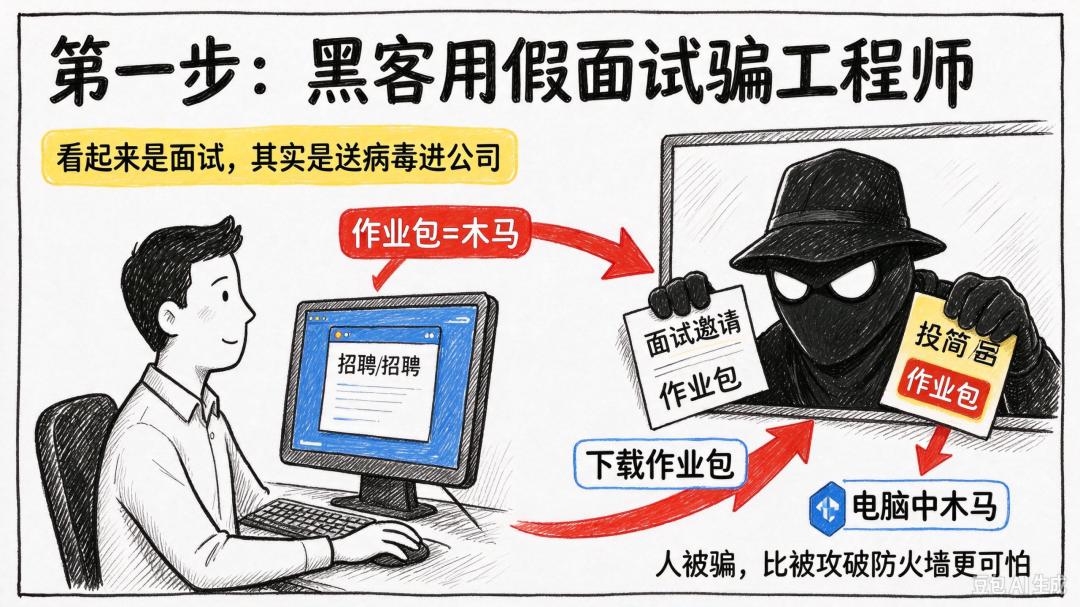
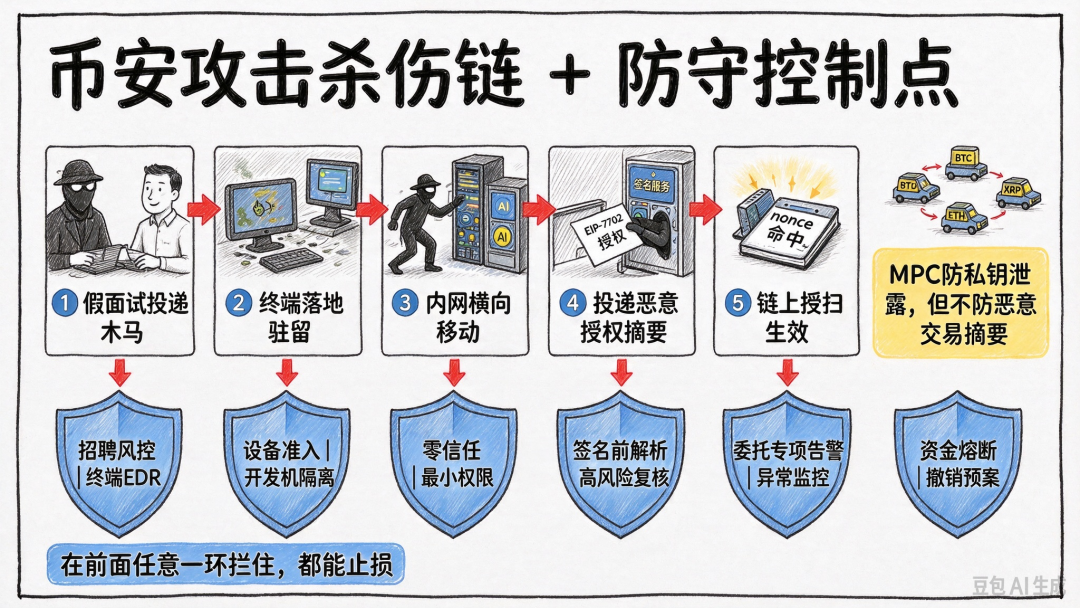
这起事件被描述为一场长达约 4 个月的连环攻击:攻击者先以假面试诱导工程师运行恶意程序,再借助公司内部 AI 工具进行横向移动,逐步接近钱包签名服务。据报道,攻击者随后利用以太坊 EIP-7702 授权机制,并在多条公链上转移加密资产。
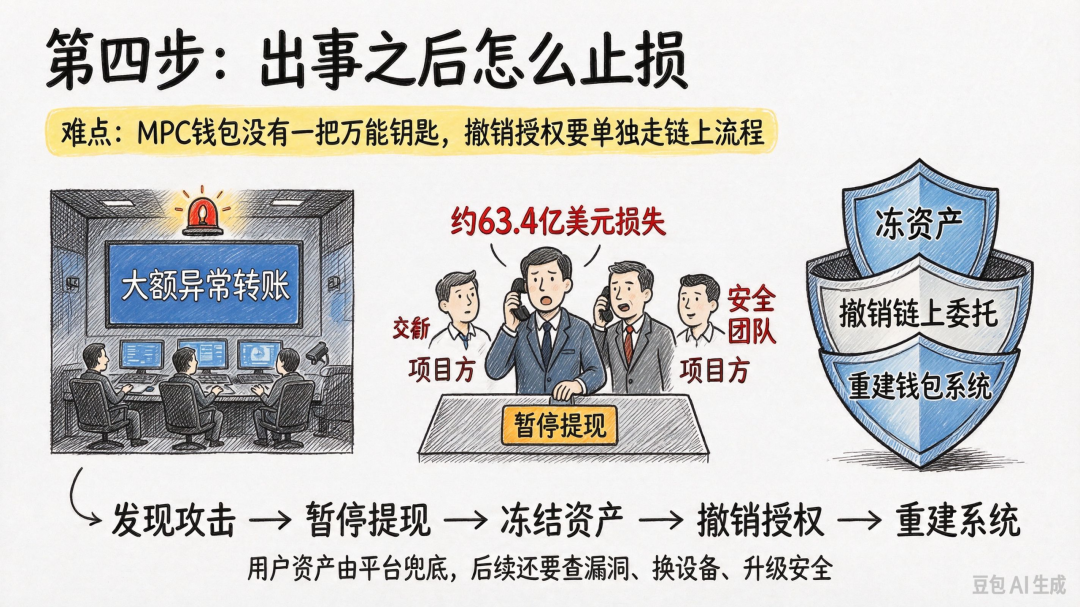
相关说法涉及约 63.4 亿美元资产转出、约 28.5 亿美元资产被冻结或拦截,以及平台承担用户损失。具体损失和追回金额仍需结合后续披露区分确认。
二、用大白话讲懂关键技术名词
- 热钱包:交易所用于日常提现、转账的在线钱包。它方便调用,但持续联网也带来更多暴露面;冷钱包则通常通过离线等方式降低密钥暴露风险。
- MPC 多方安全计算钱包:通过多方共同参与签名,降低单个密钥或单台设备失陷带来的风险。MPC 并不意味着可以一键撤销已经生效的链上授权;清理授权仍需要相应的链上操作和应急流程。
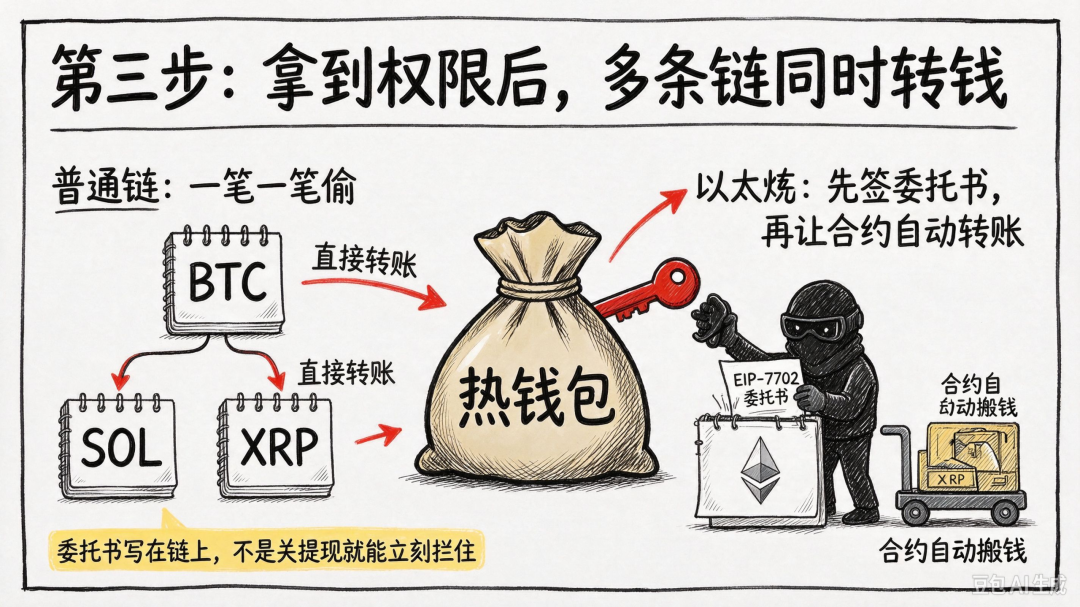
- EIP-7702:以太坊的一项账户授权机制,允许账户通过签名授权,将代码执行委托给指定地址。它可用于改善账户操作体验;如果恶意授权被签署并生效,攻击者可能借助相关代码转移资产。暂停交易所后台提现,并不会自动清除已经写入链上的委托。
- Nonce:以太坊账户用于标识交易及相关授权顺序的计数值。文中提到攻击者批量准备不同 nonce 的恶意授权,试图让其中一份匹配链上状态;批量准备本身并不能保证攻击一定成功。
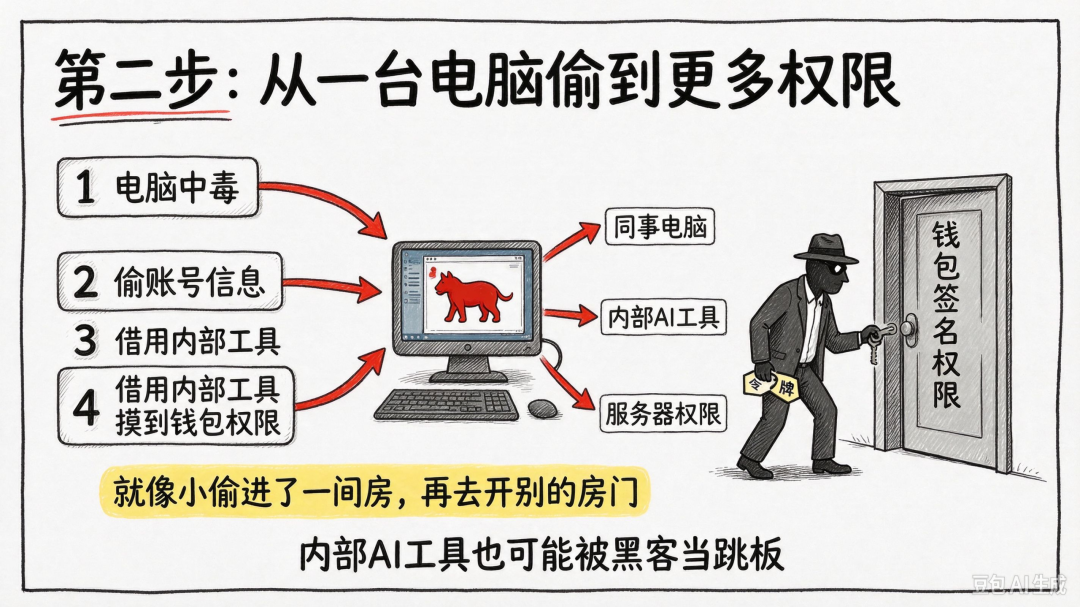
- 横向移动:攻击者控制一台员工设备后,借助已有访问权限继续接触其他设备或服务,就像进入一间屋子后,再尝试打开走廊里的其他房门。
三、事件时间线
以下时间线按相关事件描述整理,月份和时刻沿用报道中的表述。
-
6 月:首次接触,疑似供应链入口。 钱包团队工程师 A 下载 AI 编程工具时,使用了被篡改的 Homebrew 安装包。安全团队检测到异常后,更换了设备和凭证;但据描述,攻击者已经获取了 A 的岗位信息、钱包团队同事名单等线索。
-
9 月:假面试成为核心入口。 钱包工程师 B 在求职平台展示了币安工作经历。攻击者冒充虚构公司的招聘人员和负责人,安排两轮视频面试,并在二面末尾要求 B 下载“面试作业代码包”。据描述,代码包包含当时未被防护工具识别的恶意软件,随后替换了设备中的正规 pyenv 工具,植入后门并尝试清理痕迹。
-
10 月 20 日:横向移动,扩大权限。 攻击者利用 B 的受感染设备,以币安内部 AI 工具为跳板,进一步控制工程师 A、C 的设备,并从 A 的电脑取得具有容器部署权限的令牌,接近钱包签名服务。
-
10 月 30 日凌晨:调用签名服务并转移资金。 据描述,01:15 至 03:56 期间,攻击者登录工程师 C 的电脑,使用窃取的凭证部署恶意容器并运行脚本,取得调用钱包签名服务的权限。04:05 起,多条链出现资产转移:
- XRP、SOL、OP、BTC 等链:通过签名服务逐笔转出资产。
- 以太坊:提交多份涉及不同 nonce 的 EIP-7702 恶意授权签名,试图通过攻击者控制的合约代码转移资产。
币安后台收到大额转账告警后,启动暂停提现、联系项目方冻结资产和准备撤销授权等应急措施。难点在于,暂停平台提现不会自动撤销链上委托,清除委托需要单独发起链上操作。
据上述时间线,最后一笔恶意 ETH 转账于 07:56 确认;08:10,币安成功上链清除相关 EIP-7702 委托,资金流出才被止住。
四、从攻击链看安全问题
这起事件值得关注的,不只是某个漏洞或某次签名,而是一条跨越社会工程、员工终端、内部权限、签名服务和链上机制的攻击链。下面分别讨论防守盲区、溯源难点和安全从业者可以借鉴的经验。
(一)防线严密,为什么仍可能被突破?
很多人谈交易所安全,会先想到防火墙、强密码和冷钱包。但资金业务还依赖员工设备、运维平台、审批规则和签名服务共同构成的业务流程防线。
- 可信员工终端可能成为入口。 攻击者通过假面试诱导工程师主动下载恶意程序,不必一开始就正面突破外网边界。如果内部服务过度信任办公设备,一台受控终端就可能成为继续渗透的起点。
- MPC 能降低密钥风险,却不能替代交易意图校验。 多方签名可以避免单点持有完整私钥,但如果签名链路只检查摘要格式,缺少对交易类型和业务意图的识别,仍可能签署不该签的授权。EIP-7702 这类新机制尤其需要配套审批和风控规则。
- 分层安全之间存在信任传递。 从员工设备、内部容器权限,到签名服务调用,再到链上授权,每一层都可能有自己的检查。风险在于跨层权限流转是否受到独立验证,以及跨业务场景的校验是否完整。
- 监控可能只盯着资金转出。 如果告警重点是大额提现,而没有关注签名、授权或委托等前置动作,发现异常时,恶意授权可能已经生效。此时暂停提现和撤销链上委托之间会存在处理时间差。
概括来说,防守方需要考虑的不只是已知漏洞,还包括新机制、业务流程与人员权限组合后形成的盲区。
(二)为什么追查攻击者很难?
链上记录和内网日志可以提供线索,但从行为追到实际操作者,中间仍有不少障碍:
- 社工入口可能缺少真实身份。 假招聘、虚拟面试官、生成式 AI 制作的资料和虚拟会议账号,都会增加身份核验难度。
- 攻击者可能清理痕迹。 恶意程序、控制基础设施和临时工具可能包含清理机制;部分行为发生在内存中,也会增加取证难度。
- 资金路径复杂。 多链转移、拆分、中转和跨链等行为可能拉长追踪链条。部分稳定币存在发行方冻结机制,但不同资产的处置能力并不相同;冻结部分资产也不等于找到操作者。
- 跨境调查涉及多个司法辖区。 攻击基础设施、执行者和资金可能分布在不同地区,取证、协作和引渡都可能遇到障碍。链上地址本身并不等于自然人身份。至于事件是否具有国家背景,需要以可靠归因证据为准。
- 日志不一定能直接证明操作者是谁。 日志可能显示某台设备发起了签名请求,但如果设备已被控制,仍需结合其他证据区分员工操作与攻击者操作。
追踪资金流向与确认背后的自然人,是两个相互关联但不同的问题。
(三)攻击者需要怎样的能力?
从攻击链的复杂程度看,这类行动可能涉及多个专业方向的协作,而不是单靠一个人的某项技巧:
- 稳定和隐蔽。 攻击者需要在较长时间内维持访问,并在行动窗口内协调签名、授权和资金转移。至于是否进行过多次预演,需要更多证据支持。
- 复合能力。 相关方向包括社会工程、内网渗透、红队、容器云/DevOps 研究、以太坊底层机制、智能合约、链上资金分析和基础设施管理。
- 长期耐心。 按前述时间线,攻击准备持续约 4 个月。理解内部流程、权限分布和签名边界,本身就需要时间。
(四)安全从业者是否具备相应技术能力?
在单项技术上,红队和 Web3 安全团队可能具备社会工程评估、内网安全测试、云容器安全、合约审计及密码学机制研究等能力。合法攻防演练中,也会测试从员工终端到核心业务系统的风险路径。
关键区别在于授权和目标:
- 安全测试必须取得明确授权,并遵守约定的范围、时间和目标。
- 未经授权入侵系统、窃取资产或参与洗钱,可能触犯法律。
- 白帽工作的目标是发现问题、提交报告并协助止损,而不是窃取资产或逃避追查。
技术能力可以用于建设防线,也可能被用于攻击;职业边界必须清楚。
(五)这类攻击可能涉及哪些分工?
从能力需求推测,一支约 10 至 20 人的小组可能覆盖下列职能,但这只是分析模型,不能据此认定本案的实际人数或组织结构。
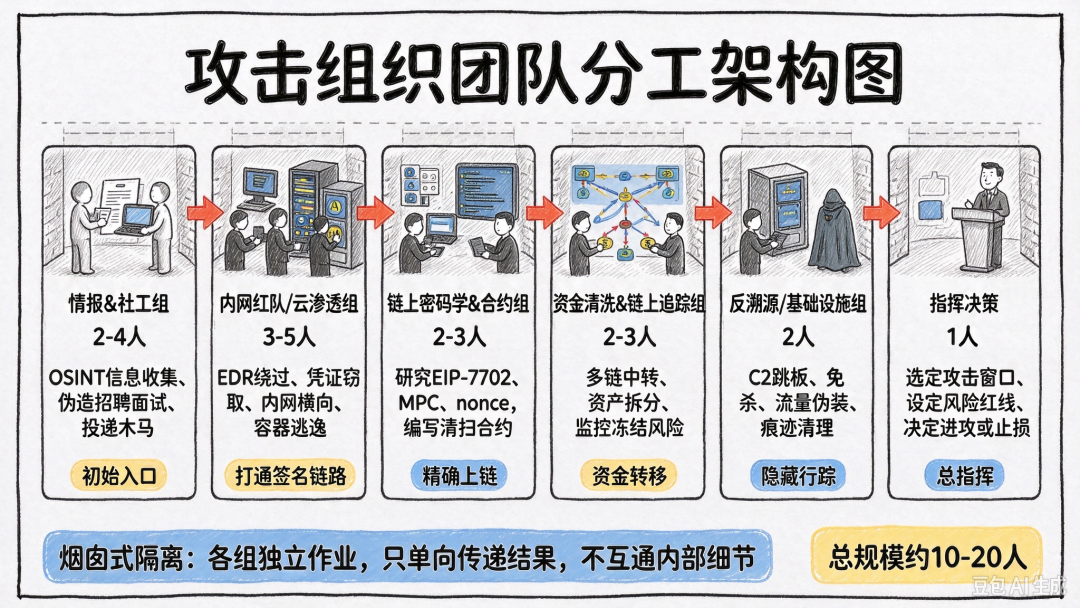
- 情报与社工组,约 2 至 4 人。 收集公开信息,研究招聘渠道和团队架构,设计接触目标的社会工程方案。
- 内网红队或云渗透组,约 3 至 5 人。 研究终端、凭证、内部权限、容器环境和签名服务之间的访问关系。
- 链上密码学与合约组,约 2 至 3 人。 研究 EIP-7702、MPC 签名模型、nonce 和合约授权逻辑,评估链上执行条件。
- 资金转移与链上追踪组,约 2 至 3 人。 关注多链资产路径、地址流转及冻结风险。
- 基础设施与反溯源组,约 2 人。 维护通信与基础设施,处理工具、流量和行动痕迹相关问题。
- 指挥决策,约 1 人。 协调时间窗口、风险阈值和行动决策。
原文将这种模式称为“烟囱式隔离”:不同小组只接收完成各自任务所需的信息,减少相互了解。但具体案件是否采用这种分工,不能仅凭攻击链推断。
(六)安全从业者如何培养跨领域能力?
学习时间因个人基础和实践机会而异。作为粗略参考,单项能力可能需要 3 至 5 年持续积累;要形成跨红队、云安全、密码学和 Web3 的复合视角,往往需要更长时间。以下路径均以合法授权的学习和实践为前提。
第 1 阶段:打基础,约 0 至 2 年
- 学习 TCP/IP、Windows 与 Linux 基础、Docker/K8s、Web 原理,以及哈希、数字签名、ECDSA、MPC 等密码学基本概念。
- 练习基础安全测试,理解 Web 漏洞、凭证安全、内网访问、日志分析和流量分析。
- 学习 Python、Go,尝试阅读 Solidity 和编写简单脚本,不要只依赖工具操作。
第 2 阶段:选择主线,约 2 至 5 年
可以先选一条方向深入,再补充另一条方向的知识:
- 红队与云安全: 终端防护、身份与云权限、容器安全、业务逻辑漏洞、SOC 告警及授权攻防演练。
- Web3 与密码学: 合约审计、EIP 标准、链上交易、签名抽象层、MPC/SSS、链上追踪和资金流分析。
这个阶段的重点,是形成一项能够独立解决问题的专业能力。
第 3 阶段:打通跨领域视角,约 5 至 10 年
- 研究业务信任链。 弄清系统之间如何授权、谁能调用谁、审批边界在哪里,以及哪些校验发生在应用层或链上。
- 学习攻击者的 TTP。 理解长期潜伏、分阶段侦查和低噪音行动等战术、技术与过程,用于改进检测和防守。
- 跨团队复盘。 让红队、密码学、合约审计、风控和 SOC 人员共同审视同一条链路。
- 分析重大事件。 画出攻击路径,讨论防守方可以在哪里拦截,以及为什么某条路径会成为风险点。
现实门槛不只在漏洞技术。业务理解、风险判断、耐心和纪律同样重要;Web3 标准变化较快,也需要持续阅读协议文档,而不是只依赖现成的概念验证代码。
(七)给网络安全从业者的启示
- 重视员工终端和社会工程风险。 招聘、面试与外部协作都可能成为接触员工的渠道,边界防护不能替代终端保护和人员培训。
- 新协议上线前同步评估业务风险。 对 EIP-7702 等新机制,签名系统和审批流程需要识别授权委托带来的风险,而不是等出现异常后再补规则。
- 不要把 MPC 当作完整风控方案。 除了保护密钥,还需要签名前校验、交易意图解析,以及对高风险操作的独立审批。
- 监控资金转出之前的动作。 权限变化、签名请求、授权委托和异常合约交互,都可能比大额转账更早暴露风险。
- 审计全链路信任传递。 员工终端、运维平台、签名服务和链上操作之间的每一跳,都应有与风险相称的独立校验。
- 把业务逻辑与单点漏洞一起看。 合法功能在特定条件下的恶意组合,同样可能形成完整攻击链;防守需要理解业务流程,而不只是逐项检查漏洞。
 发表于 昨天 04:29
|
查看: 13|
回复: 0
 /1


