本文用一个跨设备助手案例,拆开长期记忆的存储、解密、调用与删除。
长期助手要接着上一次任务往下做,记忆就得跨设备保存,这会带来新的设计问题。Google 近期介绍了私密云端记忆架构。本文区分加密存储、隔离计算与行动权限,并讨论一份记忆怎样保持可查、可改和可删除。
手机上的任务,为什么到电脑上还要重新讲一遍?
假设你在手机上让助手读一份装配说明,已经进行到第三步;换到电脑继续时,它又从头解释。要接着往下做,助手得知道说明书是哪一版、你已完成到哪一步、还有哪些疑问。
另一种麻烦是:它确实记住了,却把一次临时选择当成了长期偏好。你只是某次出行选了便宜酒店,之后它就每次都优先推荐最低价。
这两个问题分别对应连续性与准确性。本文用装配任务作为示例,讨论长期记忆应该怎样保存和调用,不把“记得更多”当成天然更好的产品目标。
私密云端记忆,连接设备控制与隔离计算
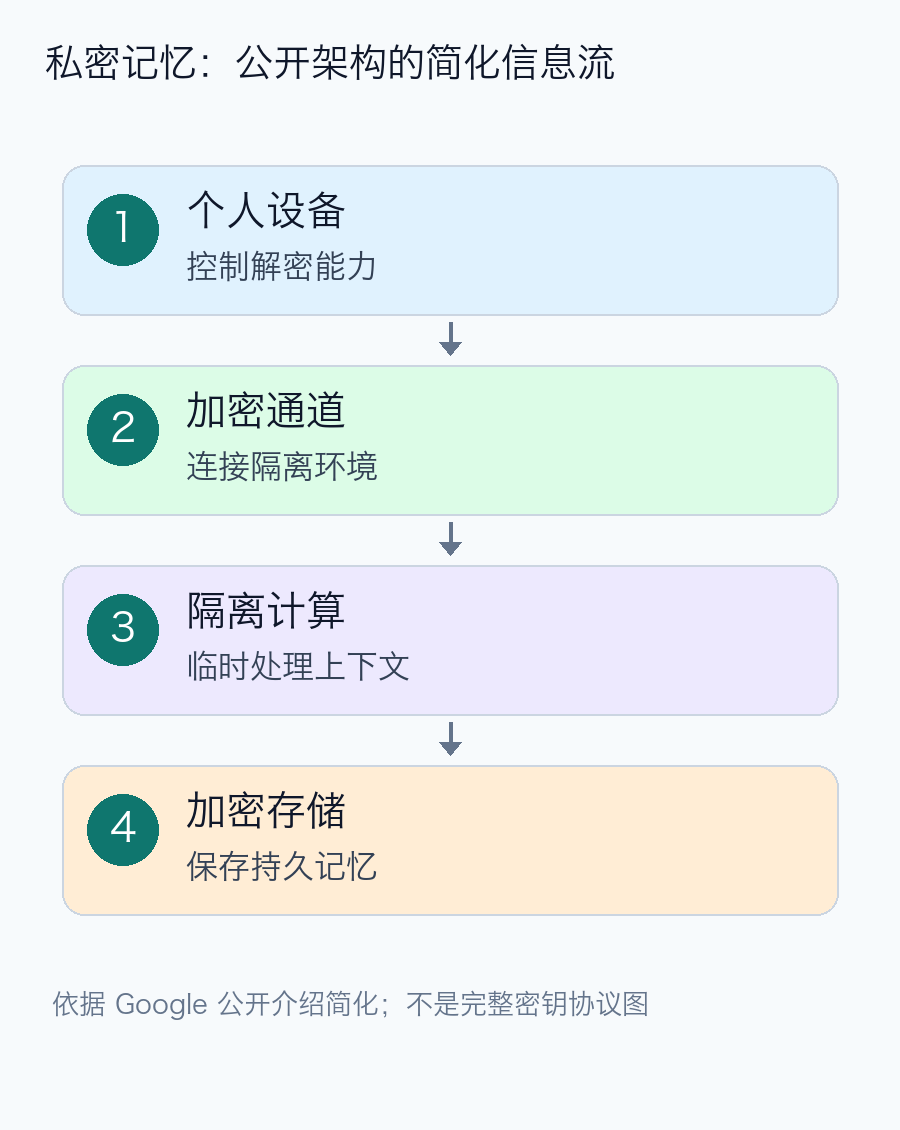
Google DeepMind 在 2026 年 9 月 23 日介绍了 Private AI Compute 的服务端持久记忆更新方案。[1] 其公开架构包括加密存储、由个人设备控制的解密密钥,以及云端隔离环境中的临时处理。
按公开设计,设备通过加密通道连接安全隔离环境,数据在其中处理并重新加密;更新目标是支持跨设备、持续性的辅助。原文还介绍了服务器软件的公开记录与验证机制。[1]
这些是厂商公布的架构主张。本文没有进行独立安全审计,也不据此推断所有用户已经能使用这项记忆功能。
理解它时,需要分开看三件事:长期存储保存什么,谁控制解密能力,哪里执行推理。下面这张图只是依据公开介绍绘制的简化信息流,省略了具体密钥协议和实现细节。
能保护记忆的存储,仍要管住记忆的使用
加密解决的是“谁能读到数据”。但在任务中使用记忆,还要回答另一组问题:现在是否相关?能否交给这个工具?来源是否仍然有效?
在装配例子中,保存“说明书版本 A,已完成第三步”有助于续接任务。但如果用户后来换了另一款家具,旧步骤就不该被直接沿用。
我的建议是给记忆补上类型和来源。长期偏好、当前任务状态、用户明确纠正过的事实,可以采用不同的保存与失效策略。
{
  "type": "task_state",
  "task": "装配示例家具",
  "manual_version": "A",
  "completed_step": 3,
  "source": "用户确认",
  "use_scope": "这次装配任务",
  "status": "等待继续"
}
这份结构由本文定义,不代表 Google 公开的内部记忆格式。它的价值在于,把“记住了”变成一条可以检查的记录。
换设备继续时,先验证三件事
- 确认身份和任务。电脑上的请求是否来自同一用户,是否真的要接着做原任务?跨设备同步不应自动扩大到其他成员或其他任务。
- 核对记忆版本。用户若在手机上纠正了进度,电脑应使用新的记录。不能同时保留两个相互冲突的“第三步已完成”判断,再由模型临时挑一个。
- 只加载当前需要的内容。继续装配时通常需要说明书版本、完成状态和未解决问题;与任务无关的历史偏好可以不进入这次上下文。
这些属于本文的产品与工程建议。实现时可以把来源、更新时间和修改记录保留下来,让用户能看到助手这次参考了哪些内容。
一个具体的纠错入口也很重要:用户说“我还没完成第三步”,系统就应该定位并修正对应的任务状态;后续调用也不能再沿用旧结论。
删除按钮背后,要有明确的删除范围
长期记忆可能同时存在于原始对话、结构化记录、检索索引和派生摘要中。产品需要说明用户删除的是哪一层,以及处理何时生效。
我建议先画出数据清单,再设计删除语义。否则删掉界面里的一条偏好,助手仍可能从旧摘要中重新推断并写回同样的内容。
可以准备一组验收用例:写入临时偏好,换设备读取,纠正偏好,删除,再执行一个可能触发旧记忆的任务。要检查用户可见的记录和实际检索结果,而不是只看界面上那一行是否消失。
如果备份有保留周期,就如实说明;如果删除任务状态后仍保留原始对话,也应明确区分。这些要求并不是前述博客对产品删除能力的承诺,本文没有验证其具体实现。
选长期助手时,问它如何让你纠错
公开安全架构值得研究,但它只覆盖了一部分问题。记忆内容可能已经过时,检索可能不相关,模型可能误解,后续工具调用也可能分享不必要的信息。
对使用者来说,可以先问四个实际问题:这次记住了什么?为什么需要它?能不能修改?删除之后哪些内容还保留?
对开发者来说,可以先做一类范围很小的任务记忆,把跨设备续接、版本冲突、纠错和删除都走通,再逐步扩大保存内容。
我的判断是,可查、可纠正的记忆更容易建立长期信任。助手既要保持连续性,也要允许用户改变自己的决定。
如果你的助手只能长期记住一类信息,你会选偏好、任务进度,还是你反复纠正过的事实?
参考来源
- Google DeepMind:Advancing Private AI Compute with secure, server-side memory
https://deepmind.google/blog/advancing-private-ai-compute-with-secure-server-side-memory/
 发表于 昨天 23:45
|
查看: 7|
回复: 0


